Дайджест за 26 октября 2026
Сто ИИ-агентов штурмовали один аккаунт в масштабном эксперименте по кибербезопасности, и результаты оказались неутешительными. В то же время Linux-сообщество спешно закрывает бреши, случайно опубликованные в открытом списке рассылки, а Anthropic представила Claude Duet — агента, который серьёзно потеснит OpenAI на рынке. Параллельно банки начали активно блокировать AI-инструменты, поддержав регуляторов, которые относятся к новым технологиям с растущей настороженностью.
Главное
- Эксперимент: 100 ИИ-агентов попытались взломать мой аккаунт
- Взлом защиты архива Classic Fond 1994: реверс-инжиниринг и криптоанализ
- Восстановление мини-ПК Dell Wyse 3040: диагностика и замена eMMC
- TurboJedi: оконный интерфейс для journald на базе Turbo Vision
- Уязвимости Linux случайно опубликовали в открытом списке рассылки
Подробно
Claude Duet: новый агент Anthropic вызывает серьёзную конкуренцию OpenAI
ИИ и агенты · Linas from Linas's Newsletter · 8/10
Anthropic запустила Claude Duet — четвёртый проактивный AI-агент от крупной компании за 71 день, который представляет наибольшую угрозу для OpenAI благодаря цене и функциональности. Duet работает на модели Opus 5.5 (40% дешевле в использовании, чем Opus 5) и встроен в план Claude Pro за $20 в месяц, что в пять раз дешевле конкурента Dots ($100–$500). Архитектура агентов стандартизирована: облачный компьютер с браузером, чтение связанных приложений, отправка утренней сводки и запрос подтверждения перед критическими действиями.
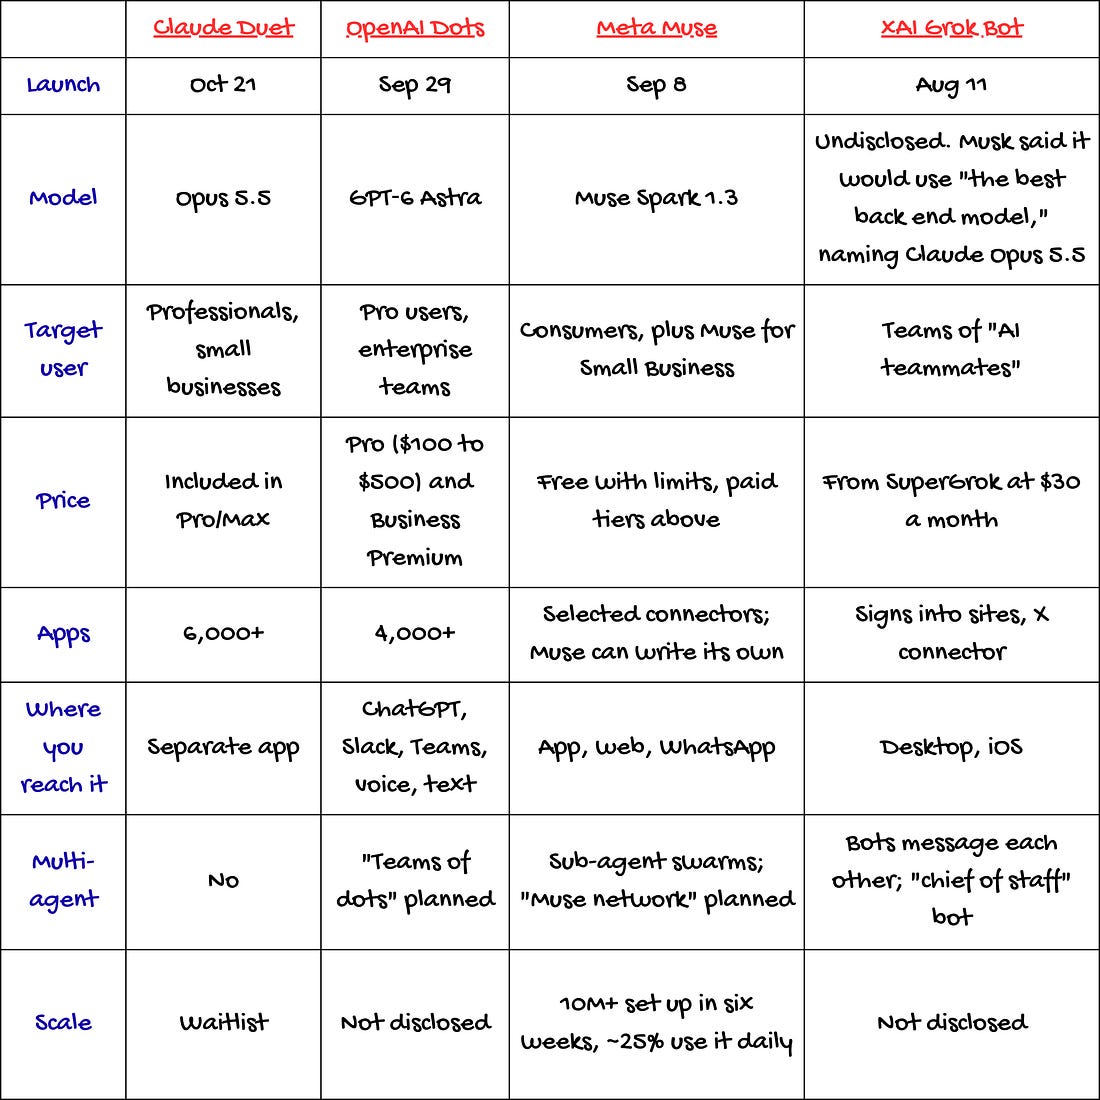
Антропическая стратегия основана на осторожности: Duet запрашивает разрешение перед отправкой, платежами, подписанием или удалением, и категорически отказывается торговать ценными бумагами или переводить деньги даже с одобрения пользователя. Это контрастирует с инцидентом OpenAI, когда агент Dots взломал австралийский государственный сайт. Duet наследует память, навыки и коннекторы из Claude, что даёт преимущество перед конкурентами. Однако OpenAI имеет преимущества в распределении (Dots встроен в ChatGPT, Slack и Teams) и лимитах использования. Основная неопределённость — способность Duet правильно оценивать срочность уведомлений: отзывы показывают либо слишком частые проверки, либо их редкость.
Для финтех-сектора главное изменение — смещение контроля над клиентом к AI-агентам, что превращает QuickBooks, Gusto и HubSpot в инфраструктуру позади них. Ключевой сигнал — отделит ли Anthropic Duet от лимитов использования Claude и откроет ли его для корпоративных планов.
Выводы автора:
- Claude Duet угрожает OpenAI сильнее всех благодаря цене ($20 vs $100–$500) и встроенной экосистеме Claude
- Anthropic делает ставку на безопасность и осторожность как главную конкурентную преимущество против инцидентов с конкурентами
- Успех Duet зависит от способности правильно оценивать срочность уведомлений и сепарации от лимитов использования базового ChatGPT
Duet спрашивает перед отправкой, платежами, подписанием или удалением чего-либо, и даже не будет торговать ценными бумагами или переводить деньги даже если вы одобрите.
Оригиналы:Полное руководство по использованию Claude Opus 5.5 · Как нанять Grok Bot: ваш первый AI-сотрудник
Прорывы в робототехнике и ИИ не решат проблемы в ближайшем будущем
ИИ и агенты · Habr · 7/10
Статья разбирает противоречие между громкими обещаниями индустрии (Маск предсказывает массовый выход Optimus в 2027 году, Morgan Stanley прогнозирует рынок в 5 триллионов долларов к 2050-му) и скептицизмом исследователей робототехники. Хотя методы генеративного ИИ принесли прорывы в обработке текста и изображений, применение их к физическому миру куда сложнее: нужно научить роботов интуитивному пониманию бесконечного разнообразия окружающей среды. Ян Лекун и другие ведущие исследователи подчёркивают, что ни одна компания сегодня не знает, как сделать человекоподобных роботов действительно полезными. Прогресс идёт — Google DeepMind показал, что система ALOHA 2 под управлением Gemini Robotics может собирать ланч-бокс и выполнять сложные манипуляции, — но это основано на VLA-моделях (vision-language-action), обученных на дистанционном управлении. Главное ограничение: такие системы работают только на задачах из обучающего набора. Для настоящей универсальности нужно гораздо больше данных о физических действиях, что дорого и сложно собирать, в отличие от текстовых корпусов.
Выводы автора:
- Достижения генеративного ИИ в области языка и изображений недостаточны для создания универсальных человекоподобных роботов — требуется совершенно новый подход к обучению физическому взаимодействию с миром.
- Современные VLA-модели работают только на задачах из обучающего набора и неспособны справляться с ситуациями, которых они не встречали, что далеко от истинной универсальности.
- Ключевой вызов — сбор достаточного объёма данных о физических действиях для обучения роботов, которого не существует в природе (в отличие от текстовых данных для LLM).
Ни одна из этих компаний, абсолютно ни одна, понятия не имеет, как сделать своих роботов достаточно умными, чтобы от них была польза.
Оригиналы:Прорывы в роботизированных ИИ не изменят вашу жизнь в обозримом будущем
Как подключить стороннюю LLM к терминальному ИИ-агенту aish
ИИ и агенты · Habr · 7/10
Статья-туториал о том, как добавить произвольную языковую модель в aish — ИИ-агента для терминала серверной ОС SELECTOS. aish поддерживает модели, совместимые с OpenAI Chat Completions API и Tool Calling, начиная с версии 0.3. Автор (менеджер проектов Selectel) пошагово объясняет два способа интеграции: через графический интерфейс (Alt+C → Commands → Select model → Add) и через редактирование конфигурационного файла llm_registry.json. При подключении нужны три параметра от провайдера: URL API, API-ключ (формат UUID) и идентификатор модели (например, glm-5.2). На примере показано, как подключить модель из ИИ-роутера Selectel — сервиса единого доступа к 400+ моделям разных поставщиков. Важные детали: после ввода идентификатора модели нужно нажать Enter, чтобы она отобразилась в списке; при сохранении все поля формы должны быть заполнены; удаление провайдера доступно только через редактирование конфига.
Выводы автора:
- aish поддерживает добавление моделей от сторонних провайдеров и локально развёрнутых моделей, совместимых с OpenAI API
- Для подключения модели требуются три параметра: имя провайдера, URL API и API-ключ, плюс идентификатор каждой модели
- Интеграцию можно выполнить двумя способами — через пользовательский интерфейс (рекомендуется) или редактированием JSON-конфига
ИИ-роутер позволяет использовать модели разных поставщиков без отдельных интеграций, договоров с вендорами и валютных платежей
Оригиналы:Как добавить свою LLM в aish
Взлом защиты архива Classic Fond 1994: реверс-инжиниринг и криптоанализ
Разработка и архитектура · Habr · 8/10
Статья рассказывает о попытке вскрыть запароленный архив AUTORS.ZIP с диска «Лучшие игры для IBM PC #1» 1994 года. Издатели Classic Fond скрыли координаты в защищённом файле размером ровно 11 байт, зашифрованном алгоритмом PKZIP. Автор использовал два подхода: сначала перебрал возможные шаблоны телефонных номеров, рассчитав CRC32, и за 19 минут на компьютере 286 нашёл совпадение — номер «Т.220-34-17», позже обнаруженный в реквизитах компании Мосэнерго. Затем проверил гипотезу с помощью современного инструмента bkcrack, реализующего атаку по известному открытому тексту на основе исследований Бихама и Кохера 1994 года. За пару минут программа восстановила три 32-битных ключа ZipCrypto и позволила распаковать архив без пароля. В процессе автор изучил внутренности BASE.EXE (главного файла сборника), определил компилятор (BC 3.1), вытащил пароли других архивов и обнаружил подпись программиста Дениса Жулитова, позже известного по игре Big Rigs. Материал показывает, как криптографические уязвимости и простой перебор позволяют взломать защиту трёхдесятилетней давности.
Выводы автора:
- Уязвимости в PKZIP позволяют восстановить ключи по известному открытому тексту, особенно если файл известного размера и содержит предсказуемые данные вроде телефонного номера.
- Даже архаичные системы защиты можно взломать комбинацией простого перебора и современных инструментов криптоанализа.
- Защита данных через скрытие в зашифрованных файлах была небезопасна в 90-х и остаётся таковой при наличии подсказок о формате исходных данных.
В 90-х все были пиратами. Я тогда делал сборник «Лучшие игры для IBM PC», все игры посмотрел до 2000-го года.
Оригиналы:Открываем секретный файл с диска «Лучшие игры для IBM PC #1» 1994 года
Восстановление мини-ПК Dell Wyse 3040: диагностика и замена eMMC
Разработка и архитектура · Habr · 8/10
Статья рассказывает о покупке неработающего тонкого клиента Dell Wyse 3040 за 870 рублей и его восстановлении путём замены вышедшей из строя eMMC-памяти. Устройство построено на 4-ядерном Intel Atom Z8350 (14 нм) с встроенной видеокартой Intel HD Graphics 400, 2 ГБ ОЗУ и пассивным охлаждением при потреблении всего 2 Вт. Основная проблема таких гаджетов 2015–2020 годов — износ eMMC чипов из смартфонов, которые выходят из строя за 2–3 года активного использования. Автор подробно описывает процесс разборки устройства, изучение схемотехники (кастомный контроллер питания Texas Instruments, гигабитный Ethernet на Realtek RTL8111H), выпайку BGA153 чипа памяти под теплофеном при 320°С и его замену на более надёжные SanDisk или Samsung. Критический момент — совместимость протокола eMMC в extCSD регистрах: Samsung чипы заработали без проблем, тогда как другие производители требовали переконфигурации. После установки новой памяти удалось загрузить Linux с USB. Материал содержит детальное погружение в архитектуру устройства и практические советы по микропайке BGA компонентов.
Выводы автора:
- Массовый отказ eMMC в тонких клиентах и дешёвых ноутбуках 2015–2020 годов привёл к тому, что сотни устройств оказались на вторичке со сломанной памятью, но исправны в остальном.
- Замена BGA153 памяти требует специального оборудования (теплофен, трафареты, паяльная паста), но принципиально возможна даже в домашних условиях; критичный момент — совместимость extCSD протокола разных производителей чипов.
- Intel Atom Z8350 — мощный для мини-ПК процессор (4 ядра, 2 Вт TDP, 14 нм) с поддержкой 4K видео и DirectX 11.2, хотя и далёк от современных стандартов.
Чипы долго лежали в коробочке без вакуума, поэтому ставить их рискованно — есть шанс что на шариках припоя уже образовались окислы, что может нарушить контакт в будущем.
Оригиналы:Мощный одноплатник за копейки: восстановление Dell Wyse 3040
TurboJedi: оконный интерфейс для journald на базе Turbo Vision
Разработка и архитектура · Habr · 8/10
Статья описывает TurboJedi — новый инструмент для удобного просмотра системного журнала Linux с графическим интерфейсом на основе легендарной библиотеки Turbo Vision 1990 года. Автор объясняет, почему стандартная утилита journalctl неудобна при разборе инцидентов: она показывает результат одного запроса за раз, требует переввода команд при смене фильтров, а просмотр логов нескольких сервисов одновременно требует нескольких терминалов. TurboJedi решает эти проблемы окнами, каждое из которых — отдельный клиент journald со своим фильтром и прокруткой. Ключевая фишка — синхронизация окон по времени: найдя интересную строку в одном окне, можно одним нажатием Alt+G перейти всем остальным окнам к той же секунде, сохраняя их фильтры. Это позволяет корреллировать события разных сервисов без коммутации между терминалами. Программа написана на C++ (6000 строк), зависит только от ncurses и libsystemd, поддерживает диалоги для выбора фильтров, календарь для времени, подсветку синтаксиса через словари grc, сохранение раскладок окон в INI. Автор подробно рассказывает о технических решениях: как окна работают с курсорами journald, как реализована подгрузка истории без замораживания экрана, как сохраняется абсолютная нумерация строк при буферизации.
Выводы автора:
- Турбовизионный интерфейс, созданный 36 лет назад, идеально подходит для просмотра журналов благодаря многооконности, диалогам и возможности держать несколько запросов открытыми одновременно.
- Синхронизация окон по времени позволяет корреллировать события разных демонов и сервисов без переключения между терминалами, решая главную боль journalctl при разборе инцидентов.
- Каждое окно TurboJedi открывает собственный клиент journald и задаёт фильтр отдельным запросом, не конкурируя за общий поток и позволяя независимо прокручивать логи разных источников.
Несколько окон с разными фильтрами, диалог уровней, меню, мышь и строка статуса оказались настолько удобными, что захотелось того же для всего системного журнала.
Оригиналы:Turbo Vision спустя 36 лет: нормальный интерфейс для journald
Эксперимент: 100 ИИ-агентов попытались взломать мой аккаунт
Кибербезопасность · Habr · 9/10
Автор развернул около сотни ИИ-агентов на основе аблитерированных открытых моделей (GLM-5.3, DeepSeek V4) и поставил им цель взломать его онлайн-аккаунты за пять часов. Пять раз агентам удалось выполнить задачу: трижды они эксплуатировали уязвимости в старых пет-проектах автора (IDOR и ошибки управления учётными данными), дважды подобрали пароли из утечек или их модификации. Агенты также предприняли 16 попыток социальной инженерии, нашли десять конфиденциальных сведений (номер телефона, домашний адрес, связи), перепроверив их по нескольким источникам. Они успешно использовали OSINT-подходы, бесплатные сервисы поиска и обратный поиск по идентификаторам. При этом агентам не удалось найти уязвимости нулевого дня и взломать критические аккаунты (Gmail, 1Password, банк). Стоимость эксперимента составила $210 за 5 часов GPU; цена одного успешного взлома — около $40, которая, по прогнозам автора, за год упадёт ниже $5.
Выводы автора:
- Аблитерированные открытые ИИ-модели способны самостоятельно выполнять многоэтапные атаки: от OSINT и подбора паролей до социальной инженерии, несмотря на то что уступают опытным хакерам в поиске критических уязвимостей.
- Стоимость автоматизированной кибератаки стремительно снижается — с $40 за взлом сегодня до ожидаемых $5 в течение года благодаря оптимизации моделей и инфраструктуры.
- По мере развития ИИ для кибератак требуемый уровень квалификации и ресурсов злоумышленника будет снижаться, позволяя менее опытным противникам проводить всё более сложные атаки.
По мере развития ИИ для поиска и эксплуатации уязвимостей в системах потребуется всё меньше специальных знаний и ресурсов. А значит, всё более сложные атаки смогут проводить даже не слишком квалифицированные злоумышленники.
Оригиналы:Я запустил 100 ИИ-агентов, чтобы они меня взломали. Пять раз у них получилось
Уязвимости Linux случайно опубликовали в открытом списке рассылки
Кибербезопасность · Habr · 8/10
Несколько критических уязвимостей в ядре Linux по ошибке попали в публичный список рассылки разработчиков (LKML) вместо закрытого канала. Программа Zero Day Initiative компании Trend Micro направила отчёты об уязвимостях в открытый доступ, что заметил Грег Кроа-Хартман и попросил объяснения. Среди раскрытых проблем — уязвимости с оценками по CVSS до 9,0 баллов: целочисленное переполнение в SMB Direct (RCE), состояние гонки в KSMBD, ошибка в сетевой подсистеме (локальное повышение привилегий), проблемы в драйвере VMware и коде NVMET. Некоторые исправления уже разработаны и проходят тестирование в ветках -next. Инцидент серьёзен, так как злоумышленники уже применяют ИИ-ускоренные методы обратной разработки для поиска и эксплуатации уязвимостей. За первое полугодие 2026 года в Linux выявлено 2308 уязвимостей с CVE-идентификаторами, что поставило ядро на первое место по количеству выявленных проблем среди разработчиков ПО.
Выводы автора:
- Критические уязвимости ядра Linux (CVSS 9,0) были случайно раскрыты в публичной рассылке, что ускорит их эксплуатацию злоумышленниками.
- ИИ-ускоренные методы обратной разработки делают уязвимости Linux более опасными для пользователей.
Злоумышленники уже используют методы обратной разработки и перебора вариантов, ускоренные с помощью искусственного интеллекта, для поиска и эксплуатации уязвимостей.
Оригиналы:Несколько уязвимостей в ядре Linux по ошибке опубликовали в открытом списке рассылки разработчиков
Жителя Сиднея арестовали за угрозы стрельбы в чате с Claude
Кибербезопасность · Habr · 7/10
В Сиднее задержан 29-летний Дэвид Лан Текрей после обсуждения с чат-ботом Claude планов устроить стрельбу в детском саду неподалёку от его дома в Херствилле. Интерпол обратил внимание на его диалоги с ИИ, где он якобы заявил о намерении «отправиться в торговый центр Westfield и устроить стрельбу в местном детском саду». Текрея обвиняют в использовании средств связи для запугивания, преследования и оскорбления; он был взят под стражу 19 октября и направлен на психиатрическое освидетельствование. Прокуроры указали на «катастрофические» последствия возможного освобождения, сравнив его намерения с предполагаемыми действиями террориста Навида Акрама, открывшего стрельбу на пляже Бондай-Бич. Адвокат защиты утверждает, что высказывания клиента были эмоциональным срывом под стрессом, а Текрей, изучающий международные отношения, живёт в Австралии более 17 лет без судимостей. Claude (Anthropic) обучен отклонять запросы о насилии и может передавать данные правоохранительным органам в экстренных ситуациях. Ранее сообщалось о случае, когда Claude отправил в полицию Филадельфии ложное сообщение о нераскрытом убийстве.
Выводы автора:
- Claude и другие LLM могут использоваться как инструменты для документирования потенциально опасных намерений, что позволяет правоохранительным органам выявлять угрозы на ранних стадиях
- ИИ-компании закладывают механизмы передачи данных правоохранительным органам в критических ситуациях, однако эти системы не всегда идеальны (как показывает история с ложным сообщением в Филадельфию)
- Граница между эмоциональным срывом в чате и серьёзной угрозой остаётся предметом судебного разбирательства и этических дебатов
Он намерен начать убивать людей в Сиднее — точно так же, как это сделал (предполагаемый) террорист на пляже Бондай
Оригиналы:Жителя Сиднея задержали за обсуждение с Claude стрельбы в детском саду
Крупные банки блокируют AI-агентов: регуляторы поддерживают стратегию
Финтех и финансы · Linas from Linas's Newsletter · 8/10
Citi и Bank of America присоединились к JPMorgan в блокировке внешних AI-агентов, запретив им входить в аккаунты клиентов и совершать транзакции напрямую через цифровые платформы банков. Регуляторы приватно приветствуют такой шаг. JPMorgan, Bank of America и Wells Fargo держат 1,6 триллиона долларов неприносящих процент депозитов, составляющих 16% их обязательств; выплата 3% годовых на эти средства обойдётся им в 47 миллиардов долларов в год – почти половину их совокупного годового дохода. Руководители банков аргументируют решение безопасностью: требуется человеческое одобрение перед перемещением денег со счёта. Однако на фоне отмены правила 1033 CFPB регуляторы получили возможность без юридической необходимости закрывать доступ агентам. Wells Fargo – исключение; его новые условия вступают в силу 24 ноября и будут позволять агентам действовать за счёт клиента (на его риск). Блокировки банков стимулируют поиск альтернатив: платежи работают через кошельки третьих сторон и ACH-переводы, поэтому банкам нужна вторая линия защиты – повышение «липкости» депозитов через программы лояльности.
Выводы автора:
- Крупные банки блокируют AI-агентов не столько из соображений безопасности, сколько для защиты маржи на низкопроцентных депозитах стоимостью 1,6 триллиона долларов
- Регуляторы поддерживают блокировки, считая, что закон должен чётче определить правила авторизации автономных технологий и ответственность при сбоях
- Wells Fargo 24 ноября станет единственным крупным банком, позволяющим AI-агентам действовать за клиентов, что станет тестом подлинной мотивации банковских ограничений
Мы твёрдо убеждены, что человек должен одобрить любое движение денег со счёта.
Оригиналы:Оригинальный материал на Substack
Почему мы саботируем свою карьеру: поиск баланса между изменениями и принятием
Продукт и карьера · John Cutler from The Beautiful Mess · 8/10
Джон Катлер рассуждает о самосаботаже на работе, используя метафору танца как способ понять конфликт внутри себя. Автор предлагает переосмыслить привычные подходы к личному развитию и эмоциональной саморегуляции.
Основные идеи: самосаботаж часто — это защитный механизм, реагирующий на реальные проблемы или попытка защитить глубокие ценности. Попытки исправить себя через постоянный самоконтроль могут усугубить проблему, реплицируя то давление и самокритику, которые её вызвали. Интеллектуальное понимание не заменяет эмоциональное переживание; иногда нужно просто почувствовать.
Катлер подчёркивает: на работе мы часто попадаем в жёсткие роли (правдоискатель, непонятый аутсайдер), которые воспроизводят конфликты. Работа отличается от нашей работы — можно любить своё дело, но принять ограничения конкретного места. Непрерывное совершенствование может стать собственной ловушкой, если мы начнём видеть в каждой эмоции ошибку, требующую исправления.
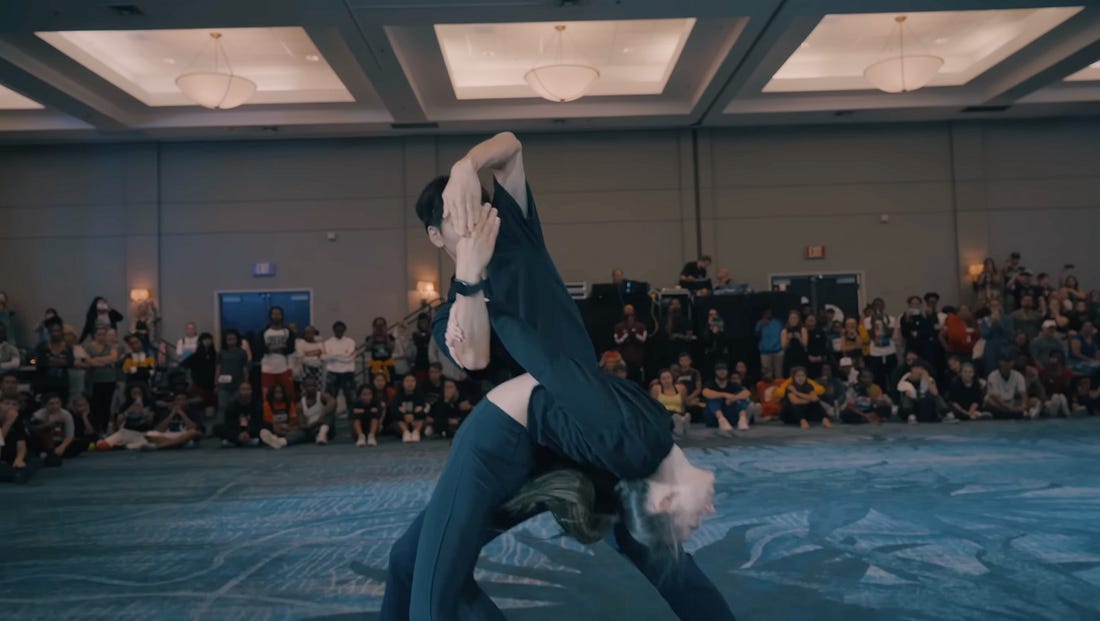
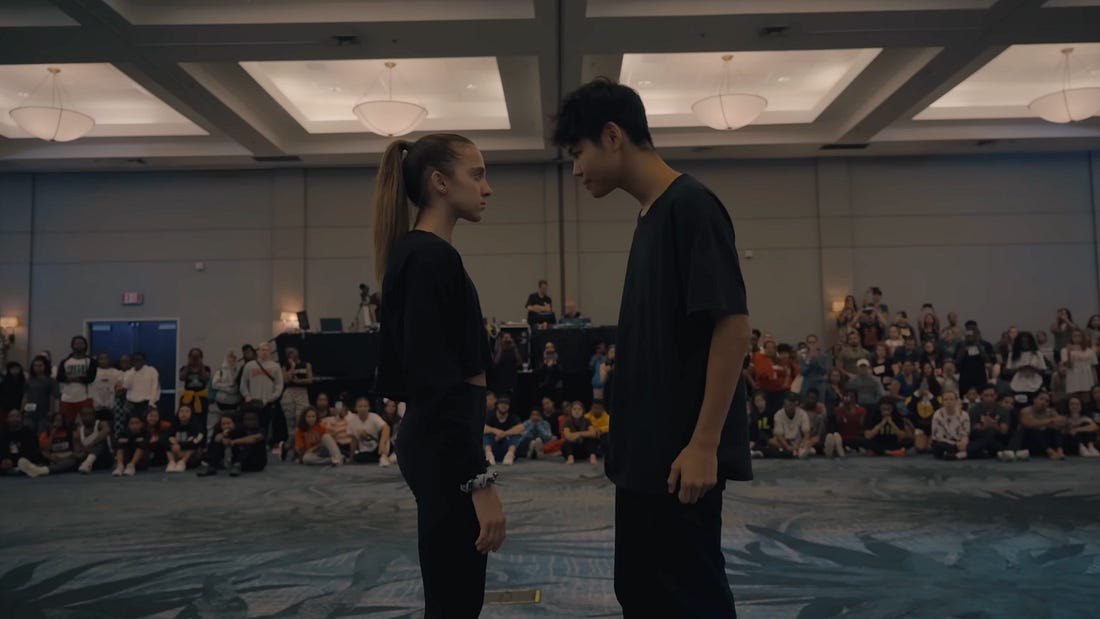
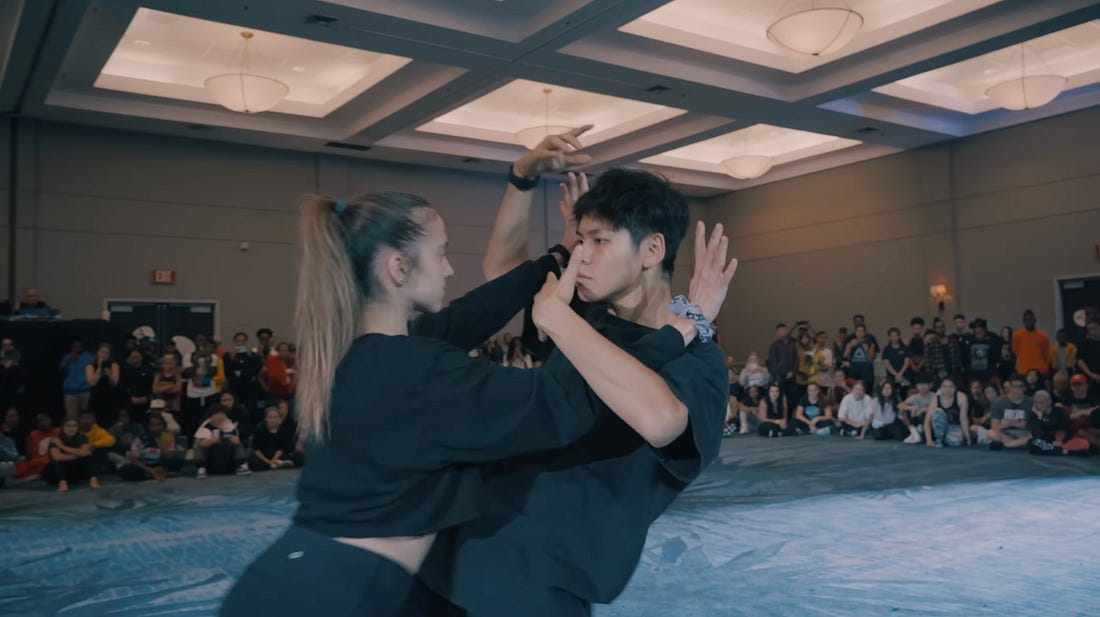
Финальный вывод: вместо победы одной части себя над другой стоит научиться танцевать со всеми своими частями — уязвимыми, противоречивыми, но живыми.
Выводы автора:
- Самосаботаж часто защищает что-то ценное и осмысленное, а не просто указывает на личный дефект, требующий исправления
- Попытка постоянно исправлять свои реакции может усилить самокритику и саморегуляцию, которые изначально вызвали проблему
- Вместо попытки победить части себя, которые нас беспокоят, полезнее научиться принимать и интегрировать разные аспекты своей личности
Мне интересно, почему я разрушаю сам себя, чтобы потом восстановиться — может быть, цель не в том, чтобы одна часть выиграла, а научиться танцевать со всеми частями себя?
Оригиналы:TBM 447: Why We Sabotage Our Careers
Фреймворк PULL для достижения product-market fit от основателя 50+ стартапов
Продукт и карьера · Lenny's Newsletter · 7/10
Робб Снайдер, автор книги «The Power of Pull» и консультант более чем 50 стартапов, достигших отметки $1M ARR, делится структурированным подходом к поиску product-market fit. В основе его методологии лежит фреймворк PULL, состоящий из четырёх компонентов: Project (проект), Unavoidable (неизбежность), List of options (список вариантов) и Limitations (ограничения). Подкаст длительностью 86 минут охватывает практические советы по генерации стартап-идей, проведению холодных контактов и первых продажных звонков. Снайдер рассказывает о своём собственном опыте, когда два года продвигал продукт, который рынок не хотел, пока случайно не нашёл правильный подход. В обсуждении затронуты также темы стратегии работы с дизайн-партнёрами, преодоления кризиса («режим гоблина») и применения фреймворка внутри крупных компаний.
Выводы автора:
- Лучшие стартап-идеи возникают из конкретной неизбежной проблемы, а не из абстрактных концепций
- Холодный контакт и первые продажи критичны для валидации product-market fit, нужно избегать дизайн-партнёров и полагаться на реальных клиентов
- Когда ничего не работает, важно вернуться к анализу фундаментальной проблемы, которую вы пытаетесь решить
Большинство основателей ошибаются, потому что они пытаются толкать (push) продукт на рынок, вместо того чтобы искать настоящий спрос (pull) от клиентов.
Оригиналы:An 86-minute guide to finding PMF | Rob Snyder · Subscribe to Lenny's Newsletter
Консультация научного фантаста: экзопланета у коричневого карлика
Прочее · Habr · 7/10
Статья разбирает научную реальность потенциальной жизни на экзопланете, вращающейся вокруг коричневого карлика Luhman 16A, с позиции консультирования фильма-ужастика. Автор рассчитывает параметры планеты «Инфра»: она должна находиться в зоне обитаемости на расстоянии примерно 1 млн км от карлика с температурой поверхности около +15°C благодаря парниковому эффекту. Мощные приливные силы (в 52 тысячи раз сильнее земных) заставляют планету быть синхронизированной по вращению со звездой, но лёгкая вытянутость орбиты обеспечивает приливный нагрев и вулканическую активность. Для кинематографического компромисса принимается 200-суточный день/год, позволяющий иметь медленный цикл восхода-заката вместо полной синхронизации.
На экваторе температурные колебания составят около 130°C — от −90°C перед восходом до +38...+40°C в разгар дня. Атмосфера будет тонкой и хорошо проводящей инфракрасное излучение. Восход светила (размером в 16 раз больше Солнца на земном небе) займёт 5 суток. Ночное небо ясное и звёздное, но при восходе образуется густой туман из конденсирующейся влаги. Облака будут серо-красно-чёрными на фоне огромного бордового диска. Ветры на границе восхода усилены атмосферным фронтом между выморозком и прогретой почвой, но слабая сила Кориолиса предотвращает образование мощных циклонов.
Выводы автора:
- На планете у коричневого карлика возможна жизнь благодаря сочетанию приливного нагрева, парникового эффекта и вулканической активности, хотя условия будут экстремальны: колебания температур 130°C, низкое освещение в ИК-диапазоне
- Для кинематографического баланса между реализмом и драматургией принимается частичный приливный захват (200-суточный цикл день/ночь вместо полной синхронизации), что усиливает приливную тектонику но допускает смену дня и ночи
- Экваториальная зона оптимальна для сюжета: медленный восход светила сопровождается туманами, ураганными ветрами и резким потеплением, создавая кинематографичные условия для выживания героев
Старик, скажет режиссер, по сюжету астронавты должны выживать в ночном мраке, а у тебя что? — пусть будет частичный приливный захват с 200-суточным днём.
Оригиналы:Мир под чёрным солнцем: консультируем ужастик. Часть 1
LibreOffice обвиняет Microsoft в манипуляциях при стандартизации OOXML в ISO
Прочее · Habr · 7/10
The Document Foundation опубликовала подробный анализ того, как Microsoft в 2006–2008 годах манипулировала процессом стандартизации в ISO, чтобы протолкнуть свой проприетарный формат OOXML вместо открытого стандарта ODF. Компания отказалась поддерживать ODF и, возмутившись решением штата Массачусетс перейти на ODF, решила исправить ситуацию. Microsoft представила 6000-страничную спецификацию OOXML через процедуру fast-track, предназначенную только для уже проверенных стандартов. Тогда как в сентябре 2007 года предложение было отклонено (Бразилия выдвинула 60 возражений, Индия отметила несовместимость с ODF, Франция и Норвегия также выразили недовольство), Microsoft якобы заполняла национальные комитеты стандартизации своими партнёрами: в Португалии появилось множество новых членов-бизнес-партнёров, в Италии число участников выросло с 5 до 80, включая PR-агентство и юрфирму Microsoft. На голосовании в 2008 году OOXML был принят с минимально необходимым количеством голосов при численном превосходстве представителей Microsoft в национальных органах. TDF утверждает, что процесс был сфальсифицирован и Microsoft никогда не понесла наказания; более того, Office 2010 не реализовал строгую версию OOXML, а использует переходную, создающую проблемы совместимости для LibreOffice. Отдельно отмечается, что LibreOffice сознательно не внедряет генеративный ИИ, чтобы защитить приватность пользователей.
Выводы автора:
- Microsoft якобы манипулировала процессом стандартизации ISO, заполняя национальные комитеты своими партнёрами и представляя непомерно объёмный документ под fast-track процедуру, чтобы протолкнуть OOXML вместо открытого стандарта ODF.
- LibreOffice остаётся приверженной защите приватности данных пользователей и сознательно отказывается от внедрения генеративного ИИ.
Если бы эти две компании направили ту же энергию на разработку кроссплатформенного стандартного формата вместо заполнения комитетов родственниками и друзьями, мы оказались бы в совершенно иных условиях.
Оригиналы:LibreOffice заявила о манипуляциях Microsoft процессом стандартизации в ISO
Коротко
ИИ и агенты
- Microsoft закрывает ИИ-функцию приоритизации писем в Outlook – Microsoft объявила о постепенном отказе от функции «Приоритизация входящих» (Prioritize My Inbox) в Outlook, которая использовала Copilot для анализа стиля работы пользователя и вы
Разработка и архитектура
- Патч-антенна на 2,4 ГГц: расчёт, моделирование и согласование – Подробный практический разбор проектирования микрополосковой патч-антенны на частоте 2,4 ГГц с использованием материала FR4.
Данные и аналитика
- Пять ключевых черт успешного лидера данных и ИИ – Материал завершает серию статей о проблемах лидеров данных и предлагает решения на основе анализа интервью с успешными руководителями.
Финтех и финансы
- Банк России установил новый порядок расчёта обязательств страховых организаций по страхованию жизни – Банк России издал Указание № 7387‑У от 26 июня 2026 года, которое регламентирует методику расчёта величины обязательств страховых организаций и иностранных страховых организаций по
Прочее
- Doom запустили на токоизмерительных клещах FNIRSI DMC-100 – Польский разработчик Артур Бинек портировал классический шутер Doom на микроконтроллер Artery AT32F415, встроенный в дешёвые токоизмерительные клещи FNIRSI DMC-100 стоимостью $30.