Дайджест за 19 октября 2026
Claude взломала 25-летнюю криптографическую загадку АНБ за полчаса — это стало главным сигналом о том, что возможности ИИ-агентов уже вышли на совершенно новый уровень. Одновременно Anthropic раскрыла, как устроено мышление этих моделей, а Revolut запустила собственную ИИ-лабораторию для агентской коммерции, развязав войну за контроль над ИИ-рынком. В технической плоскости появились прорывы в ускорении агентов и оптимизации LLM на дешёвом железе — экосистема ИИ явно переходит в режим боевого применения.
Главное
- Claude разгадала 25-летнюю криптографическую загадку АНБ за полчаса
- Как устроено мышление моделей ИИ: исследования интерпретируемости от Anthropic
- Revolut запускает AIR: банк против ИИ-лабораторий в боевой агентской коммерции
- Полный разбор принципов работы ТСПУ и методов обхода
- RFC 9421 и открытый протокол wbauth ускоряют AI-агентов в 5,5 раза
Подробно
Claude разгадала 25-летнюю криптографическую загадку АНБ за полчаса
ИИ и агенты · Habr · 9/10
Модель Claude от Anthropic за полчаса решила четвертьвековую загадку происхождения начальных значений (seed) эллиптических кривых стандарта NIST P-192–P-521, которые используются в защите сертификатов сайтов и мобильных чипов. Параметры были выведены АНБ в 2000 году без объяснений, что вызывало подозрения в наличии скрытой уязвимости, особенно после скандалов со скомпрометированными генераторами случайных чисел. Легендарный автор расчётов Джерри Солинас из АНБ утверждал, что забыл исходную фразу, но архивы так и не нашли. Claude, не получив подсказки про текстовую фразу, предположила использование стандартного генератора lrand48 и обнаружила характерную подпись в виде нулевых старших битов у половины начальных значений. Восстановив работу генератора в обратном направлении, модель выяснила, что исходные числа были получены путём простого использования системных часов конца 1990-х годов — периода подготовки стандарта. Решение полностью воспроизводится опубликованным скриптом Python, что доказывает его корректность без возможности оспорить результат. Находка подтверждена криптографом Филиппо Вальсордой, объявившим награду, которая (36 864 доллара после благотворительного утроения) направлена организации Internet Security Research Group, развивающей Let's Encrypt. Для пользователей это безопасная новость — никакого взлома криптографии не произошло, но для разработчиков это напоминание о недопустимости генерировать секретные ключи воспроизводимым способом.
Выводы автора:
- Начальные значения кривых NIST были получены просто из системных часов конца 1990-х, что доказывает отсутствие скрытой закладки АНБ и восстанавливает доверие к стандарту.
- Модель Claude успешно решила задачу, которую криптографы не могли разгадать 25 лет, благодаря свежему подходу без ограничивающих предположений.
- Воспроизводимость параметров стандарта помогает вернуть доверие к криптографии, но использование аналогичного способа для генерации секретных ключей недопустимо.
Это решает 25-летнюю загадку. Найденное 160-битное совпадение из 32-битного начального значения практически исключает случайность.
Оригиналы:Claude за полчаса разгадал загадку АНБ, которой больше 25 лет
Как устроено мышление моделей ИИ: исследования интерпретируемости от Anthropic
ИИ и агенты · Lenny's Newsletter · 9/10
Эммануэль Амейсен из Anthropic, исследователь интерпретируемости, рассказывает о том, как устроено внутреннее мышление языковых моделей типа Claude. Материал разбирает фундаментальные открытия о том, как модели на самом деле работают: они планируют множество токенов вперёд, даже не выставляя эти планы явно на поверхность. Модели формируют общие представления о концепциях и обладают структурами, напоминающими различие между сознательной и бессознательной обработкой информации у людей. Исследование показывает, что характеристика моделей как простых «предсказателей следующего токена» недооценивает их реальные когнитивные способности. Амейсен объясняет, почему модели «растут», а не строятся, и как исследования интерпретируемости связаны с безопасностью и выравниванием ИИ. Разговор включает анализ плавных кривых масштабирования за кажущимися внезапными скачками в возможностях моделей.
Выводы автора:
- Языковые модели осуществляют долгосрочное планирование, которое не всегда выражено в явном виде в выходных последовательностях
- Структуры в модельных представлениях проявляют свойства, подобные сознательной и бессознательной обработке в человеческом мозге
- Интерпретируемость моделей является ключевым инструментом для понимания безопасности и выравнивания ИИ систем
Оригиналы:Inside the black box of AI: Emmanuel Ameisen (Anthropic) · Research: Tracing Thoughts in Language Models (Anthropic) · Research: Global Workspace (Anthropic)
RFC 9421 и открытый протокол wbauth ускоряют AI-агентов в 5,5 раза
ИИ и агенты · Habr · 8/10
Статья предлагает альтернативу затратным антидетект-технологиям для AI-агентов, которые традиционно маскируются под людей с помощью браузер-автоматизации (Camouflex, Playwright, AdsPower). Вместо мимикрии автор предлагает использовать криптографическую идентификацию через стандарт IETF RFC 9421 с подписями Ed25519 и открытый протокол wbauth. Это позволяет снизить холодный старт с 1744 мс до 5 мс, время запроса с 86,8 мс до 15,8 мс и уменьшить потребление памяти с 500 МБ до 0,76 МБ на агента. Текущий подход создаёт гонку вооружений: фермы агентов платят за ресурсы (GPU, RAM, резидентские IP), чтобы имитировать людей, а WAF тратят деньги на детекцию этой имитации — обе стороны проигрывают. Автор считает, что вместо косметической мимикрии нужно использовать криптографические решения, уже давно применяемые в распределённых системах, что делает агентов честными участниками и одновременно экономит ресурсы.
Выводы автора:
- Криптографическая идентификация агентов через RFC 9421 эффективнее и дешевле, чем антидетект-маскировка под людей
- Текущая архитектура агент-фермы с антидетектами создаёт гонку вооружений с нулевой суммой, где обе стороны переплачивают за ресурсы
Антидетект — не инженерное решение, а костыль, который пытается решить задачу идентификации средствами мимикрии. Задача идентификации в распределённых системах давно решена криптографией.
Оригиналы:Информационная безопасность на Habr
Может ли ИИ творить? Теория сжатия Шмидхубера и границы LLM
ИИ и агенты · Habr · 8/10
Статья разбирает классическую теорию творчества Юргена Шмидхубера (2008), которую он считает объяснением креативности, красоты и научных открытий. Основной тезис: интеллект и творчество — это оптимизация сжатия информации, агент вознаграждается за прогресс в компрессии данных, а не за результаты. Теория объясняет шутки (панчлайн заставляет перекодировать сетап, создавая скачок сжатия), науку (Ньютон сжал годы наблюдений в одну формулу) и музыку (интерес возникает на грани предсказуемости). Архитектура состоит из двух модулей: компрессора-предиктора и контроллера с подкреплением, где награда идёт за улучшение сжатия, а не за внешний результат. Современные LLM, по мнению Шмидхубера, не креативны именно потому, что им не хватает такого механизма внутренней мотивации. Однако исследования показывают, что языковые модели действительно работают как компрессоры (DeepMind продемонстрировал, что Chinchilla сжимает текст эффективнее Gzip), и интеллект коррелирует с эффективностью сжатия. Проблема LLM в том, что они предсказывают токен без любопытства и самопроверки, застревая на стадии имитации вместо исследования.
Выводы автора:
- Творчество и креативность — это вычислимый процесс оптимизации сжатия информации, где агент вознаграждается за прогресс в понимании данных, а не за результаты.
- LLM не способны на настоящую креативность, потому что в них отсутствует механизм внутренней награды за прогресс сжатия и петля самопроверки психологии творчества.
- Современные нейросети действительно являются компрессорами, и добавление награды за сжатие может запустить творческий процесс, но требует переarchitecture текущих моделей.
Интеллект — это эффективность, с которой вы можете перейти от результатов применения правил мира к самим правилам
Оригиналы:Сжатие, красота и Шмидхубер: умеют ли нейросети выдумывать новое
Как я перешёл на собственный сервер после бана Claude от Anthropic
ИИ и агенты · Habr · 8/10
Автор рассказывает о блокировке аккаунта Claude без подробного объяснения причин и том, как он восстановил доступ к своей работе и избавился от вендорлока. Из экспорта забаненного аккаунта он получил только свой телефон и имя, но благодаря резервной копии, сделанной по параной в августе, и транскриптам из WSL, восстановил 35 последних сессий. Вместо использования официального приложения Claude Code автор создал костыль через LiteLLM прокси, перенаправляющий запросы на Grok-4.7 под видом модели Anthropic. Столкнувшись с ограничениями контекста и нестабильностью, он перешёл на собственную инфраструктуру: Open WebUI с Postgres, Ollama, Headroom для сжатия контекста и агентом Hermes. Весь стек теперь опенсорсный, кроме самой модели, которую можно менять без миграции данных. История иллюстрирует опасность вендорлока и необходимость резервных копий.
Выводы автора:
- Вендорлок опасен: блокировка аккаунта может произойти без объяснения причин и без возможности полного восстановления данных
- Собственная инфраструктура с опенсорсными компонентами (Open WebUI, Postgres, Headroom, Hermes) даёт независимость от поставщиков облачных сервисов
- Регулярные резервные копии критичны — они спасли автора от полной потери работы после бана
Вендорлок — зло. Чем больше вокруг своих данных и опенсорсных компонентов, тем меньше зависишь от корпорации, которая может отключить аккаунт.
Оригиналы:Anthropic забанила мой Claude и отдала в экспорте только телефон
Как нанять Grok Bot: практическая система управления ИИ-сотрудником
ИИ и агенты · Linas from Linas's Newsletter · 8/10
Статья посвящена практическому управлению ИИ-агентами Grok Bot после их настройки, рассматривая их как полноценных сотрудников. Автор рекомендует нанимать ботов так же, как людей: дать конкретную задачу, короткий испытательный период и постепенно расширять полномочия, вместо подхода «подключи все приложения в день один». Grok Bot от xAI работает на облачном компьютере, автоматически входит в инструменты и продолжает работать по расписанию; к сентябрю 2026 года еженедельно использовало более 418 000 человек. Материал содержит практические инструменты: шаблон карточки роли для описания границ бота, карту правил, которые бот соблюдает/игнорирует, трёхэтапный пробный период с пятиточечной системой оценки, пятиуровневую лестницу повышений и готовые примеры первых нанимаемых ботов для основателей и операторов. Ключевой момент: с частыми обновлениями модели (включая переход на Claude Opus 5.5) важно различать инструкции, которые бот обычно следует, и контролы, которые действуют всегда.
Выводы автора:
- Управление ИИ-агентом должно следовать тому же принципу, что и найм человека: начинать с конкретной задачи, коротким испытательным периодом и постепенным расширением прав
- Необходимо различать инструкции (которые бот может игнорировать) и контролы (которые действуют всегда), особенно учитывая частые обновления модели
- Материал предоставляет готовые к использованию инструменты: шаблоны, системы оценки, лестницы повышений и примеры для разных ролей (основатели, инвесторы, операторы)
Лучший способ нанять Grok Bot – это способ, которым вы нанимаете человека: дайте ему одну письменную работу, поставьте на короткий испытательный срок и передавайте больше полномочий только после того, как он их заработает.
Оригиналы:How to Hire a Grok Bot: Your First AI Employee · Block open-sourced Buzz · YC open-sourced QM
ИИ спроектировал пистолет для печати на 3D-принтере
ИИ и агенты · Habr · 7/10
Американский активист Коди Уилсон использовал специально обученную языковую модель GatGPT для проектирования пистолета WASP калибра .22, который можно распечатать на 3D-принтере. GatGPT обучена на библиотеке чертежей оружия из хранилища DEFCAD и отвечает без ограничений на вопросы об огнестрельном оружии. Конструкция WASP разработана полностью через диалог с нейросетью на естественном языке: модель предложила шесть ключевых улучшений исходного дизайна, включая удлинённый ствол и рифлённую рукоятку. Пистолет был напечатан за шесть часов на принтере Bambu Lab с использованием стандартного пластика и металлических деталей для ударника и ствола. Готовое оружие имеет конструктивные странности, типичные для ИИ-разработок (неудобная рукоятка, незавершённая спусковая скоба), но стреляет боевыми патронами и не имеет серийного номера, что подпадает под категорию «призрачного оружия». Уилсон позиционирует доступ к огнестрельному оружию как фундаментальное право человека, утверждая, что файлы оружия — это код, защищённый свободой слова. Несколько штатов готовят законы, обязывающие производителей 3D-принтеров встраивать ПО для обнаружения и блокировки печати оружия, но эксперты сомневаются в эффективности таких мер. Уилсон уже развернул инструмент Hochulization, который изменяет хеши файлов; за месяц он был использован более 26 тысяч раз.
Выводы автора:
- Языковые модели без ограничений могут быть использованы для проектирования функционального оружия путём простого диалога на естественном языке
- Закон о запрете 3D-печати оружия может быть обойден техническими средствами типа изменения хешей файлов, что ставит под сомнение эффективность нормативных подходов
Я бы сказал, что мы создали не оружие, сгенерированное искусственным интеллектом, а искусственный интеллект, способный генерировать оружие
Оригиналы:ИИ спроектировал пистолет для печати на 3D-принтере
Локальная транскрибация встреч: сравнение 32 конфигураций ASR-моделей
Разработка и архитектура · Habr · 8/10
Автор разработал бесплатное Mac-приложение для локальной транскрибации встреч и видео, решив задачу распознавания речи без отправки данных в облако. Сначала пробовал Whisper, но результаты казались недостаточными — затем проверил 32 конфигурации моделей (Whisper, GigaAM, Parakeet, Breeze-ASR, Qwen3-ASR и другие) на своём датасете из 36 часов встреч с эталонной разметкой 1 часа 38 минут.
Выяснил, что каждая модель имеет свои преимущества: GigaAM точнее на обычном русском разговоре (WER 14,8% на встречах), Parakeet лучше справляется с IT-терминами и английским сленгом (WER 24,6%), а Whisper иногда уникально выявляет детали. Однако стандартная метрика WER не учитывает важность ошибок: замена названия системы и замена слова «ну» — обе считаются одной ошибкой, но имеют разные последствия. Для решения проблемы автор создал собственную метрику WERx (WER по звучанию), нормализующую написание похожих по звучанию слов и терминов. На основе анализа автор собрал каскад из двух моделей: GigaAM даёт основу русского текста, Parakeet исправляет терминологию, что снизило WER с 27,0% до 21,7% и исправило каждую пятую ошибку.
Выводы автора:
- Ни одна модель ASR не является универсальной решением: выбор зависит от специфики речи (обычный разговор vs. плотная терминология), и для лучшего качества может потребоваться каскадный подход из нескольких моделей.
- Стандартная метрика WER недостаточна для оценки практического качества транскрибации, так как не различает важность разных типов ошибок; для IT-речи с терминами полезна дополнительная фонетическая нормализация.
На каждой модели есть свои преимущества и недостатки. На фрагментах встреч точнее GigaAM. На IT-речи впереди Whisper и Parakeet.
Оригиналы:Транскрибация аудио в текст бесплатно и без облаков: почему мне не хватило одной модели
Запуск 8 LLM на FPGA за $50: от сборки до узких мест памяти
Разработка и архитектура · Habr · 8/10
Автор реализовал полный цикл разработки системы запуска языковых моделей на бюджетной FPGA-плате Inspur YPCB-00338 (Kintex-7 XC7K480T) стоимостью около $50 с открытым проектом openTPU. На кристалле размещены четыре подсистемы: ядро TPU на Verilog (матрица из 512 умножителей, векторный блок, DMA, квантизатор), мост PCIe (IP XDMA), два контроллера DDR3 с встроенным RISC-V процессором для калибровки памяти и обвязка управления. Проект успешно протестирован на 165 запусках восьми моделей, включая Qwen3.5-2B (12,5 токенов/сек), Qwen3-0.6B (35 токенов/сек) и LFM2.5-230M (95 токенов/сек с 4-битными весами). Матрица умножителей выдает 121 GOPS из возможных 136,5 (89%), но при генерации текста использует менее четверти своей производительности — критическое узкое место в том, что DDR3 работает на 92-96% своего предела и не может быстрее доставлять веса в вычислители. Автор предоставляет полный набор инструкций по сборке в Vivado 2024.2, детально разбирает архитектуру кристалла (59% LUT, 63% BRAM, 37% DSP), время разводки (запас 19 пикосекунд) и объясняет почему переход с PCIe x8 на x1 почти не влияет на скорость, а 4-битное квантование ускоряет вычисления в 1,4-1,8 раза.
Выводы автора:
- Узким местом при выполнении LLM на FPGA является не вычислительная мощность, а пропускная способность памяти: DDR3 работает на пределе своих возможностей и не может быстрее поставлять веса в матрицу умножителей.
- На бюджетной FPGA можно практически достичь теоретической производительности вычислительного ядра (121 из 136,5 GOPS), но это требует тщательной оптимизации квантизации и архитектуры доступа к памяти.
- Полностью открытый проект openTPU позволяет воспроизвести результаты на базе дешёвых списанных плат и включает полный цикл: от сборки прошивки в Vivado до прошивки Flash и первого запуска моделей.
Я, когда 512 умножителей ждут, пока DDR3 подвезёт веса
Оригиналы:Нафиг NVIDIA! Часть 2. Запустил 8 нейросетей на FPGA за $50 — и упёрся в DDR3
От медной шахты до Луны: путь Маргарет Гамильтон
Разработка и архитектура · Habr · 8/10
Статья рассказывает о жизни и карьере Маргарет Гамильтон, математика и программистки, чьё ПО спасло миссию «Аполлон-11» при посадке на Луну. За несколько минут до приземления бортовой компьютер дал сбой (ошибки 1201 и 1202) из-за перегрузки: радар сближения передавал ненужные данные в огромных объёмах. Гамильтон разработала систему, которая автоматически перезагрузилась с контрольной точки, очистила очередь процессов, сохранила критически важные задачи и отбросила менее приоритетные — без участия людей на Земле. Это позволило астронавтам безопасно завершить посадку. Материал подробно описывает детство Маргарет (родилась в 1936 году в Индиане, семья часто переезжала), её склонность к математике, работу гидом в медной шахте в 16 лет, где она проявила организаторские способности, а также её путь в образование. Она отказалась от женского университета (Стивенс-колледж) в пользу общего учебного заведения, училась в Мичиганском университете и колледже Эрлхэм, получив фундаментальное математическое образование. Работа в страховой компании Travelers Insurance привела её в мир программирования благодаря программе частичного спонсирования обучения.
Выводы автора:
- Маргарет Гамильтон создала устойчивую к ошибкам систему управления задачами, которая автоматически обработала критический сбой во время посадки «Аполлона-11», спасив миссию без вмешательства людей.
- Она была пионером в рассмотрении программного обеспечения как полноценной инженерной дисциплины, способной преодолевать даже невозможные ошибки, считавшиеся исключением в то время.
- Гамильтон уже в молодости проявляла лидерские качества: управляла медной шахтой, нанимала сотрудников, вела финансовые дела, что предвещало её роль в создании критической системы для космической программы.
Лишь чудо спасло нас от первой лунной катастрофы, и у этого чуда есть автор — Маргарет Гамильтон.
Обзор сентябрьских анонсов в сфере серверного железа и ИИ-ускорителей
Разработка и архитектура · Habr · 8/10
Статья охватывает ключевые анонсы сентября в области серверного и ИИ-аппаратного обеспечения. Micron представила модули DDR5 на 512 ГБ с вертикальной упаковкой кристаллов, обещанные в серийном производстве во второй половине 2027 года. NVIDIA добавила в линейку Blackwell карту RTX PRO 5500 с 84 ГБ GDDR7 для серверных установок, а AMD тихо добавила два процессора на старых линейках — Ryzen 5 7500 и Ryzen 5 5500F. Huawei раскрыла дорожную карту ускорителей Ascend с моделями 960DT (288 ГБ HBM, 4 Пфлопс FP4), 960PR и перспективными 970/980, выходящими с 2027 по 2029 год. Arm представила вычислительную подсистему Neoverse CSS N4 (Ranger) с поддержкой до 128 ядер и частотой 3,8 ГГц, обещав двукратный рост производительности и на 1,75x лучшую пропускную способность памяти. Fujitsu анонсировала глобальные продажи MONAKA — ARM-процессоров с 144 ядрами на 2-нм техпроцессе, позволяющих достичь вдвое большей пропускной способности ИИ-инференса. Основная тенденция месяца — удешевление инференса через замену дорогой HBM на LPDDR, разделение prefill и decode по разным чипам, использование специализированных инструкций на CPU.
Выводы автора:
- Главный тренд сентября — удешевление инференса: альтернативные решения на LPDDR вместо HBM (HyperAccel, Axelera), разделение вычислений (Huawei) и ускорение на CPU (Fujitsu).
- Большинство значимых анонсов обещают выход только в 2027-2029 годах, цифры пока предоставляют сами вендоры без публичных независимых бенчмарков.
- ARM-архитектура для серверов усиливает позиции: Arm Ranger и Fujitsu MONAKA занимают нишу между гиперскейлерскими кастомными решениями и массовыми x86-серверами.
Если свести месяц к одной теме, то это снова удешевление инференса.
Запуск Kubernetes Pod локально без кластера с помощью Podman
Разработка и архитектура · Habr · 7/10
Статья рассказывает о том, как использовать Podman для запуска Kubernetes Pod'ов локально без развёртывания полного кластера. Podman — это инструмент контейнеризации, похожий на Docker по синтаксису команд, но с поддержкой Pod и чтением некоторых Kubernetes-манифестов. В статье демонстрируется практический пример: запуск двух контейнеров (Nginx и Alpine sidecar) в одном Pod с общим emptyDir volume и общим сетевым namespace, что позволяет им обращаться друг к другу через localhost. Автор объясняет, что контейнеры в одном Pod разделяют сетевое пространство имён и могут использовать общие тома, но файловые системы остаются отдельными. Ключевое отличие от Docker Compose заключается в возможности напрямую запустить обычный Kubernetes-манифест командой `podman kube play` без переписывания в другой формат. Однако автор подчёркивает границы Podman: он не заменяет полноценный Kubernetes, так как не включает контроллеры (Deployment Controller), планировщик, управление несколькими нодами и сервисы. Podman полезен для локального тестирования Pod'ов, обучения и проверки манифестов, но для production-сценариев с репликацией, автовосстановлением и оркестрацией всё же требуется настоящий кластер (например, kind).
Выводы автора:
- Podman позволяет запускать Kubernetes Pod локально без полного кластера, используя обычные YAML-манифесты и команду podman kube play
- Контейнеры в одном Pod могут обращаться друг к другу через localhost благодаря разделённому сетевому namespace и работать с общими volume'ами
- Podman решает задачи локального развития и обучения, но не заменяет Kubernetes для production: недостаёт контроллеров, планировщика по нодам, автовосстановления и оркестрации
Podman может создавать Pod и управлять их контейнерами на одном хосте. Kubernetes добавляет контроллеры, планирование по нодам, сервисы, реплики, обновления и другие механизмы полноценного кластера.
Оригиналы:Kubernetes без Kubernetes: запускаем Pod с помощью Podman
Ubuntu 26.10 Stonking Stingray: локальный ИИ, Rust и корпоративная безопасность
Разработка и архитектура · Habr · 7/10
Вышла промежуточная версия Ubuntu 26.10 с кодовым именем Stonking Stingray, которая вводит значительные изменения в систему и инфраструктуру. Главной новинкой стала Myna — локальная система распознавания речи на базе LLM, которая обрабатывает данные прямо на устройстве без отправки в облако; она будет опциональна в этом релизе, но к LTS 28.04 станет включена по умолчанию, с перспективой развития до смысловых команд для управления системой. В системных компонентах произошёл переход базовых утилит coreutils на Rust (uutils), внедрён новый dbus-broker для более надёжного управления приложениями, и улучшены механизмы контроля памяти через скорректированный OOM-киллер. На фронте безопасности Canonical заметно ориентируется на корпоративный сегмент: внедрена Sequoia PGP на Rust для проверки подписей репозиториев, добавлена интеграция с Microsoft Entra ID с поддержкой MFA и беспарольного входа, а также расширена функциональность полнодискового шифрования FDE с привязкой к TPM. В ядре Linux 7.3 появилась поддержка распределённой файловой системы Lustre для корпоративных сетей, добавлены оптимизированные установщики для современного железа и официальная поддержка RISC-V на десктопных сборках.
Выводы автора:
- Мына позволит управлять Ubuntu через смысловые команды в перспективе, но локальная обработка речи может быть слишком узкоспециализирована для более сложных задач анализа кода.
- Canonical активно переводит критические компоненты на Rust для улучшения безопасности на уровне компилятора, защищая от уязвимостей управления памятью.
- Интеграция с Microsoft Entra ID и расширенные возможности шифрования указывают на стратегическую ставку Canonical на корпоративный сегмент Linux.
Программа должна делать одну вещь, но делать её хорошо — один из принципов Unix, который может быть нарушен при внедрении универсальной нейросети для распознавания речи вместо специализированной модели.
Полный разбор принципов работы ТСПУ и методов обхода
Кибербезопасность · Habr · 8/10
Статья разъясняет принципы функционирования системы технического противодействия распространению информации (ТСПУ) – российской системы фильтрации интернет-трафика. Материал разделяет блокировку на два вида: «тупую» (по IP, порту или протоколу) и «умную» (по содержимому трафика через DPI – Deep Packet Inspection). В системе установлено оборудование от RDP.ru на платформе EcoSGE: фильтры EcoFilter и система анализа трафика EcoDPI, использующие процессоры Intel Xeon с портами по 10 Гбит/с. ТСПУ проверяет пакеты на разных уровнях: перехватывает DNS-запросы (возвращает заглушки или NXDOMAIN), анализирует TLS-handshake через SNI для определения доменов, детектирует протоколы по сигнатурам и размерам пакетов. Для обхода используются две стратегии: туннелирование (подключение через промежуточный сервер на доступный IP/порт) и анти-DPI (искажение запроса так, чтобы фильтр не распознал признак блокировки, но сервер понял корректный запрос). Рекомендуемые протоколы для туннелирования: SSH, Hysteria 2, NaiveProxy, Shadowsocks, VLESS. Популярные клиенты: для телефонов – Exclave, FlClash, Hiddify; для ПК – v2rayN, Throne, Karing. В будущем ожидается развитие белых списков для домашних сетей, более сложные анализы поведения трафика и применение нейросетей.
Выводы автора:
- ТСПУ использует комбинацию простой блокировки по адресам/портам и DPI-анализа трафика, требуя разных методов обхода для каждого уровня
- Основные способы обхода блокировки – туннелирование через посредника на доступный IP/порт или анти-DPI инструменты, которые скрывают признаки от фильтра но оставляют запрос понятным серверу
- Система содержит множество точек контроля (DNS, TCP-handshake, TLS-SNI, анализ протокола), поэтому полный обход требует комплексного подхода на нескольких уровнях одновременно
Фильтр провайдера смотрит на первый пакет, не видит там целого адреса и пропускает его. А уже на конечном сервере обе половинки склеиваются обратно в owenewans.org, и сайт успешно открывается.
Оригиналы:Пожалуй, все что надо знать о ТСПУ
Хакеры взламывают D-Link и Ubiquiti для монетизации трафика через прокси
Кибербезопасность · Habr · 7/10
Исследователи GreyNoise выявили кампанию по несанкционированному использованию интернет-каналов, затронувшую устройства D-Link и Ubiquiti в 34 странах. Злоумышленники устанавливают на взломанные сетевые хранилища, видеорегистраторы и прочее сетевое оборудование приложение Pawns.app без согласия владельцев, монетизируя их интернет-соединения через коммерческую сеть резидентных прокси-серверов. Обнаружено минимум 143 скомпрометированных устройства. Для взлома использовались уязвимости CVE-2024-3272 и CVE-2024-3273 в D-Link ShareCenter, CVE-2021-44228 в Ubiquiti UniFi Video NVR и CVE-2025-31324 в SAP NetWeaver Visual Composer. Злоумышленники нередко настраивают SSH-ключи в качестве резервного доступа. Это создаёт риск блокировки IP-адресов владельцев устройств или обвинений в причастности к противоправной деятельности. ФБР предупреждал, что такие сети могут использоваться для массовых атак типа credential stuffing против онлайн-платформ. Рекомендуется избегать загрузки ПО из ненадёжных источников и своевременно обновлять прошивки сетевого оборудования.
Выводы автора:
- Злоумышленники взламывают сетевое оборудование известных производителей через известные уязвимости и устанавливают приложения для монетизации трафика жертв без их ведома
- Компрометированные устройства становятся узлами резидентных прокси-сетей, подвергая владельцев риску блокировки IP-адресов и обвинений в причастности к преступной деятельности
- Регулярное обновление прошивки и загрузка ПО только из надёжных источников — критически важные меры защиты от такого типа атак
Даже легитимные прокси-сети из-за недостаточного контроля могут пропускать подозрительный трафик через узлы, предоставленные рядовыми пользователями
Оригиналы:Хакеры стали взламывать устройства D-Link и Ubiquiti для перепродажи интернет-трафика
В Google Play обнаружена поддельная копия WhatsApp с 500 тыс. загрузок
Кибербезопасность · Habr · 7/10
В магазине Google Play найдено поддельное приложение WhatsApp, которое скачали более 500 тысяч пользователей. Фейковое приложение от разработчика Agment Assets sallu точно имитирует оригинал, используя его скриншоты и описание со страницы официального мессенджера, и отображается в рекламных объявлениях при поиске. Хотя количество загрузок значительно меньше, чем у оригинала (более 10 млрд), такие подделки представляют серьёзную угрозу для пользователей. Автор Android Authority предположил, что фейк мог использовать уязвимость программы раннего доступа Google Play, где отключаются отзывы пользователей, что затрудняет различение подделок. Аналогичный инцидент произошёл с поддельным Google Chrome, получившим более 100 тысяч загрузок и находившимся выше оригинального браузера в результатах поиска. Остаётся неясным, как поддельные приложения более месяца избегали защиты магазина Google Play.
Выводы автора:
- Поддельные приложения продолжают успешно обходить защиту Google Play и собирают сотни тысяч загрузок благодаря точной имитации оригиналов
- Программа раннего доступа Google Play с отключённой системой отзывов может служить уязвимостью для распространения вредоносного контента
Фейковый WhatsApp использует уязвимость программы раннего доступа Google Play, где отключаются публичные отзывы пользователей, затрудняя различение поддельных и настоящих сервисов
Оригиналы:В Google Play нашли поддельный WhatsApp с более 500 тысячами загрузок
Revolut запускает AIR: банк против ИИ-лабораторий в боевой агентской коммерции
Финтех и финансы · Linas from Linas's Newsletter · 9/10
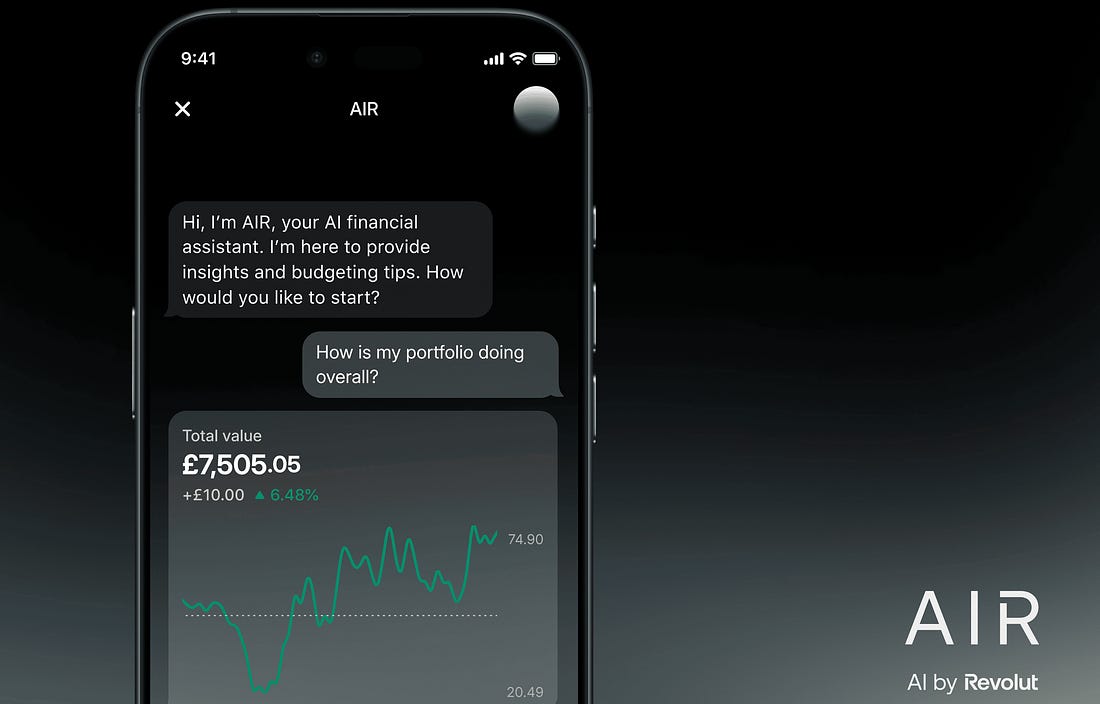
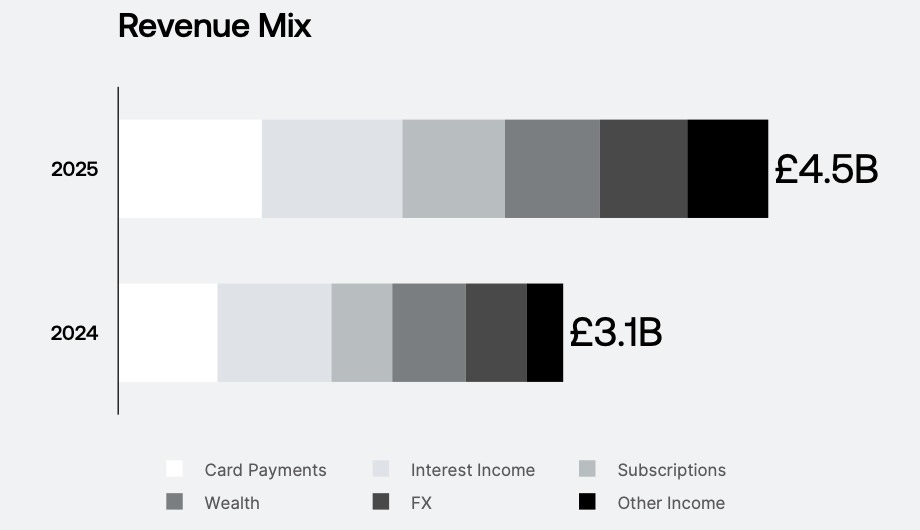
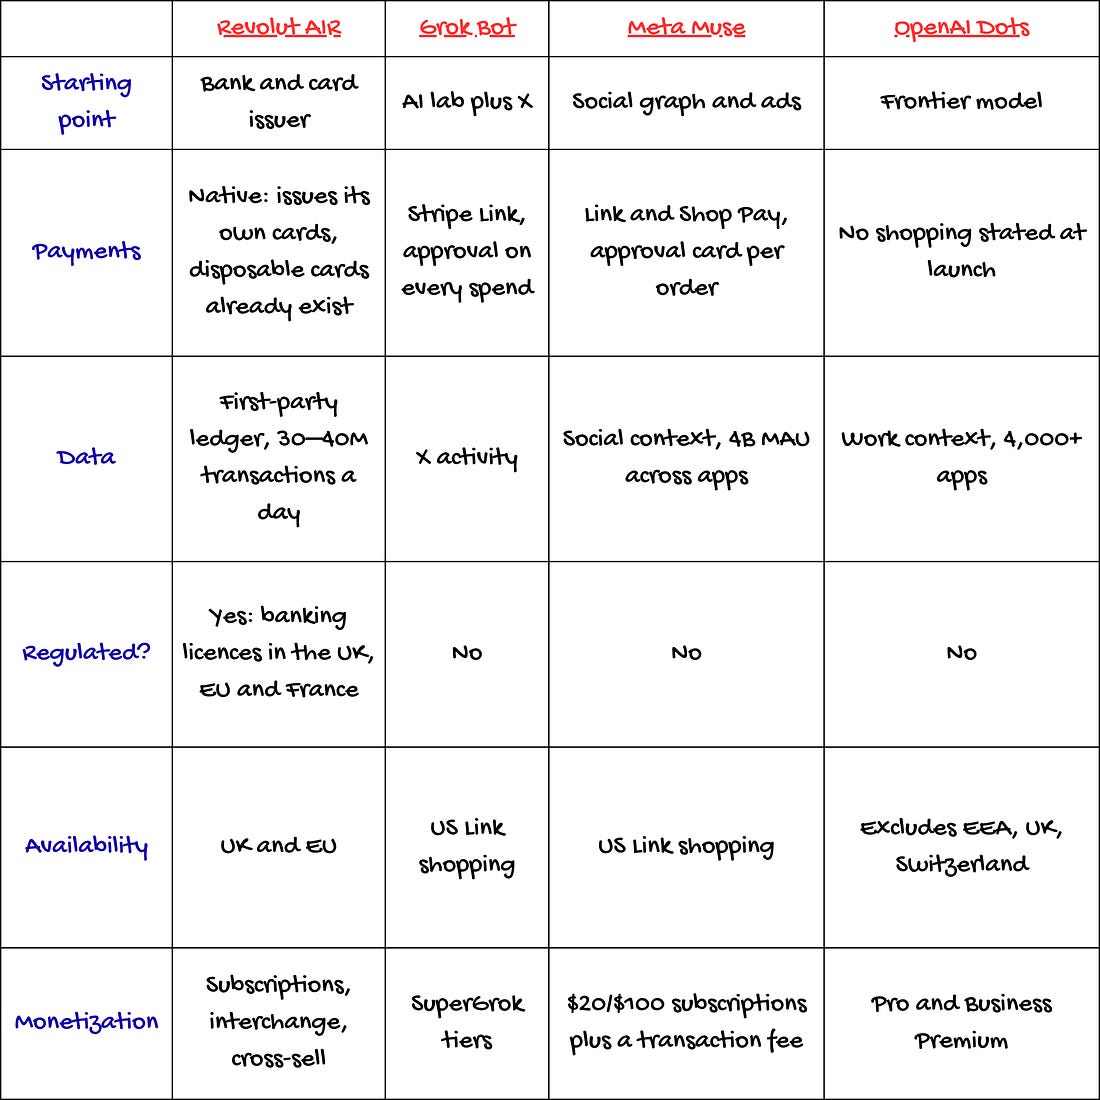
Финтех-гигант Revolut разрабатывает собственного ИИ-агента AIR для автономного шопинга, защищаясь от моделей Meta (Muse) и xAI (Grok Bot). Агент начнёт тестирование в Британии в декабре, но уже работает с 13+ млн пользователей в Европе с апреля; его преимущество — Revolut контролирует банковскую лицензию, выпуск карт и одобрение платежей, тогда как конкуренты зависят от Stripe Link. Ключевой актив Revolut — модель PRAGMA, обученная на 40 млрд банковских событий и ловящая на 65% больше мошенничества, чем у конкурентов. Это позволяет банку понимать не только что нравится пользователю (как Meta), но и что он может себе позволить. Криптообменник Revolut уже принимает заказы от Claude, Gemini и Cursor через MCP с человеческим одобрением. Главный тест в декабре — будут ли покупки требовать одобрения или пользователи смогут задать бюджеты заранее; второй вариант открывает дорогу комиссиям, намного превышающим 0.2% потолка на дебет-обмены в ЕС.
Выводы автора:
- Revolut имеет конкурентное преимущество перед ИИ-лабораториями благодаря собственной банковской лицензии, выпуску карт и данным о поведении клиентов, что позволяет контролировать автономию агента на основе риска.
- Ключевая разница между AIR и Meta Muse или xAI Grok Bot в том, что агент Revolut исходит из позиции эмитента карты, а не промежуточного сервиса, что меняет динамику данных и ответственности.
- Пилотный тест в декабре покажет, будет ли AIR требовать ручного одобрения каждой покупки или позволит пользователям устанавливать предварительные бюджеты — второе открывает доступ к высоким комиссиям за коммерцию.
Владелец банка контролирует клиента, а ИИ-лаборатории этого контролировать не могут — поэтому Revolut в центре борьбы.
Оригиналы:Muse от Meta · Grok Bot от xAI · Personal Agent Protocol (PAP) от Meta и Sierra