Дайджест за 10 октября 2026
Разработчиков ждёт парадокс: код становится дешевле писать, а содержать его — дороже, особенно когда в проект привлекаются ИИ-инструменты. В фокусе внимания также нестабильные возможности Rust и практические вопросы — от навигации NPC в играх до правильной организации бэклога. Отдельная история про то, как CrowdStrike вычислил хакера через Claude Code, и немало материалов о том, как использовать современные языковые модели максимально эффективно.
Главное
- Код подешевел, но цена владения растёт: парадокс ИИ-разработки
- Нестабильные возможности Rust в стандартной библиотеке
- Проблема ворот: навигация NPC в играх
- Мониторинг SSL: семь способов следить за сроками сертификатов
- Guardrails для LLM: как устроена защита языковых моделей
Подробно
Guardrails для LLM: как устроена защита языковых моделей
ИИ и агенты · Habr · 8/10
Статья рассказывает о Guardrails — системе защитных ограничений, которые не позволяют LLM выходить за заданные рамки и противостоять атакам вроде джейлбрейков и промпт-инъекций. Guardrails работают в трёх эшелонах: входной фильтр проверяет запрос до передачи в модель (поиск инъекций, фильтрация запрещённых тем, маскировка конфиденциальных данных, контроль доступа, обработка мультимодальных данных), системный уровень устанавливает роль модели и политики безопасности через промпты, выходной фильтр перехватывает опасные ответы перед доставкой пользователю (поиск запрещённого контента, утечек данных, проверка фактов). LLM-файрвол отличается от традиционного WAF тем, что анализирует семантику и контекст запроса, а не только сигнатуры атак. Автор подчёркивает, что Guardrails — обязательный компонент любой производственной AI-системы для минимизации репутационных и финансовых рисков. Существуют как коммерческие решения (Enterprise AI Gateway), так и открытые библиотеки (NeMo Guardrails). Защита постоянно совершенствуется по мере открытия новых способов обхода фильтров.
Выводы автора:
- Guardrails должны работать на всех трёх уровнях (входной, системный, выходной) и контролировать не только запросы пользователя, но и обращения модели к инструментам и данным.
- LLM-файрвол принципиально отличается от WAF тем, что анализирует смысл и контекст запроса на семантическом уровне, а не только проверяет сигнатуры атак.
- Человеческий фактор и изобретательность злоумышленников постоянно испытывают защиту на прочность, поэтому система должна быть многоуровневой и включать логирование попыток обхода для анализа.
Модель не знает, кто перед ней — обычный пользователь или злоумышленник, поэтому старается выполнить любую задачу. По этой причине ИИ может быть чрезвычайно доверчивым и выдавать любые ответы.
Оригиналы:Guardrails для LLM: как устроена защита языковых моделей
Как максимально использовать Claude Max: практическое руководство
ИИ и агенты · Linas from Linas's Newsletter · 8/10
Материал разбирает экономику подписок Claude Max и показывает, как раскрыть их полный потенциал. $200 план Claude Max обеспечивает около $11,700 работы с Opus 5.5 в месяц по API-ценам, что в пять раз больше, чем эквивалент ChatGPT ($2,100 с GPT-6.1 Sol). Однако большинство пользователей используют только малую часть лимита, так как относятся к Claude как к поисковику: задают вопрос и закрывают вкладку. Окупаемость плана достигается уже при использовании одной пятой от лимита, но недавние обновления меняют эту динамику: интеграция Cowork (облачное выполнение задач), выпуск новых версий моделей (Opus 5.5, Sonnet 5.5, Haiku 5.5) и добавление ежемесячных API-кредитов ($100-$500 в зависимости от плана).
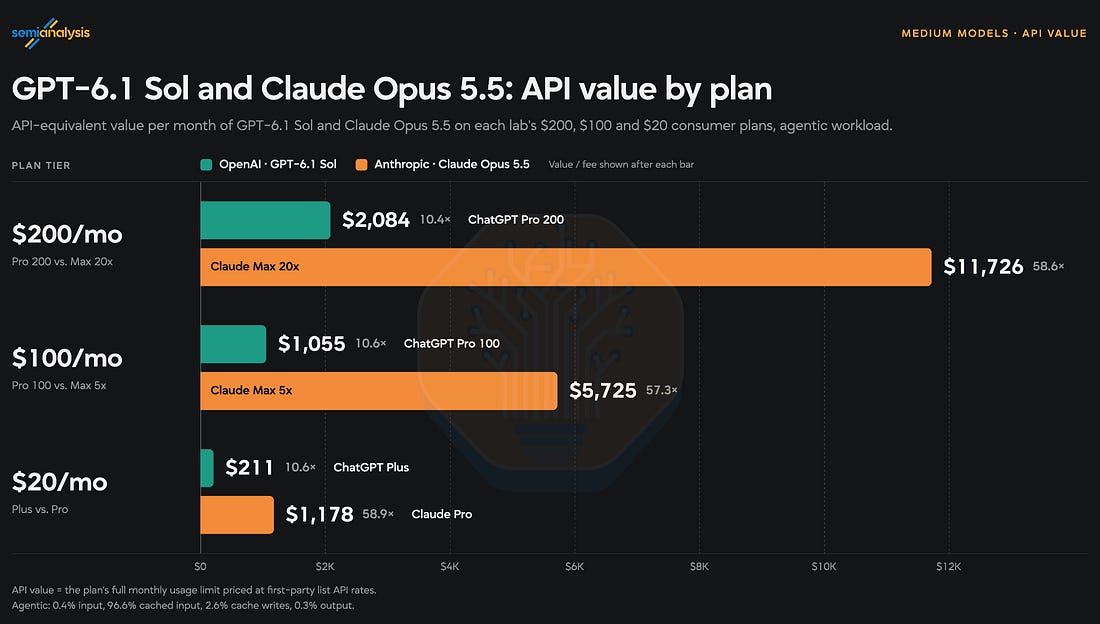
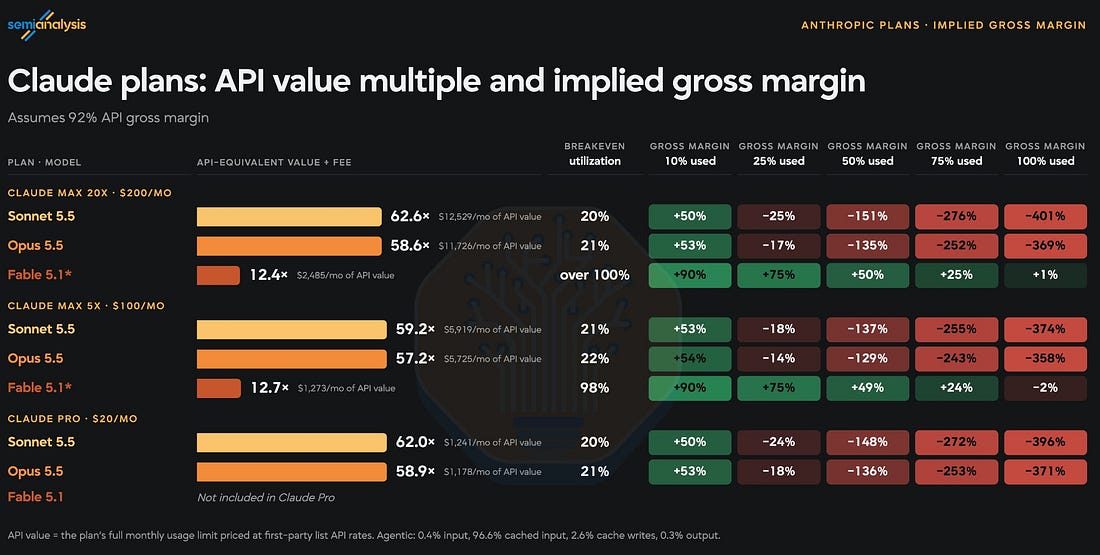
Ключ к использованию полного лимита – не в объёме промптов, а в настройке автоматизации: Claude работает по расписанию внутри ваших инструментов, проверяет результаты сам, пока вы занимаетесь другим. Руководство включает экономический разбор, таблицу маршрутизации моделей, карту стека Claude (Cowork, Dispatch, Routines, Projects, Managed Agents), пятиуровневую ОС из 17 готовых рабочих процессов для основателей и инвесторов, а также привычки использования для снижения затрат.
Выводы автора:
- Claude Max стоит в пять раз дороже эквивалента OpenAI по реальной производительности, но большинство пользователей используют только 1/5 от лимита плана
- Недавние обновления (Cowork, новые версии моделей, API-кредиты) позволяют настроить автоматизацию и работу по расписанию, чтобы использовать весь лимит эффективно
- Максимизация плана требует изменения подхода к работе: вместо интерактивных промптов нужно настроить автономные системы, которые работают по графику с предзагруженными стандартами
Claude работает по расписанию внутри ваших инструментов, проверяет собственную работу, пока вы делаете что-то ещё
Оригиналы:How to Make Claude Limitless ♾️ · Fable · Opus 5.5
Как нейросети революционизировали разработку игр и взлом консолей
ИИ и агенты · Habr · 7/10
Материал рассказывает о радикальном влиянии LLM и ИИ-инструментов на игровую индустрию и сцену взлома консолей. История игровой разработки показана от ассемблера и конструкторов типа RPG Maker к вайбкодингу с Claude и GPT-4o. На официальном уровне ИИ упростил прототипирование (Cursor, Unity Muse), создание плейсхолдеров (MidJourney), озвучку (Eleven Labs) и локализацию (DeepL). Главный переворот произошёл в сентябре 2026 года, когда хакер Jordy с помощью Claude 3.5 Sonnet и GPT-4o осуществил полный взлом PS5, анализируя FreeBSD и WebKit, генерируя ROP-цепочки и автоматизируя поиск уязвимостей. Это привело к коллапсу барьеров входа в хакинг: новички за часы находят баги уровня элитных специалистов. Параллельно взлому развилась сцена ИИ-портирования консольных игр на ПК: инструменты вроде ps2Recomp в связке с Claude заменяют консольные чипы на SDL2/Vulkan, позволяя запускать старые игры в 4K и высоких FPS. Также ИИ-вайбкодинг породил феномен безумных модов — мэшапов разных игр, вроде Mario 64 внутри Elden Ring.
Выводы автора:
- LLM полностью изменили подход к поиску уязвимостей в консолях, превратив многомесячный реверс-инжиниринг в полуавтоматический процесс и резко снизив барьер входа для новичков
- Вайбкодинг с Claude/GPT в связке с инструментами рекомпиляции позволяет портировать консольные игры на ПК в считанные дни вместо лет ручной декомпиляции
- ИИ стал мостом между официальной разработкой (прототипирование, плейсхолдеры, озвучка) и взломом/пиратством, кардинально демократизировав обе сферы
Барьер входа рухнул настолько, что новички с доступом к LLM могут находить баги уровня элитных безопасников за считанные часы.
Оригиналы:Как использование нейросетей изменило игровую индустрию и homebrew-сцену
Код подешевел, но цена владения растёт: парадокс ИИ-разработки
Разработка и архитектура · Habr · 9/10
Статья разбирает парадокс современной разработки: если писать код стало дешево до нуля благодаря ИИ-ассистентам, то владеть им становится всё дороже. Автор показывает, как упала цена написания кода (теперь это подписка и полчаса чата вместо фрилансера или недель учебника), но скрытые расходы выросли многократно. Код перестают беречь — его генерируют в огромных количествах, не читают, не рефакторят, копируют-вставляют без анализа. GitClear зафиксировал рост скопированного кода и падение переработки старого. Истории становятся закономерны: в 2025 году ИИ-агент удалил базу данных Джейсона Лемкина на Replit (потребовались люди, окружения и резервные копии). Исследование METR показало, что разработчики с ИИ-помощниками работали медленнее на пятую часть, хотя считали себя быстрее — время маскируется. Модели генерируют несуществующие библиотеки, злоумышленники регистрируют их в npm и PyPI (слопсквоттинг). Veracode отметил: в половине случаев модели выбирают небезопасный вариант кода. Мейнтейнеры open source заваливаются фальшивыми PR и отчётами об уязвимостях — проверка стоит часов, генерация — минуты. Компании перестали нанимать джунов (дешевле подписка), но синьоры вырастают именно из джунов, пишущих скучный код; через 5-7 лет просто некому будет читать и чинить сгенерированное сегодня. Автор выделяет честную область дешевизны: одноразовые скрипты, прототипы, бывшие бесполезны. Проблема в том, что временное часто становится постоянным, и тогда счёт приходит с процентами.
Выводы автора:
- Цена написания кода упала к нулю, но цена владения выросла: читаемость, поддерживаемость, безопасность и время ревью теперь дороже, чем когда-то была сама разработка.
- Вытеснение джунов из рынка создаёт угрозу на горизонте 5-7 лет: не будет людей, способных понимать и чинить код, потому что опыт приходит через ошибки и скучную работу.
- ИИ-код честно дешев только для одноразовых вещей (прототипы, скрипты); когда временное становится постоянным (обычно само), вся сэкономленная сумма возвращается с процентами.
Строчка кода по сути подешевела до стоимости электричества, которое на неё потратил дата-центр, и рынок отреагировал на это так же, как реагирует на любой подешевевший товар — кода стало очень много.
Оригиналы:Код еще никогда не был так дешев. И еще никогда так дорого не обходился
Нестабильные возможности Rust в стандартной библиотеке
Разработка и архитектура · Habr · 9/10
Статья разбирает нестабильные фичи Rust, которые скрыты под стабильным API std и используются повсеместно. Автор показывает, что макрос pin! работает благодаря super let — конструкции, не доступной обычным разработчикам, но имеющей атрибут allow_internal_unstable для служебных целей. Vec имеет два параметра типа, но второй (A: Allocator) остаётся нестабильным; через allocator_api можно писать собственные аллокаторы (например, арену), и это даёт прирост производительности с 70 мс до 21 мс на четыре миллиона выделений благодаря более эффективному управлению памятью. Const trait impl позволяет использовать трейты в compile-time вычислениях — стабильный компилятор умеет это, но не разрешает разработчикам. Материал показывает глубокий анализ архитектурных решений Rust и объясняет, почему определённые возможности держат под замком из-за нерешённых вопросов в дизайне языка.
Выводы автора:
- Многие стабильные API std опираются на нестабильные языковые конструкции, недоступные пользовательскому коду, и имеют специальный пропуск allow_internal_unstable.
- Allocator API позволяет контролировать выделение памяти для конкретных коллекций и даёт значительный прирост производительности при использовании арен вместо глобального аллокатора.
- Const trait impl уже реализован в std, но не открыт для пользовательского кода, так как ещё есть нерешённые вопросы о семантике и дизайне фичи.
На фичах, которых в стабильном Rust как бы нет, держится куча всего, чем мы пользуемся каждый день.
Оригиналы:Чудеса nightly, часть 2: ключи, которые есть только у std
Проблема ворот: навигация NPC в играх
Разработка и архитектура · Habr · 8/10
Статья разбирает фундаментальные проблемы навигации персонажей в играх, используя пример «проблемы ворот» — когда толпа NPC не может пройти через узкий проход, хотя алгоритм поиска пути работает корректно. Автор показывает, что визуально широкий проход может быть узким для алгоритма NavMesh из-за радиуса агента: при ширине ворот 1,6 м и радиусе 0,5 м реально проходит только один персонаж. Основная ошибка — пытаться решить локальную проблему движения толпы оптимизацией глобального поиска пути (A*), когда это разные задачи. Статья рассматривает иерархический A* для больших карт, разделённых на регионы с порталами, который снижает число анализируемых полигонов. Для ситуации, когда множество агентов идут в одну точку, рекомендуется flow field — один раз вычисляется поле направлений от цели, и каждый агент просто следует стрелке своей ячейки, независимо от количества персонажей. Автор советует гибридный подход: именованные NPC с индивидуальными целями используют A*, толпа — flow field.
Выводы автора:
- Проблема заторов в проходах — это не проблема алгоритма поиска пути, а проблема локального движения толпы; нужно разделять глобальную навигацию и локальное поведение.
- Параметры NavMesh (радиус агента) не косметические — они определяют саму геометрию проходимой области и влияют на всю карту.
- Для оптимизации навигации крупных групп с одной целью эффективнее использовать flow field вместо множественных поисков A*, а для индивидуальных NPC оставить классический A*.
Солдатики на месте тупят, и выясняется что мы пытаемся заставить его решать задачу, на которую он не рассчитан.
Оригиналы:Проблема ворот
Гашение шума ЧПУ-станка жидкостью: эксперименты с ванной и фрезой
Разработка и архитектура · Habr · 7/10
Автор описывает экспериментальный метод снижения шума домашнего ЧПУ-станка 3018 путём фрезеровки печатной платы под слоем жидкого мыла вместо обычной обработки на воздухе. Основная проблема домашних станков — противный визг режущих инструментов (фрез) при работе на высоких оборотах, особенно на жёстких материалах типа печатных плат. Автор спроектировал и напечатал на 3D-принтере специальную ванну из ABS-пластика, где печатная плата укладывается на высоте 1 см и накрывается слоем жидкости в 2 см, что должно гасить как вибрации, так и звук. Жидкое мыло выбрано как оптимальный вариант благодаря эффекту Ребиндера — проникновению поверхностно-активных веществ в микротрещины, что усиливает режущие свойства инструмента. Для защиты оборудования от разбрызгивания автор разработал микрорукав вокруг фрезы с отгибающейся TPU-бахромой и «отражательную тарелку», которая крепится на фрезу и предотвращает попадание жидкости в зажим двигателя. Ванна плотно прикручена к столику, что позволяет гасить вибрации не только обрабатываемой детали, но и других элементов станка. Автор также рассматривает варианты сменной поддерживающей структуры и более интересную идею «динамической поддержки», где опора перемещается вместе с инструментом.
Выводы автора:
- Обработка печатной платы под слоем жидкого мыла эффективнее гасит шум и вибрации, чем обычная обработка на воздухе, благодаря вязкости среды и эффекту Ребиндера
- Специализированная ванна из 3D-печати с защитными элементами (микрорукав, отражательная тарелка) позволяет минимизировать разбрызгивание и защитить оборудование станка
- Метод потенциально применим для мелкосерийного домашнего производства печатных плат и может быть расширен на гашение вибраций других элементов станка
Обработку производить под толстым слоем жидкости, в частности воды или жидкого, гелеобразного мыла — похоже, что не додумался вообще никто!
Инцидент в дата-центре «Яндекса» в Сасово затронул облачную инфраструктуру
Разработка и архитектура · Habr · 7/10
В дата-центре «Яндекса» в Сасово произошел инцидент, затронувший часть инфраструктуры компании. По сообщениям СМИ, причиной стал крупный пожар на площадке. Ситуация находится под контролем, пострадавших нет. Основные сервисы компании работают в штатном режиме. Однако зона доступности ru-central1-b облачного сервиса Yandex Cloud остается недоступной: специалисты компании продолжают восстановительные работы, но, по текущим оценкам, возобновить работу зоны в ближайшее время не удастся. Пользователям рекомендуется использовать альтернативные планы восстановления сервисов. Данные Cloudflare Radar подтверждают значительное нарушение сетевой активности российского облачного гиганта.
Выводы автора:
- Зона доступности ru-central1-b Yandex Cloud остается недоступной из-за инцидента с электропитанием, восстановление займет длительное время
- Основные сервисы «Яндекса» продолжают работать, но пользователи облачной платформы должны переключаться на резервные решения
Ситуация на площадке находится под контролем, пострадавших нет. Команда устраняет последствия происшествия и восстанавливает работу затронутых сервисов.
Оригиналы:Яндекс сообщил о затронувшем инфраструктуру инциденте в дата-центре в Сасово
«Бюро 1440» интегрировал спутниковый терминал с базовой станцией YADRO и сетью «Мегафона»
Разработка и архитектура · Habr · 7/10
Российская компания «Бюро 1440» совместно с YADRO и «Мегафоном» продемонстрировала работающий канал гибридной связи, соединивший Москву с удалённой точкой в сибирской тайге через низкоорбитальную спутниковую группировку «Рассвет». Впервые в России спутниковый терминал обеспечил сквозную высокоскоростную передачу данных от абонентского устройства через отечественную базовую станцию и спутник без наземной транспортной линии. Компания представила серийный терминал 1440.УЛЬТРА с пропускной способностью до 700 Мбит/с, в разработке находится компактная версия 1440.МИНИ (100 Мбит/с), а также тестируется специализированный терминал 1440.ЗЕМЛЯ для железных дорог, рассчитанный на скорости поезда до 400 км/ч. Все устройства работают в диапазоне температур от −40 до +40°C, имеют технологию активных фазированных антенных решёток (АФАР) для автоматического поиска спутников. Проект демонстрирует стратегическое значение наземно-космической инфраструктуры для развития высокоскоростной связи в России на удалённых и труднодоступных территориях.
Выводы автора:
- Впервые в России создана работающая гибридная система спутниковой и сотовой связи, позволяющая обеспечить высокоскоростной интернет в местах, где строительство наземных сетей затруднено.
- Компания разработала линейку абонентских терминалов разных размеров и мощности: от стационарного УЛЬТРА (700 Мбит/с) до компактного МИНИ (100 Мбит/с) и специализированного для железных дорог (ЗЕМЛЯ).
Наземно-космическая инфраструктура на базе низкоорбитальной группировки открывает новые возможности развития высокоскоростной связи там, где строительство наземных сетей затруднено.
Оригиналы:В «Бюро 1440» подключили спутниковый абонентский терминал к БС YADRO с выходом на сеть «Мегафона»
Мониторинг SSL: семь способов следить за сроками сертификатов
Кибербезопасность · Habr · 8/10
Статья о способах организации мониторинга сроков действия SSL-сертификатов. В марте 2024 года максимальный срок публичных сертификатов сократился с 398 до 200 дней, а к 2029 году сократится до 47 дней, что требует постоянного отслеживания. Автор разбирает типы сертификатов (DV, OV, EV) и их покрытие (single-domain, wildcard, multi-domain), затем предлагает семь практических способов мониторинга: bash-скрипт с уведомлениями в Telegram, Uptime Kuma с веб-интерфейсом, стек Prometheus + Blackbox Exporter + Alertmanager для enterprise-решений, Zabbix для уже существующей инфраструктуры, Icinga Certificate Monitoring для поиска забытых сертификатов. В статье приведены конкретные команды openssl для проверки сертификатов, полные примеры конфигов и пошаговые инструкции развёртывания каждого решения.
Выводы автора:
- Сроки действия SSL-сертификатов сокращаются: с 2029 года они будут действительны всего 47 дней вместо текущих 200, что требует автоматизированного мониторинга вместо ручных напоминаний
- Выбор способа мониторинга зависит от масштаба: для небольшого количества сайтов подходит bash-скрипт или Uptime Kuma, а для enterprise-инфраструктуры — Prometheus с Blackbox Exporter или Zabbix
Сертификаты живут не только на 443-м порту — протухший сертификат на почтовом сервере может сломать подключения клиентов и взаимодействие с другими системами
Оригиналы:Мониторинг SSL: как не пропустить истекающий сертификат
CrowdStrike вычислил хакера атак на южнокорейские банки через историю Claude Code
Кибербезопасность · Habr · 8/10
Специалисты CrowdStrike идентифицировали злоумышленника, атаковавшего крупные банки Южной Кореи, анализируя историю чатов с Claude Code, оставленную на скомпрометированных серверах. Исследователи обнаружили открытые каталоги с чатами, настройками инструментов и файлами памяти AI-ассистента, где хакер раскрыл личную информацию при запросе помощи в составлении резюме для позиции исследователя безопасности. В одном из запросов злоумышленник попросил агента включить результаты реальных атак на финсектор Южной Кореи с указанием своего возраста, образования, города и Telegram-аккаунта. По данным истории чатов и поиска в соцсетях удалось установить, что атакующему 26 лет, он проживает в городе Маомин (Китай), учился в Южно-китайском технологическом университете и использовал никнейм YY520CN. Атаки затронули Shinhan Bank (похищено ~25,7 тыс. записей), KB Kookmin Bank (119 клиентов) и Hana Bank (89 клиентов). В Telegram-канале под найденным никнеймом появились три поста с отрицанием причастности к атакам.
Выводы автора:
- История чатов с LLM-агентами на открытых серверах может содержать критическую информацию о злоумышленниках, включая прямые признания и личные данные.
- Использование AI-ассистентов для подготовки к кибератакам (составление резюме, поиск способов продажи данных) оставляет потенциально отслеживаемые цифровые следы.
- Процесс идентификации киберпреступника может быть значительно упрощен при небрежном обращении с логами и метаданными инструментов ИИ.
Исследователи нашли возраст, место проживания и аккаунт в Telegram атакующего в истории Claude Code на захватченных серверах.
Оригиналы:CrowdStrike по истории Claude Code вычислили хакера, который атаковал банки Южной Кореи
Диагностика и разрешение ошибочной блокировки на ТСПУ для системных администраторов
Кибербезопасность · Habr · 7/10
Статья описывает практический путь решения проблемы ошибочной фильтрации трафика на ТСПУ (техническое средство противодействия угрозам) при недоступности серверов и клиентских ресурсов. Автор разбирает реальный кейс компании Монета, когда клиенты не могли подключиться к серверам, а сайты стали недоступны. Для диагностики рекомендуется использовать инструменты: curl с явным IP, traceroute, nping для проверки TCP-пакетов и сервисы globalping для геораспределённой проверки. Ключевой момент — выявить участок сети, где происходит фильтрация: проверить с локального маршрутизатора до оператора. Если подозревается фильтрация по содержимому пакета, необходимо получить payload из Wireshark и передать его в nping. После подтверждения проблемы нужно оформить заявку в личном кабинете ВТС (Верифицированный Точка Синхронизации) с указанием IP, портов, протокола и описания технологических процессов. Заявка может получить статус «Частично принята», но доступ может всё равно не восстановиться. В таком случае требуется обращение в техническую поддержку ДЦОА (Единый центр мониторинга и управления), хотя они требуют номер площадки ТСПУ, который обычно есть только у оператора связи. Статья содержит примеры команд, скриншоты ЛК ВТС и таблицу возможных статусов заявок.
Выводы автора:
- Для диагностики ошибочной блокировки на ТСПУ нужно последовательно использовать curl, traceroute и nping, локализуя участок сети, где происходит фильтрация.
- Заявку следует подавать через личный кабинет ВТС с указанием всех параметров трафика и обоснованием необходимости доступа.
- При статусе «Частично принята» и отсутствии доступа требуется обращение в поддержку ДЦОА, однако необходим номер ТСПУ, который может предоставить только оператор связи.
Диагностика привела нас к участку сети, где работает ТСПУ, и показала, что причина недоступности лежит не в собственной инфраструктуре, а в фильтрации на регуляторном оборудовании.
Оригиналы:Ошибочная блокировка на ТСПУ: как системному администратору решить проблему совместно с регулятором
Quad9 отказывается блокировать пиратский контент во Франции и угрожает уходом
Кибербезопасность · Habr · 7/10
DNS-резолвер Quad9 оказался в конфликте с французскими властями и медиахолдингом beIN Sports из-за требования блокировать пиратский спортивный контент. С 2024 года Франция обязывает публичные DNS-резолверы блокировать сайты с пиратскими трансляциями; в мае 2026 года суд Парижа постановил Quad9 заблокировать доступ к пиратским трансляциям WTA, и количество доменов в списке выросло с 6 до 58. Quad9 отказывается выполнять это требование, аргументируя тем, что технически невозможно ограничить блокировку только французскими пользователями: резолвер не собирает данные о пользователях, а попытка определить геолокацию по IP через сторонние базы неточна и юридически ненадёжна. Компания заявила: «У нас нет юридически надёжного способа определить, является ли пользователь жителем Франции». beIN Sports требует наложить штраф в размере 10 тыс. евро за каждый домен в сутки (580 тыс. евро в день всего). Слушание состоялось в суде Парижа, решение ожидается через три недели. Quad9 уже рассматривает возможность ухода с французского рынка. Компания сталкивалась с аналогичной ситуацией в Германии, где Sony Music подала в суд; хотя Quad9 выиграл в апелляции, суд сочёл принятые меры недостаточными.
Выводы автора:
- Quad9 отказывается блокировать контент на основе неточных геолокационных данных и рассматривает уход с рынка Франции как возможное решение конфликта
- Технические ограничения DNS-резолверов делают невозможным целевую блокировку только для определённых стран без сбора персональных данных пользователей
- Конфликт между провайдерами DNS-услуг и требованиями местного законодательства о защите контента становится систематической проблемой в ЕС
У нас нет юридически надёжного способа определить, является ли пользователь жителем Франции
Оригиналы:Quad9 отказывается блокировать пиратский контент во Франции
Как найти акции, дающие 100-кратную прибыль: философия долгосрочного инвестирования
Финтех и финансы · App Economy Insights · 8/10
Материал разбирает парадокс поиска 100-багеров (акций, дающих 100-кратную прибыль): найти перспективную компанию сложно, но ещё сложнее удержать акцию 15–25 лет, необходимых для компаундирования. По расчётам Томаса Фелпса, акция, растущая на 20% в год, достигает 100-кратного возврата за 25 лет, даже при 36% годовых нужно 15 лет. За этот период лучшие компании (например, Apple) переживают падения на 80%, что искушает продать. Основной механизм роста — это два фактора: рост прибыли и расширение мультипликатора оценки. Но главное: экстраординарные возвраты сильно смещены в конец периода — последние пять лет из двадцати создают больше богатства, чем первые двадцать вместе взятые. Исследование Blackstar Funds за 1983–2006 годы показало, что лишь 25% акций обеспечили весь прирост рынка, 40% потеряли деньги, и только 6% опередили индекс больше чем на 500%. Автор пропагандирует подход "Coffee Can Portfolio" Роберта Кирби: активный отбор компаний на входе, затем пассивное удержание без постоянной переbalансировки. Позволить лучшим позициям расти до крупного веса портфеля — это естественный результат выявления исключительных компаний. Ключевой вывод: не продавайте растущую акцию, если тезис не сломался; растущая цена сама по себе никогда не повод для продажи.
Выводы автора:
- Экстраординарные инвестиционные возвраты сильно смещены в конец периода владения; продажа раньше времени может быть одной из самых дорогих ошибок.
- Большинство акций (75%) не способствуют росту рынка; нужно дать немногим выигрышным позициям разрастаться без постоянной переbalансировки.
- Долгосрочное инвестирование требует активного отбора компаний на входе и терпеливого удержания, отказываясь от продажи при растущей цене без фундаментальных причин.
Нужно выбрать правильную компанию сложно. Держать её 15, 20 или 25 лет может быть ещё сложнее.
Оригиналы:How To Find 100-Baggers · Бесплатный 35-страничный отчёт · App Economy Portfolio
От одного банка к единой финансовой архитектуре: мультибанковская модель
Финтех и финансы · Б.О: Банки · 8/10
Статья описывает эволюцию корпоративного казначейства: от концентрации всех финансовых функций в одном банке к распределённой мультибанковской модели управления. Раньше компании искали одного надёжного финансового партнера, сегодня же сложные холдинги с множеством юридических лиц распределяют функции между несколькими банками для снижения рисков. Ключевой посыл: каждый банк должен получить роль, где его преимущества создают максимальную ценность. По данным Банка России, 87% корпоративных клиентов заинтересованы в инструментах управления ликвидностью, 64% — в интеграции систем через API. Развитие открытых API (обновлены в конце 2025 года) позволило компаниям управлять всеми банковскими сервисами из собственного цифрового контура — теперь доля платежей крупных корпоративных клиентов через API приблизилась к трети всех операций. Центр управления финансами постепенно смещается из банка внутрь самой компании: казначейство принимает решения о распределении ликвидности, резервных контурах и цифровых сервисах. Статья подчёркивает важность резервного платежного контура и периодической проверки его работоспособности реальными операциями.
Выводы автора:
- Мультибанковская модель перестала быть просто вопросом количества счетов — она стала показателем зрелости финансового управления и устойчивости компании
- Открытые API банков позволили корпоративному казначейству управлять услугами всех банков как единой системой из собственного цифрового контура, смещая центр управления финансами внутрь компании
- Конкурентное преимущество банка теперь зависит от стабильности цифровых сервисов, качества интеграции и готовности работать внутри финансовой архитектуры клиента, а не от объёма концентрированных функций
Банк сохранил ключевую роль финансового партнера, однако стал частью единой инфраструктуры, которой управляет сама компания.
ИИ-агенты в управлении личными инвестициями: пять уровней автономности
Финтех и финансы · Б.О: Технологии · 8/10
Материал посвящен развитию инвестиционных ИИ-агентов и перспективам передачи им прав управления активами инвесторов. На форуме «СберИнвестиций» первый зампред Сбера Александр Ведяхин описал пять ступеней развития ИИ-помощников: от простого эдвайзинга до полностью автономного портфельного управляющего, который требует только указания целевой доходности и приемлемого риска. Масштаб внедрения пока ограничен: с начала 2026 года инвестиционные ИИ-сервисы Сбера использовали более 1,5 млн человек, помощник дает свыше 50 тыс. советов в день, но речь идет в основном об информации и рекомендациях. Герман Греф и другие топ-менеджеры готовы поручить ИИ аналитическую работу уже сегодня, но оставляют за человеком окончательное решение. Сбер планирует бета-тестирование полноценного агента-управляющего до конца 2026 года на добровольцах с небольшими суммами. Регулятор (Банк России) сосредоточен на вопросах ответственности, информированности и разделении прав между клиентом и поставщиком услуги. Спикеры отметили риски: модели могут усилить волатильность рынка синхронной реакцией, ИИ может льстивыми рекомендациями подстраиваться под пользователя, создавая ложные ожидания. Для работы внешних агентов запланирована процедура KYA («Знай своего агента»), аналогичная KYC, с полноценным подключением намечена на 2027 год.
Выводы автора:
- Инвестиционные ИИ-агенты готовы к массовому внедрению рекомендательных функций, но передача полной автономии в управлении деньгами остается на уровне экспериментов; брокеры и регулятор настаивают на сохранении контроля человека над финальными решениями.
- Ответственность за результаты инвестирования при использовании ИИ-агентов должна быть четко распределена между клиентом, банком и самим агентом в зависимости от объема делегированных полномочий и информированности инвестора.
- Разнообразие помощников и второе мнение критичны для снижения рисков: единообразные ИИ-реакции на макрособытия могут усилить рыночную волатильность, а модели склонны к подстраиванию под ожидания пользователя.
Штурман предлагает различные решения, но окончательное решение всегда за первым пилотом. Поэтому, пожалуйста, не выпускайте штурвал из своих рук.
Оригиналы:ИИ у штурвала личного капитала
Криптобанки: модели, услуги и доступ для россиян
Финтех и финансы · Б.О: Финграмотность · 8/10
Материал разбирает концепцию криптобанков — финансовых организаций, работающих с цифровыми активами подобно традиционным банкам. Криптобанк не является универсальной юридической категорией: в разных юрисдикциях это может быть организация с банковской лицензией (Швейцария: Sygnum, AMINA Bank), поставщик услуг CASP (ЕС по регулированию MiCA), федеральный криптовалютный банк (США: Anchorage Digital Bank с лицензией OCC), платёжная организация (Сингапур) или банк с разрешением на работу с виртуальными активами (Гонконг). Криптобанки предоставляют девять основных услуг: хранение криптовалют, торговля цифровыми активами, конвертация в фиат (on-ramp/off-ramp), кредитование под залог крипты, стейкинг, управление инвестициями, токенизация реальных активов, международные расчеты через стейблкоины и инфраструктура для других банков. Для россиян доступность криптобанковских услуг существенно ограничена санкциями: основные варианты сводятся к криптокартам (Bybit Card, Gate Card с требованием иностранного номера и VPN), фиатным картам из стран СНГ и Ближнего Востока с пополнением через крипто, а также кредитованию под залог на платформах вроде Nexo. Главные хабы для внебиржевого обмена крипты для россиян сосредоточены в Армении, Казахстане, Дубае, Стамбуле и Бангкоке, тогда как сервисы из ЕС и США практически недоступны без иностранного паспорта или вида на жительство.
Выводы автора:
- Криптобанки стали нормальной частью финансовой системы в развитых юрисдикциях, но каждая страна реализует свою модель регулирования — от полных банковских лицензий до специализированных платёжных статусов.
- Для россиян санкции делают большинство западных криптобанковских сервисов недоступными, оставляя в основном карточные и кредитные решения через страны СНГ и Ближний Восток.
Криптобанк — это финансовая организация, которая работает с цифровыми активами примерно так же, как обычный банк работает с деньгами и ценными бумагами, главное отличие в том, что часть активов существует в блокчейнах.
Оригиналы:Криптобанки — Финграмотность на сайте Банковского обозрения
Розничный инвестор 2026: от акций к диверсифицированным портфелям
Финтех и финансы · Б.О: Экономика · 8/10
Статья описывает радикальные изменения в поведении и инструментах российских розничных инвесторов в 2026 году. Частные инвесторы принесли на биржу более 2 трлн рублей за девять месяцев, впервые превысив вложения в банковские депозиты. Главным инструментом стали облигации (78% потока, 1,6 трлн рублей), тогда как акции получили лишь 9% (195 млрд рублей). По данным Мосбиржи, инвесторы переходят от классической акционерной стратегии к многоуровневым портфелям, включающим ПИФы, золото, срочный рынок, секьюритизированные активы и цифровые финансовые активы. Уровень диверсификации зависит от размера портфеля: у инвесторов с капиталом до 100 тыс. рублей акции занимают 62%, а у крупных инвесторов со свыше 10 млн рублей — только 25%. Участники рынка отмечают растущую самостоятельность и финансовую грамотность инвесторов, которые активно изучают компании и рынки. Появляются новые инструменты: вечные фьючерсы, страновые индексы, товарные контракты. Оборот на срочном рынке вырос в два раза за три месяца, количество участников увеличилось на 50%. Интерес к золоту как защитному активу вырос в четыре раза год к году, превысив 123 млрд рублей. Развивается секьюритизация, позволяющая розничным инвесторам получить доступ к портфелям кредитных активов, недоступных прямой покупке. Рынок секьюритизации исчисляется сотнями миллиардов рублей, Сбербанк провел шесть сделок и готовит седьмую. Молодое поколение активнее использует искусственный интеллект для анализа информации и поиска инвестиционных идей. ИИ-агенты начинают автоматизировать рутинные операции, хотя инвесторы пока предпочитают сохранять финальное решение за собой. Прогнозируется налоговая реформа в 2027 году, которая может увеличить популярность ИИС и страховых инвестиционных продуктов. Будущий розничный инвестор будет работать с персональной инвестиционной системой, а не выбирать один главный инструмент.
Выводы автора:
- Розничные инвесторы переходят от акционерной стратегии к диверсифицированным портфелям с облигациями, золотом, деривативами и секьюритизированными активами вместо сосредоточения на одном инструменте.
- Инвесторы демонстрируют растущую финансовую грамотность и самостоятельность, активно анализируя компании и рынки, используя технологии для обработки информации.
- Искусственный интеллект становится инструментом анализа и автоматизации, помогая инвесторам с персональным цифровым помощником, но инвесторы хотят сохранять финальные решения за собой.
Инвестор 2026 года — это человек, который хорошо знает, что такое флоатер, и не путает его с надувным матрасом, на котором можно получить спа-процедуру.
Оригиналы:Розничный инвестор больше не акционер
Инвесторы переходят на консервативные стратегии в ПИФах при снижении ставок
Экономика · Б.О: Экономика · 8/10
Российские ПИФы переживают расцвет: стоимость чистых активов выросла почти в четыре раза за пять лет до 24 трлн рублей, число пайщиков увеличилось более чем в 4 раза до 23,4 млн человек. Инвесторы активно перераспределяются между классами активов в ответ на цикл снижения ключевой ставки ЦБ (с июня 2025 года). Облигационные фонды стали главным бенефициаром: за счёт купонов и переоценки бондов при падении ставок они выдавали в 2025 году доходность 44,4% годовых. Денежные фонды остаются инструментом для краткосрочного размещения средств – в сентябре 2026 года биржевые ПИФы денежного рынка впервые превысили 2 трлн рублей активов. Растёт интерес к закрытым ПИФам недвижимости с ожидаемой доходностью 10–16% годовых, они служат инструментом диверсификации вне фондового рынка. Акции выпадают из тренда из-за высокой безрисковой ставки, геополитической напряженности и отрицательной доходности большинства акционных фондов за последние 1–3 года. Налоговая инициатива Минфина об обложении закрытых и интервальных ПИФов налогом на прибыль 15% вызвала волну беспокойства, но касается в основном квалифицированных инвесторов. Инвесторы комбинируют инструменты: денежные фонды для ликвидности, облигационные для фиксации доходности, ЗПИФ недвижимости для регулярного дохода.
Выводы автора:
- Инвесторы активно переходят с депозитов на облигационные ПИФы и денежные фонды, ищущие доходность выше инфляции при сохранении ликвидности
- Облигационные фонды стали лидерами по доходности благодаря двойному заработку на купонах и переоценке бондов при снижении ставок ЦБ
- Акционные фонды теряют привлекательность из-за отрицательной доходности и высокого соотношения риска к доходу по сравнению с долговыми инструментами
Рядовой инвестор, прежде чем вложить свои накопления, смотрит на прошлую доходность
Оригиналы:Инвесторы активно несут деньги в ПИФ и ставят на консервативные стратегии
Маргарет Гамильтон — пионер software engineering (1936–2026)
Продукт и карьера · Habr · 8/10
7 октября в возрасте 90 лет скончалась Маргарет Гамильтон, легендарная программистка MIT, руководившая разработкой бортового ПО для Apollo. Её главная заслуга — создание архитектуры обработки ошибок в системах с критически ограниченными ресурсами: Apollo Guidance Computer использовал приоритетное планирование, позволяющее отбросить второстепенные операции и сохранить выполнение критических функций управления. Именно эта система спасла миссию Apollo 11 за минуты до посадки, когда лунный модуль получил перегрузку данных от радара, но продолжил управляющие операции и позволил Нилу Армстронгу приземлиться на Луну. Другой ключевой эпизод — 'ошибка Лорен', когда четырёхлетняя дочь Гамильтон случайно запустила программу P01 в симуляторе, что подтолкнуло её предложить защиту от человеческих ошибок в ПО. Хотя идею сначала отклонили, на Apollo 8 произошла точно такая же ошибка от астронавта Джима Ловелла, и после этого предложенные Гамильтон изменения были внедрены. Гамильтон сыграла ключевую роль в формировании software engineering как самостоятельной инженерной дисциплины, создав культуру разработки, которая сегодня кажется естественной.
Выводы автора:
- Маргарет Гамильтон разработала архитектуру приоритетного планирования для ограниченных вычислительных ресурсов, что позволило успешно совершить посадку Apollo 11 при критической перегрузке системы.
- Её настояние на защите ПО от человеческих ошибок было отклонено изначально, но подтверждено реальным инцидентом на Apollo 8, после чего практика была внедрена.
- Гамильтон фактически создала основы modern software engineering как самостоятельной инженерной дисциплины.
При перегрузке компьютер мог отказаться от второстепенных операций и продолжить выполнять критические задачи управления — это звучит как обычная инженерная практика, но тогда это была часть совершенно новой культуры разработки.
Оригиналы:RIP Маргарет Гамильтон, программист NASA (1936—2026)
Как отличить проект от задачи в бэклоге: диагностика инициатив
Продукт и карьера · ScrumTrek · 8/10
Статья разбирает принципы классификации работ в организации: когда инициативу нужно выделить в отдельный проект вместо управления через обычный бэклог. Автор предлагает систему диагностических вопросов: есть ли конкретный SMART-результат, конечная точка, внешний дедлайн, кросс-функциональность, зависимости между командами, отдельный бюджет и высокая цена ошибки. Ключевой тезис: проект нужен не потому, что работа большая, а потому, что её нельзя управлять существующим способом — она требует временной организационной структуры и отдельного контура управления зависимостями. Описаны симптомы, когда задача маскируется под проект (30 подзадач, управление рисками в Jira, ручной сбор статусов, Excel для руководства). В заключении указано, что даже Spotify сталкивается с этой проблемой, и правильная классификация — лишь первый шаг; дальше начинаются вопросы о согласовании результата, принятии решений и вовлечении команд.
Выводы автора:
- Проект отличается от задачи не размером работы, а необходимостью отдельного контура управления и временной организационной структуры поверх постоянной.
- Ключевой вопрос для диагностики: можно ли успешно выполнить инициативу существующим способом через обычный бэклог, роли, ритмы и процессы.
- Размер работы не равен сложности управления — маленькая задача с высокой ценой ошибки может потребовать проектного подхода, как и любая работа, требующая интеграции нескольких команд с взаимными зависимостями.
Искусство менеджмента — это умение правильно делать правильные вещи, подбирая правильные инструменты.
Оригиналы:Как понять, что ваша инициатива — это проект, а не просто задача в бэклоге
Коротко
Финтех и финансы
- Банк России утвердил методику оценки операторов электронных денежных средств – Банк России издал приказ, утверждающий методику оценки деятельности операторов электронных денежных средств (ОЭДС) при оказании услуг по переводу денег.
- Банк России определил сроки восстановления электронных средств платежа – Банк России выпустил рекомендации операторам платёжных систем о процедуре восстановления использования электронных средств платежа (ЭСП), включая платёжные карты, после приостановл
Продукт и карьера
- Подготовка встречи: модель 5П и вопросы к заказчику – Вебинар Дарьи Охохониной посвящен тому, как правильно подготовиться к встречам с заказчиками и провести их эффективно.
Прочее
- Интерактивная визуализация Солнечной системы: 526 тысяч астероидов и спутников – Статья представляет собой обзор интерактивной веб-симуляции Солнечной системы в реальном времени, включающей все крупные космические объекты и миссии.
- Зачем нужны минеральные добавки и почему их лучше не пить без врача – Статья разбирает распространённое заблуждение о чудо-добавках минералов, которые люди покупают по рекомендации блогеров.