Дайджест за 11 сентября 2026
В разработке и архитектуре произошли серьёзные подвижки: инженеры научились запускать PCIe и DDR3 на ПЛИС Gowin, а в PostgreSQL обнаружена критическая проблема с блокировками временных таблиц. На фоне этого крупные компании активно сокращают расходы на ИИ, хотя парадоксально продолжают инвестировать в мощные ИИ-агенты и опасаются их влияния на кибербезопасность.
Главное
- PCIe и DDR3 на ПЛИС Gowin: реализация работающего решения
- PostgreSQL: почему временные таблицы блокируют обычные запросы
- Как крупные компании режут расходы на ИИ: от Uber до AT&T
- Почему рынок IT-вакансий кажется сломанным: экономический анализ
- Запуск мощного ИИ-агента Qwen на 16 ГБ видеопамяти
Подробно
Как крупные компании режут расходы на ИИ: от Uber до AT&T
ИИ и агенты · The Pragmatic Engineer · 9/10
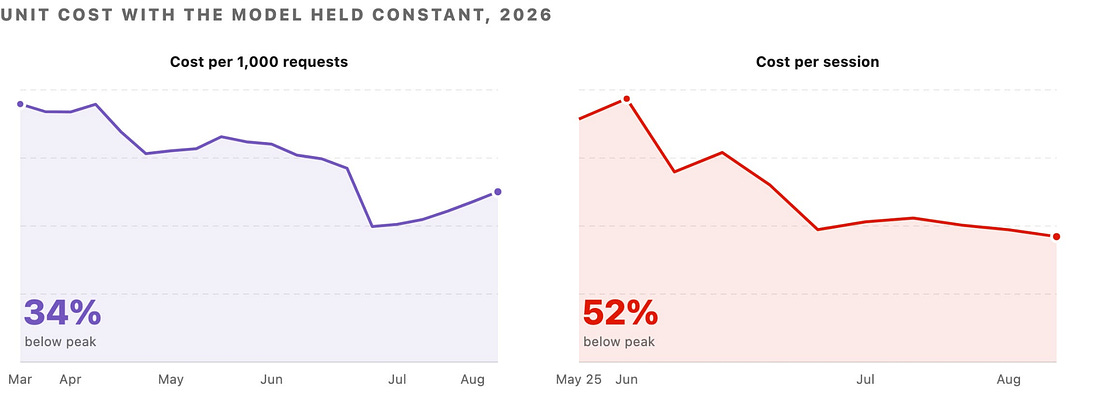
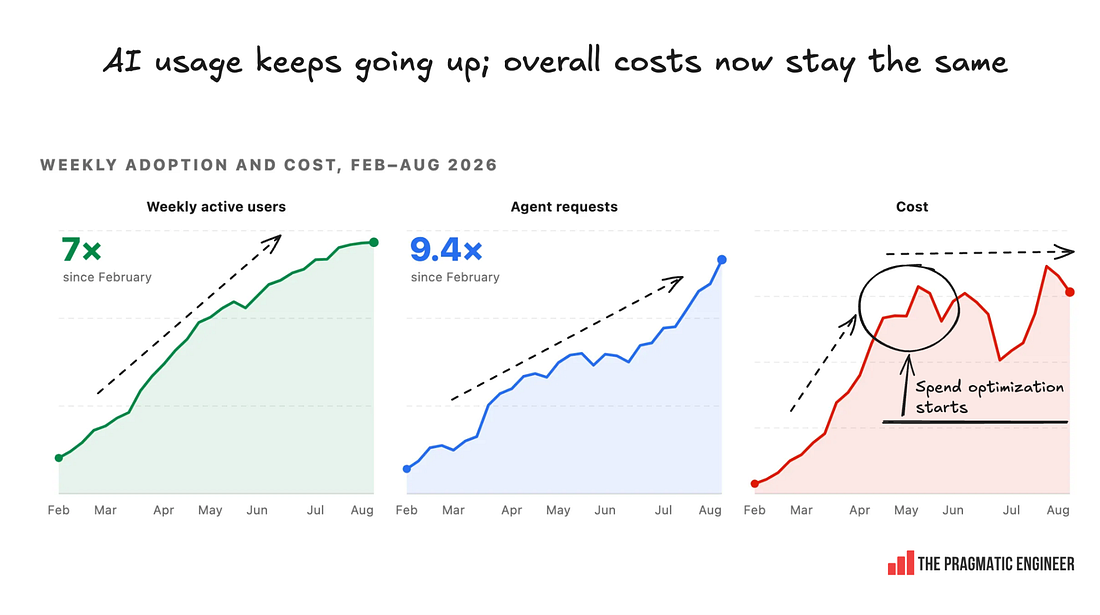
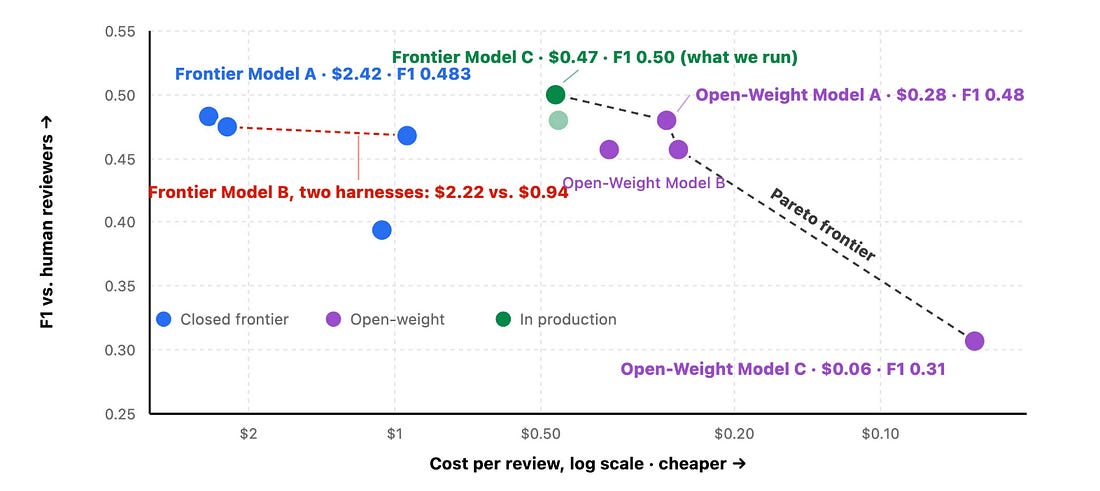
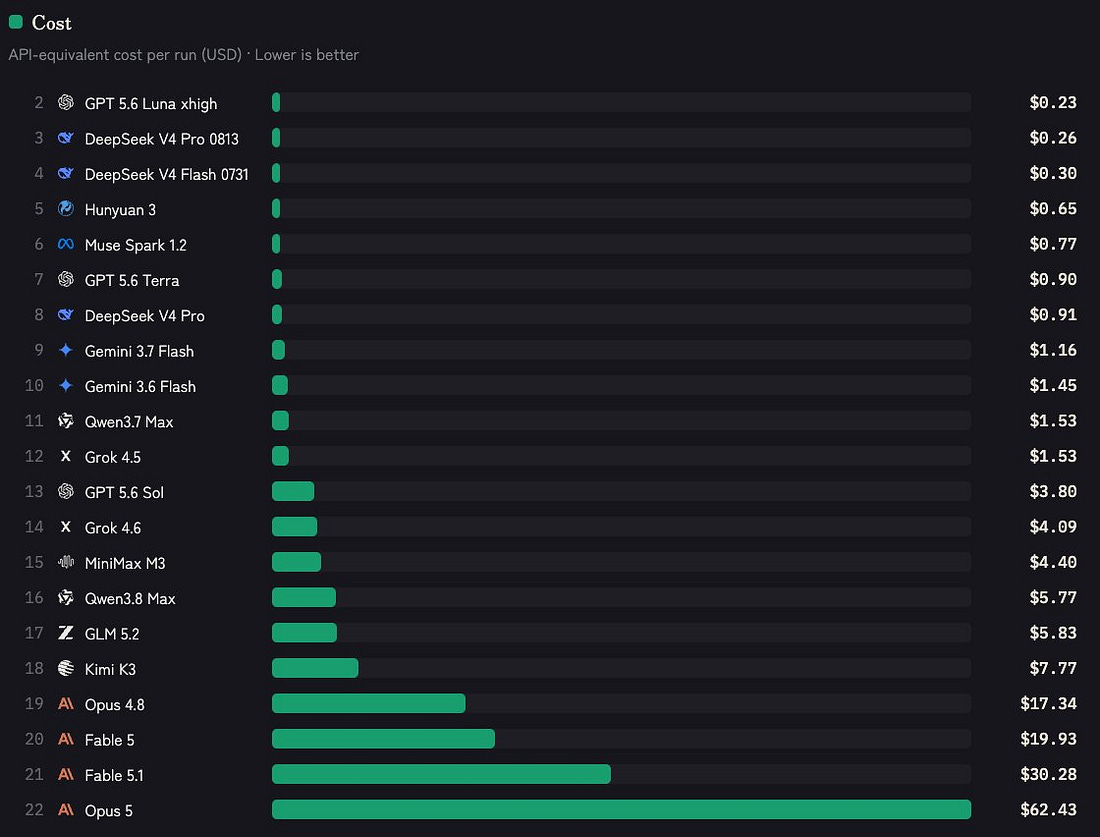
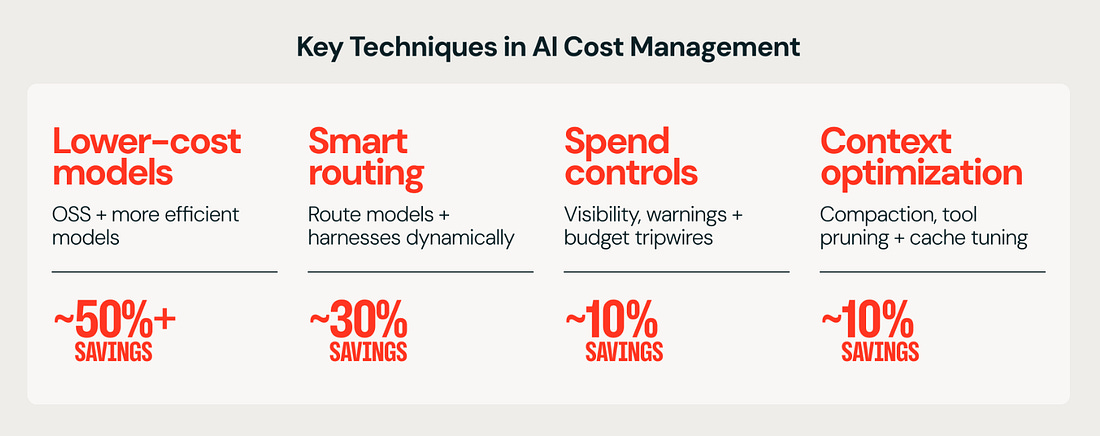
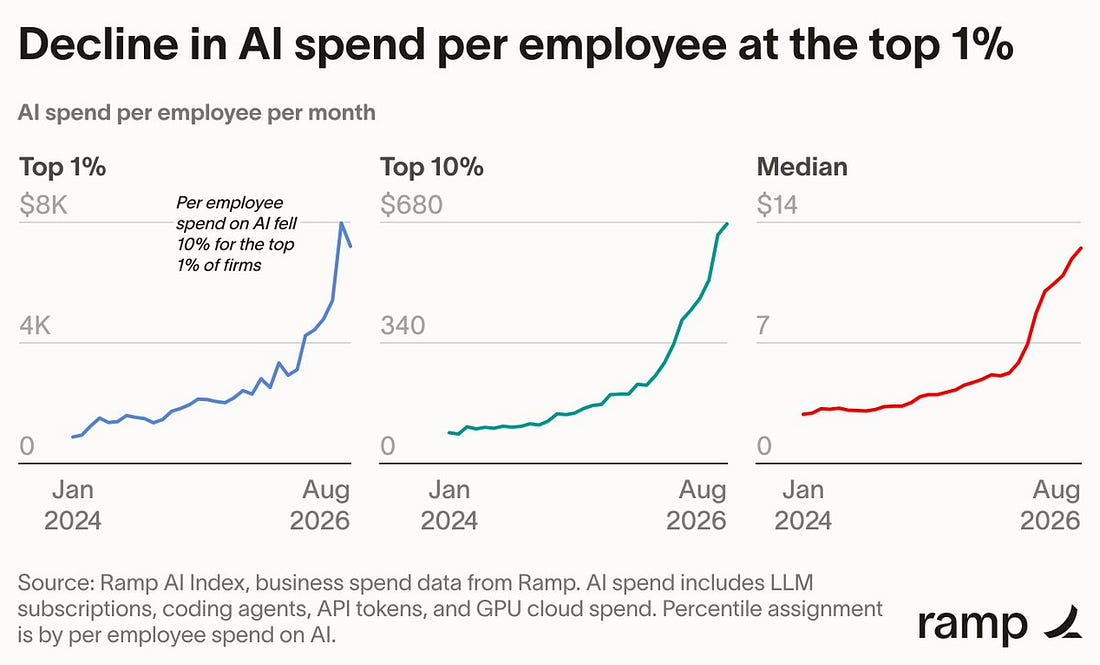
Материал рассказывает о реальных примерах того, как технологические компании успешно снизили расходы на ИИ-инструменты в 2024 году. Uber сократил стоимость AI-запроса на 34% и сессии на 52%, удерживая общие расходы на уровне марта несмотря на рост использования. Pinterest сообщила о сокращении затрат на 92% благодаря переходу на открытые модели вместо проприетарных. AT&T достигла 56% экономии при переходе с Claude на открытые модели с минимальным падением качества (2%). Основные методы: миграция на открытые модели (экономия 2-20x), интеллектуальная маршрутизация запросов, оптимизация контекста, кэширование промптов и снижение требуемого уровня обработки. Данные показывают, что модели Anthropic становятся значительно дороже конкурентов — Opus стоит в 100 раз больше, чем GPT-5.6 Luna и DeepSeek. На рынке наблюдается тренд: открытые модели на коммерческих сервисах вывода достаточно качественны для большинства задач и экономят значительные средства.
Выводы автора:
- Переход на открытые модели даёт наибольшую экономию (2-20x дешевле), за ней следует интеллектуальная маршрутизация запросов между разными моделями.
- Модели Anthropic оказались перевценены на фоне снижения цен у конкурентов и улучшения качества открытых моделей.
- Даже с 2% падением качества компании могут сэкономить 50%+ расходов на ИИ, что делает открытые модели привлекательной альтернативой для стандартных задач.
С открытыми моделями мы достигли стоимости за транзакцию менее 8% от цены сравнимых закрытых проприетарных моделей.
Оригиналы:Тренд на снижение расходов на ИИ · The Information — статья об AT&T и экономии · Model Zen Garden — сравнение цен моделей
Запуск мощного ИИ-агента Qwen на 16 ГБ видеопамяти
ИИ и агенты · Habr · 8/10
Статья рассказывает о практическом опыте запуска и оптимизации локальной LLM-модели Qwen 3.8-27B на видеокарте RTX 5060 TI с 16 ГБ памяти для задач автоматизации кодирования. Автор развеивает распространённый миф о необходимости 24+ ГБ VRAM, показывая, что при правильной конфигурации можно достичь 50-65 токенов в секунду с контекстом до 92 тыс. токенов. Ключевые требования для агента кодинга: контекстное окно >80k, скорость ≥50 тпс, достаточный интеллект для минимизации ошибок. Основной инструмент — квантование моделей (сжатие весов с минимальными потерями качества) и методы удаления цензуры (Abliteration, Heretic). Протестированы три конфигурации: IQ4_XS (40-50 тпс, 22k контекст), UD-Q3_K_XL (45-55 тпс, 92k контекст), GSQ-RCO-IQ3_S (55-65 тпс, 92k контекст). Для ускорения используются техники мультитокенного предсказания (MTP) и спекулятивного декодинга (DFlash). Модель успешно интегрирована с IDE через llama-server и протестирована на разработке HTML/JS-игр — с хорошим планом готовый код работал с первой попытки.
Выводы автора:
- Квантование позволяет запустить качественную 27B-модель на 16ГБ VRAM с приемлемой скоростью (50-65 тпс) без значительной деградации навыков кодирования
- Оптимальная конфигурация для агента кодирования: модель Q3_K_XL с контекстом 92k токенов, MTP/DFlash-ускорением и интеграцией через локальный llama-server
- Методы удаления цензуры (Abliteration/Heretic) и спекулятивное декодирование критичны для практического использования локальных моделей в production
Модели на ограниченном железе всегда имеют компромисс между скоростью, качеством и контекстом. Правильный выбор квантов обеспечивает баланс всех трёх параметров.
Оригиналы:Мощный ИИ агент в 16гб VRAM
Microsoft: роль программистов изменится с приходом ИИ-агентов
ИИ и агенты · Habr · 8/10
Инженер Microsoft Дэвид Фаулер заявил, что ручное написание кода становится устаревшим, а роль разработчиков кардинально меняется в эпоху ИИ. Вместо создания кода с нуля программисты всё чаще будут контролировать ИИ-агенты, проверять их результаты и отлаживать код. Агентские приложения вроде GitHub Copilot уже берут на себя значительную часть работы: написание кода, тестирование и проверку на ошибки. Microsoft адаптировала платформу Aspire под работу ИИ-агентов, добавив поддержку протокола MCP. По словам гендиректора Сатьи Наделлы, в 2025 году 30% кода Microsoft генерировалось ИИ, и этот показатель продолжает расти. Однако новый подход имеет побочный эффект: сгенерированный код содержит в 1,4 раза больше критических и в 1,7 раза больше серьёзных ошибок, а до 45% ИИ-разработок имеют уязвимости. Одновременно вице-президент Microsoft Райан Рослански критикует низкопробный контент от ИИ, попадающий в корпоративные документы и создающий «замкнутый круг бессмыслицы».
Выводы автора:
- Роль разработчиков сместится от написания кода к контролю ИИ-агентов и проверке их результатов
- ИИ-генерированный код имеет значительно выше уровень критических и серьёзных ошибок, а также уязвимостей
- Массовое использование ИИ в разработке создаёт риск деградации качества кода и контента в целом
Набор кода вручную безнадёжно устарел, и традиционная роль разработчиков в ориентированном на искусственный интеллект мире безвозвратно меняется.
Оригиналы:Microsoft: роль программистов изменится
PCIe и DDR3 на ПЛИС Gowin: реализация работающего решения
Разработка и архитектура · Habr · 9/10
Статья описывает практическое решение проблемы реализации обмена данными по PCIe и работы с DDR3 на ПЛИС Gowin серии GW5AST. Авторы столкнулись с тем, что предоставленный производителем пример кода для PCIe был нерабочим — хост-программа сообщала об успехе, но получаемые данные всегда были нулевыми. Вместо этого они использовали новый PCIe SGDMA Gowin IP, выделяющий на выходе AXI4-Stream интерфейсы для приёма и отправки данных. Материал содержит теорию PCIe (TLP-пакеты, BAR-регистры, SerDes), механизм Scatter-Gather DMA для прямого доступа в память хоста, структуру дескрипторов (32 байта, выравненные по 32-байтовой границе, до 128 на странице), примеры кода инициализации на Verilog и C, а также описание работы с DDR3 через AXI DMA-контроллер. Авторы выложили всё решение в открытый доступ: Linux-драйвер, хост-программу и аппаратное описание — помогая другим избежать самостоятельной отладки. Текст рассчитан на сложный уровень, требует знания FPGA, PCIe, DMA и AXI.
Выводы автора:
- Предоставленный производителем Gowin пример PCIe был нерабочим, и авторы решили проблему, используя новый PCIe SGDMA IP вместо старого контроллера.
- Для успешной реализации требуется понимание структуры PCIe TLP-пакетов, механизма BAR-регистров, Scatter-Gather DMA с дескрипторами размером 32 байта и AXI4-Stream интерфейсов.
- Полное рабочее решение (драйвер, хост-программа, Verilog-код) выложено в открытый доступ на GitHub для помощи другим разработчикам.
Казалось бы, что может быть проще? Берешь пример от производителя и вперед. Но не тут-то было.
Оригиналы:PCIe и DDR3 на ПЛИС Gowin: как мы заставили работать то, что не работало у производителя · Компьютерное железо
PostgreSQL: почему временные таблицы блокируют обычные запросы
Разработка и архитектура · Habr · 9/10
Статья разбирает глубокую проблему производительности в PostgreSQL, связанную с механизмом fast path для блокировок таблиц. При массовом создании и удалении временных таблиц система попадает в ситуацию, когда сильные блокировки (AccessExclusiveLock) на временные отношения занимают большинство из 1024 фиксированных корзин хеша, вызывая коллизии. Это заставляет обычные SELECT и INSERT запросы падать на медленный путь через общую хеш-таблицу менеджера блокировок, создавая LWLock:LockManager contention и дорожную пробку. На конкретном примере сервера с 1777 сессиями один бэкенд накопил 843 AccessExclusiveLock на временные таблицы, из-за чего 96 обычных запросов ждали блокировки по 8-444 мс. Проблема в том, что массив счётчиков из 1024 элементов (4 КБ) не менялся с 2011 года и не настраивается, хотя его увеличение до 2^20 корзин практически устранило бы коллизии за счёт 4 МБ памяти. Временные таблицы держат сильные блокировки до конца транзакции, а не до конца оператора, что усугубляет эффект при долгих транзакциях с множеством DDL операций.
Выводы автора:
- Массив из 1024 счётчиков fast-path-блокировок – узкое место, которое теряет эффективность при 843+ одновременных сильных блокировках на разные отношения, вызывая каскадный отказ fast path и для обычных запросов.
- Увеличение FAST_PATH_STRONG_LOCK_HASH_BITS с 10 до 20 (4 МБ вместо 4 КБ) снизило бы вероятность коллизий с 99% до 0,5% при 5000 сильно заблокированных отношений и практически устранило бы проблему.
- Проблема усугубляется тем, что временные таблицы держат AccessExclusiveLock до конца транзакции, а не до конца оператора, позволяя сотням параллельных транзакций накапливать тысячи одновременных блокировок.
При 1024 корзинах пять тысяч отношений заняли бы 99% корзин, при FAST_PATH_STRONG_LOCK_HASH_BITS = 20 – только 0,5%; вероятность отключить fast path конкретному справочнику уменьшилась бы в двести раз.
Оригиналы:PostgreSQL и временные таблицы. Часть 2: почему 1024 счётчиков бывает мало · Высоконагруженные системы
Четыре недокументированных ключевых слова в C#
Разработка и архитектура · Habr · 8/10
Статья раскрывает четыре скрытые возможности C#, которые компилятор принимает, но документирует неполно или вообще не документирует. Первая группа — __makeref, __reftype, __refvalue — создают типизированные ссылки (TypedReference) для работы с переменными без упаковки значимых типов; используются в рефлексии и позволяют менять значения структур на месте. Вторая — __arglist для методов с переменным числом аргументов — собирается на любой платформе, но выполняется только на Windows x64 и выбрасывает InvalidProgramException на Linux. Третья демонстрирует манипуляцию указателем на таблицу методов объекта, позволяя заставить массив выдавать себя за строку; приём используется отладчиками, но крайне опасен для продакшена. Четвёртая показывает перегрузку операторов true/false для объектов (как в SqlBoolean), позволяя использовать их в условиях без явного приведения к bool. Пятая раскрывает, что вызов метода на null-ссылке всегда вызовет исключение из-за инструкции callvirt, даже если метод не обращается к полям; исключение — методы расширения, которые компилируются как статические. Все примеры протестированы на .NET 8, 9, 10 для Windows x64 и демонстрируют детали внутреннего устройства CLR.
Выводы автора:
- __makeref, __reftype, __refvalue позволяют работать с переменными через типизированные ссылки без упаковки, но существуют только на стеке и могут быть удалены в любой версии компилятора.
- __arglist реализует переменное число аргументов по стандарту CLI, но джит отказывает им на всех платформах кроме Windows x64, хотя код собирается везде.
- Манипуляция указателем на таблицу методов и перегрузка true/false — это недокументированные и нестабильные приёмы, полезные только для понимания внутреннего устройства .NET, но опасные для production-кода.
В C# есть четыре ключевых слова, которых нет в документации. Компилятор их принимает.
Основы сетевых технологий приложений: полный разбор
Разработка и архитектура · ByteByteGo · 7/10
Статья объясняет, как работает сетевое взаимодействие приложений на примере простого сценария — запроса к API для получения информации о заказе клиента. На поверхности это выглядит просто, но под капотом происходит множество операций: клиент запрашивает у DNS IP-адрес, операционная система определяет маршрут пакетов через локальную сеть, ISP или маршрутизаторы.
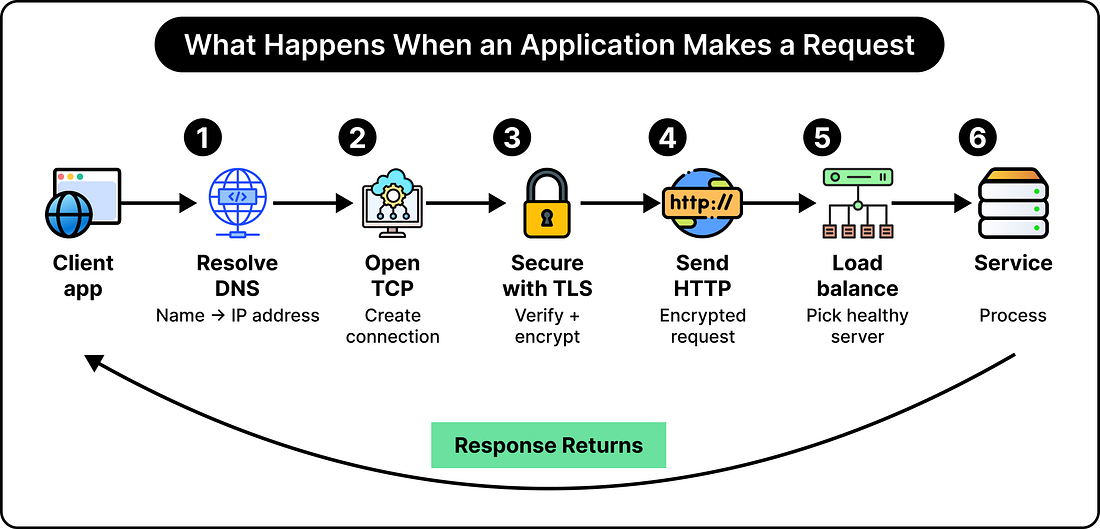
Прежде чем отправить HTTP-запрос, нужно установить соединение: при HTTPS используется TCP-handshake для инициализации соединения, затем TLS-handshake для безопасности. Только после этого идёт сам HTTP-запрос, который проходит через балансировщик нагрузки, выбирающий здоровый экземпляр приложения.
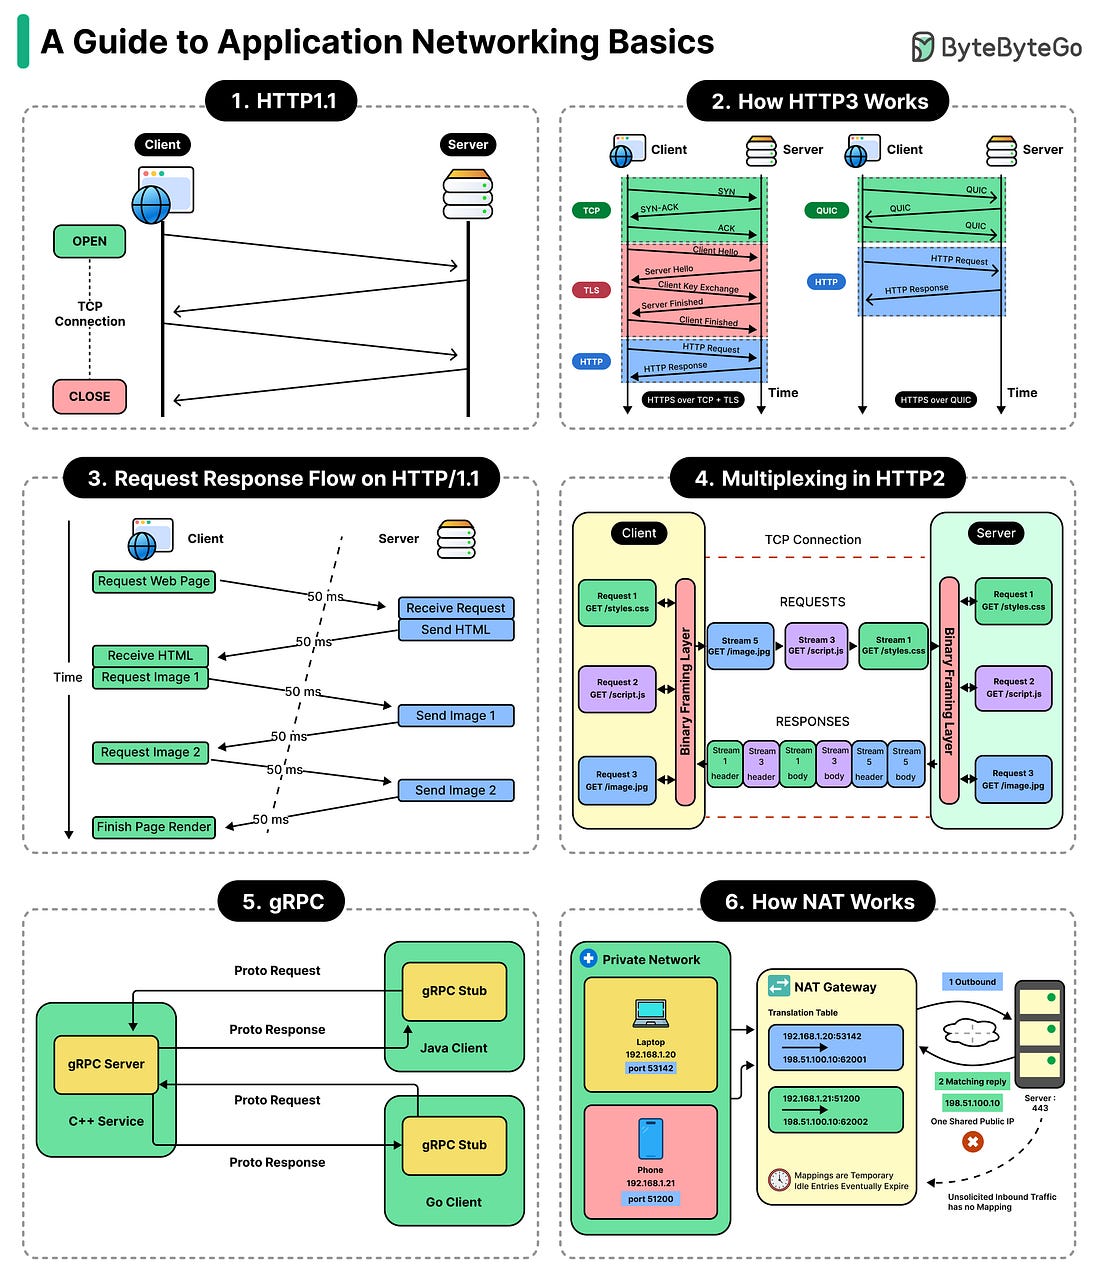
Автор подчёркивает, что сетевые технологии — критически важная дисциплина для разработчиков, и статья предлагает детальный разбор различных аспектов сетевого взаимодействия.
Выводы автора:
- Разработчикам необходимо глубоко понимать сетевые технологии, так как они лежат в основе современных приложений
- За простым HTTP-запросом скрывается сложная цепочка операций: DNS-резолюция, определение маршрута, установление соединения через TCP и TLS перед отправкой данных
На уровне приложения это выглядит как простая операция, но под капотом происходит множество процессов
Оригиналы:Полное руководство по основам сетевых технологий приложений
Как защитить веб-приложения с помощью Coraza (ModSecurity)
Кибербезопасность · Habr · 8/10
Статья посвящена OWASP Coraza — высокопроизводительному WAF (межсетевому экрану уровня приложения) с открытым исходным кодом, написанному на Go. Coraza анализирует HTTP-трафик на прикладном уровне (L7 модели OSI), блокируя SQL-инъекции, XSS, RCE и другие атаки. В отличие от ModSecurity (классического стандарта с 2002 года), Coraza полностью переписана с нуля и решает фундаментальную проблему безопасности памяти — уязвимости переполнения буфера исключены на уровне компилятора Go. Система обрабатывает HTTP-запросы через пять фаз: заголовки запроса, тело запроса, заголовки ответа, тело ответа и логирование. Совместима с правилами ModSecurity (синтаксис SecLang) и OWASP Core Rule Set v4. Высокая производительность (тысячи RPS) достигается за счёт пулов объектов sync.Pool, оптимизированных парсеров и стриминга больших файлов на диск. Статья включает практические примеры развёртывания в Docker Compose, Docker Swarm и Kubernetes, показывая различные архитектурные подходы для защиты веб-приложений на разных уровнях масштабирования.
Выводы автора:
- Coraza — это переписанный с нуля WAF на Go, совместимый с правилами ModSecurity, решающий проблемы безопасности памяти на уровне компилятора
- Система работает в пять фаз обработки HTTP-запросов и может достигать тысяч запросов в секунду благодаря оптимизации памяти и парсинга
- Coraza гибко развёртывается как библиотека в Go-приложениях, плагин для Caddy/Traefik, или через WebAssembly в Envoy/Istio
Coraza решает фундаментальную проблему ИБ: защиту памяти. Уязвимости переполнения буфера в Go исключены на уровне компилятора.
Оригиналы:Как защитить веб-приложения с помощью Coraza (ModSecurity)
Год на спасение: как открытые ИИ-модели усугубляют кризис безопасности
Кибербезопасность · Habr · 8/10
Статья обсуждает критическую угрозу кибербезопасности, связанную с выходом открытых весов модели GLM 5.3-flash от Z.ai, которая может быть загружена и использована кем угодно для поиска и эксплуатации уязвимостей в сетях. Модель показывает впечатляющие результаты: 84,5% на тесте CyberGym (воспроизведение уязвимостей) и 54,4% на ExploitBench (способность использовать уязвимости), близко приближаясь к возможностям GPT-5.6. Главная опасность в том, что GLM 5.3-flash достаточно компактна для запуска на потребительском оборудовании (например, Mac M5 Studio сможет обеспечить скорость 30 токенов в секунду), а компании вроде Abliteration.ai уже выпустили модифицированные версии без защитных фильтров, получившие 0% на тесте Harmbench-320. Автор полагает, что у отрасли есть примерно год до появления моделей уровня Astra (100% на ExploitBench), после чего риск массированных кибератак на критическую инфраструктуру станет критически высоким. Он призывает к немедленным действиям: правительства должны финансировать инженеров безопасности и штрафовать за неудовлетворительные проверки, компании обязаны нанимать специалистов и внедрять defence-in-depth (сегментацию сетей, изоляцию агентов, логирование). Критически важны инвестиции в формальную верификацию, фаззинг, языки Go/Rust и структурированные подходы к тестированию.
Выводы автора:
- У кибербезопасности есть примерно год, чтобы справиться с угрозой открытых моделей ИИ, способных к самостоятельной эксплуатации уязвимостей.
- Правительства и компании должны срочно увеличить инвестиции в инженеров по безопасности, пентестинг и формальную верификацию кода.
- Необходимо внедрение многоуровневой защиты: сегментация сетей, изоляция агентов ИИ, ограничение доступа к учётным данным и полное логирование операций.
Почти любой может запустить GLM 5.3-flash при наличии небольшого количества сбережений и использовать её для любых задач, включая вредоносные, выполняя их достаточно хорошо без участия человека.
Оригиналы:Мнение: у нас есть год, чтобы повсеместно решить вопросы безопасности
Анализ поведения MAX Desktop при Split Routing VPN на роутере
Кибербезопасность · Habr · 7/10
Статья описывает практический эксперимент по исследованию поведения мессенджера MAX Desktop в Windows при сценарии, когда VPN-туннель реализован на уровне роутера Keenetic (Split Routing), а не как отдельный клиент в ОС. Автор использовал Process Monitor, Wireshark и tcpdump для отслеживания сетевых соединений и системных операций. Основные находки: MAX запускает два процесса (MAX.exe и MAX-service.exe), взаимодействующие через локальный RPC-канал на порту 61415; программа подключается к серверам инфраструктуры ONEME/MAX (api2.oneme.ru и sdk-api-rf.apptracer.ru); клиент читает системные идентификаторы Windows, включая MachineGuid, ComputerName и параметры TCP/IP; программа также проверяет настройки прокси и автоматической конфигурации (AutoConfigURL), а также перечисляет доступные аудио- и видеоустройства. Автор подчёркивает, что чтение системных параметров типично для приложений, требующих интернет-соединения и поддержки аудиовизуальных звонков. Исследование показывает, как программа может обнаруживать сетевую конфигурацию, но не приводит окончательного ответа, прошёл ли трафик MAX через VPN-туннель Keenetic.
Выводы автора:
- MAX Desktop использует две компоненты (MAX.exe и MAX-service.exe), взаимодействующие через локальный RPC-канал, и инициирует TLS-соединения с серверами инфраструктуры ONEME/MAX.
- Приложение читает множество системных параметров Windows (MachineGuid, ComputerName, TCP/IP-настройки, прокси-конфигурацию и информацию об аудиовизуальных устройствах), что является типичным поведением для полнофункционального интернет-мессенджера.
- При Split Routing VPN на роутере MAX не может обнаружить VPN-туннель стандартными методами (поиск VPN-адаптеров или маршрутов в Windows), так как туннель физически не присутствует в операционной системе.
Чтобы определить обходной маршрут, MAX пришлось бы действовать иначе: проверять внешний IP, тестировать доступность сторонних узлов, сравнивать маршруты либо получать соответствующую информацию от сетевого стека другим способом.
Оригиналы:Видит ли MAX ваш VPN при Split Routing, если VPN не установлен на компьютере? · Информационная безопасность
Анализ Wi-Fi трафика на канальном уровне: практическое руководство
Кибербезопасность · Habr · 7/10
Статья разбирает основы анализа беспроводного трафика на канальном уровне (L2) согласно стандарту IEEE 802.11. Автор объясняет четырёхуровневую модель TCP/IP и соответствие её слоёв классической модели OSI, акцентируя внимание на L2 как наиболее интересном для экспериментов. Рассмотрены частотные диапазоны Wi-Fi (2,4 ГГц, 5 ГГц, 6 ГГц), система каналов и явление перекрытия спектров: например, в диапазоне 2,4 ГГц каналы 1, 6 и 11 практически не перекрываются при ширине 20 МГц, а в диапазонах 5 и 6 ГГц доступно значительно больше неперекрывающихся каналов с возможностью channel bonding до 40, 80 или 160 МГц. Подробно описаны компоненты Wi-Fi адаптера (чипсет, прошивка, драйвер), различие между SoftMAC и FullMAC архитектурами, где первая обеспечивает большую гибкость и лучшую поддержку monitor mode. Объяснены основные режимы работы адаптера: режим клиента (station mode), точка доступа, Ad-hoc и Monitor mode для анализа трафика. В Linux для перевода Wi-Fi адаптера в monitor mode требуется правильный выбор оборудования с поддержкой этого режима и соответствующим драйвером, что часто вызывает затруднения. Рассмотрены различия между сетевым адаптером и интерфейсом, схема именования интерфейсов в современных дистрибутивах (имена начинаются с wl для Wi-Fi).
Выводы автора:
- Для анализа Wi-Fi трафика критически важны выбор правильного Wi-Fi адаптера с поддержкой monitor mode и соответствующего драйвера, особенно в Linux, где это часто требует специальной настройки
- Архитектура SoftMAC обеспечивает значительно лучший контроль и гибкость при анализе беспроводного трафика по сравнению с FullMAC, где логика MAC реализована в прошивке адаптера
Для анализа Wi-Fi-трафика на канальном уровне все детали физического уровня обычно можно не рассматривать. В простейшем случае достаточно понимать, что точка доступа и подключённая к ней станция используют один и тот же радиоканал.
Оригиналы:Что происходит в Wi-Fi: анализ трафика на канальном уровне
Вредоносный стикер в Telegram крашит приложение через переполнение рендерера
Кибербезопасность · Habr · 7/10
В чатах Telegram распространяется стикер размером 269 байт, который приводит к вылету мобильного и десктопного приложения. Проблема вызвана специально созданным стикером формата Lottie, содержащим красную звезду с параметром 10³⁸ точек — это значение проходит серверную валидацию Telegram как безопасное, но при рендеринге клиентом интерпретируется как количество лучей звезды. Рендерер пытается обработать астрономически большое количество геометрических элементов, исчерпывает ресурсы и вызывает краш приложения. Поскольку вредоносный стикер сохраняется в истории группы, открытие такой группы немедленно закрывает приложение, фактически делая группу недоступной — это может быть использовано как DoS-атака на уровне клиента. Разработчики Telegram Desktop выпустили версию 7.2.7 с исправлением сбоев при обработке некорректных Lottie-файлов.
Выводы автора:
- Вредоносный контент может проходить серверную валидацию, но вызывать отказ в обслуживании на уровне клиента во время рендеринга.
- Уязвимость позволяет сделать группу Telegram недоступной из мобильного приложения через распространение специального стикера.
- Проблема решена в Telegram Desktop 7.2.7 с улучшением обработки некорректных файлов Lottie.
Вредоносный стикер проходит серверную валидацию, но вызывает состояние отказа в обслуживании во время рендеринга на стороне клиента.
Оригиналы:В чатах Telegram распространяется стикер в 269 байт, который приводит к вылету приложения
ФНС получит право отслеживать устройства владельцев цифровых рублей
Финтех и финансы · Habr · 8/10
ФНС сможет получать расширенные данные об операциях с цифровым рублём, включая технические следы устройств, с которых совершаются платежи. Согласно трём августовским приказам налоговой службы, выписки по счетам будут содержать IP- и MAC-адреса, номера телефонов, идентификаторы SIM-карт и другие технические данные. Новые правила вступят в силу не ранее 1 июля 2027 года. Запрашивать информацию ФНС сможет по существующей процедуре — при взыскании задолженности или с согласия руководителя налогового органа. Эксперты отмечают, что технические данные помогут выявлять скрытые доходы, фиктивные сделки и связанные счета, но не являются прямым доказательством нарушений. IP-адреса, MAC-адреса и номера телефонов могут совпадать у разных людей (сотрудники офиса, посетители кафе, члены семьи), поэтому требуют тщательной проверки вместе с другими доказательствами. Эксперты также предупреждают о риске снижения доверия граждан к цифровому рублю из-за опасений усиления государственного контроля без надлежащей защиты данных.
Выводы автора:
- ФНС получит доступ к техническим следам операций (IP-, MAC-адреса, идентификаторы устройств) по цифровому рублю на основании официальных запросов, а не постоянного мониторинга
- Технические данные — лишь инструмент для выявления подозрительных операций, а не прямое доказательство нарушений, так как один адрес могут использовать разные люди
- Важна прозрачная коммуникация с пользователями о правилах сбора данных и защиты информации, чтобы не подорвать доверие к цифровому рублю
Высокая прозрачность операций удобна для государственного контроля, но может насторожить пользователей, если её не сопровождают понятные гарантии защиты данных.
Оригиналы:ФНС получит право отслеживать устройства владельцев цифровых рублей
Chime покупает Stride Bank за $590M и обещает не расти
Финтех и финансы · Linas from Linas's Newsletter · 8/10
Финтех-компания Chime приобретает свой спонсорский банк Stride Bank за $590 млн наличными и запустит его как Chime Bank со второй половины 2027 года. Ключевая деталь сделки – Chime официально пообещала держать активы ниже $10 млрд, что является пороговым значением Durbin, выше которого начисляются ограничения на комиссии по дебетовым картам. Комиссии составляют примерно 39% доходов Chime за 2026 год, поэтому это ограничение определяет всю стратегию сделки. Материал разбирает, какие $100 млн синергий дает приобретение, почему акции The Bancorp упали на 14% в один день, насколько напряженной становится позиция Chime при активах ниже $10 млрд, и предполагает, какой спонсорский банк может быть куплен следующим. В письме также рассматриваются мета-тренды: покупка Meta компании Stilla для развития агентной коммерции и сделка Robinhood с криптобиржами по поводу предсказательных рынков.
Выводы автора:
- Chime преднамеренно ограничивает рост активов ниже $10 млрд, чтобы избежать ограничений Durbin на комиссии, которые составляют 39% его доходов
- Покупка спонсорского банка нулифицирует зависимость Chime от внешних банков-спонсоров и меняет динамику отношений с конкурентами типа The Bancorp
- Модель интеграции спонсорских банков становится ключевым трендом для финтех-компаний вроде Revolut и SoFi
Chime только что заплатила $590 млн, чтобы стать банком, а потом потратила весь пресс-релиз на объяснение того, насколько маленьким она намерена остаться
Оригиналы:Chime покупает Stride Bank и Meta покупает Stilla · Revolut · Финансовые результаты Robinhood
С марта 2027 года банки будут возмещать убытки от телефонного мошенничества по правилам системы «Антифрод»
Финтех и финансы · Б.О: Банки · 8/10
С 1 марта 2027 года вступают в силу новые правила возмещения денег клиентам, пострадавшим от телефонного мошенничества. Ключевое изменение: сроки и отметки времени в процессе разбирательства определяет не банк, а государственная информационная система «Антифрод». По итогам общественного обсуждения в регламент внесены три важных изменения: если система недоступна, течение сроков останавливается с фиксацией в её журналах; интервал сверки увеличен до шести часов (раньше было четыре); добавлен трёхдневный срок на перенаправление обращения нужному оператору связи. Банкам сейчас нужно готовить внутренние регламенты, журналы обращений к системе и чётко распределять роли между подразделениями (антифрод, претензии, юристы, ИБ), иначе сроки будут теряться на стыках. Автор предлагает включить этот процесс в реестр технологических процессов с внешними поставщиками и провести настольные учения с реальными сценариями ещё в 2026 году, пока это стоит недорого.
Выводы автора:
- Банкам нужно до 1 марта 2027 года переработать внутренние регламенты и журналы регистрации, так как отсчёт сроков теперь ведётся от уведомления системы «Антифрод», а не от привычных точек вроде входящей регистрации.
- Шестичасовое окно сверки — критический параметр: если мошеннический вызов в него не попадает, условие возмещения не выполняется, поэтому банк должен иметь собственные журналы попыток обращения к системе для доказательства её недоступности.
- Проверка конструкции на настольных учениях сейчас (осень 2026) стоит одного рабочего дня, а исправление ошибок на живых обращениях клиентов (весна 2027) будет стоить значительно дороже.
Банку, у которого есть карта внешних зависимостей своих процессов, каждый следующий такой акт будет стоить недели работы. Банку, у которого ее нет, каждый раз будет стоить квартала.
Четыре тренда платежных технологий: от невидимости к встраиванию
Финтех и финансы · Б.О: Не банки · 8/10
Статья анализирует ключевые тренды развития платежных систем в XXI веке, которые должны привлечь внимание банков и финтех-компаний. В 2025 году из 116 млрд долларов глобальных инвестиций в финтех на платежи пришлось 19,2 млрд долларов. Идеальный платеж для клиента — мгновенный, бесплатный и незаметный. Первый тренд — уменьшение заметности способа платежа: в 2025 году 56% электронной торговли оплачивалось через цифровые кошельки, а в супераппах — до 90% покупок. В России в первые девять месяцев 2025 года совершено 146 млн биометрических платежей — в девять раз больше, чем годом ранее. Второй тренд — банк должен встраиваться в процессы клиента через API: 65% корпоративных казначейств планируют расширять использование API, а 31% компаний назвали простую интеграцию причиной выбора банка. Третий тренд — платформизация инфраструктуры (СБП, Pix, UPI, EPI), которая снижает стоимость платежей в 2–10 раз и обеспечивает равный доступ; с 1 сентября началось массовое внедрение цифрового рубля, который внедряют или изучают 146 стран. Четвёртый тренд — объединение национальных платформ в региональные сети: EuroPA в Европе, Nexus Global Payments в Азии, PAPSS в Африке. Вывод: платеж становится всё менее самостоятельным продуктом, его цена падает, а ценность возникает вокруг него — в управлении ликвидностью, антифроде, идентификации. Победят те, кто лучше понимает бизнес-процессы клиента, а не те, у кого ниже тарифы.
Выводы автора:
- Платёж становится невидимой частью другого действия — покупки товара или услуги, происходящей автоматически через цифровые кошельки и биометрию
- Для корпоративных клиентов ценность создают API-интеграции и автоматизация внутренних процессов, а не низкие комиссии
- Государственные платформы и региональные объединения национальных систем снижают стоимость расчётов на порядки, вытесняя традиционную карточную инфраструктуру
Лучший платеж — мгновенный, бесплатный и не требующий действий, то есть тот, которого клиент почти не заметил
Compliance-by-design: как Россия объединяет крипто и традиционные финансы
Финтех и финансы · Б.О: Технологии · 8/10
Статья разбирает эволюцию подхода к комплаенсу в России, где регуляторы и бизнес переходят на концепцию compliance-by-design — встраивание требований соблюдения норм на этапе проектирования процессов, а не добавления постфактум. На фоне принятия закона о цифровых валютах (июль 2026) и серии спецопераций ФСБ-МВД против криптообменников, помогших раскрыть схемы легализации украденных средств, описывается глобальная тенденция: регуляторы (BIS, FATF в 190+ юрисдикциях) расширяют единый периметр финансового надзора на криптоактивы, CBDC и токенизированные депозиты. В России технологической основой служат «Прозрачный блокчейн» Росфинмониторинга, ГИС «Антифрод» и «Антидроп», объединённые ИИ-моделями для выявления финансовых преступлений. Ключевая философия — строить регулирование через партнёрство, доверие и компетентность, а не карательность; с марта 2027 года сроки возмещения деньгам жертв мошенничества будет определять не банк, а государственная система.
Выводы автора:
- Compliance-by-design предполагает встраивание регуляторных требований в архитектуру систем с самого начала разработки, а не добавление контролей постфактум.
- Глобальные регуляторы (BIS, FATF) расширяют единый периметр финансового надзора на криптоактивы, требуя согласованного применения стандартов антиотмывания денег более чем в 190 странах.
- Эффективное регулирование строится на сотрудничестве регулятора и бизнеса, основанном на доверии и профессионализме, а не на конфронтации.
Антиотмывочное законодательство — это часть законодательства в сфере национальной безопасности.
Оригиналы:Контуры контроля — полная статья на Б.О
Почему рынок IT-вакансий кажется сломанным: экономический анализ
Экономика · Habr · 8/10
Статья объясняет кризис найма в IT через модель поиска и сопоставления Даймонда — Мортенсена — Писсаридеса, получившую Нобелевскую премию по экономике в 2010 году. Проблема не в том, что вакансий и кандидатов нет, а в поисковых трениях — времени и ресурсах, необходимых для поиска и найма. Питер Даймонд показал, что решения одного участника рынка создают внешние эффекты для других: когда мало вакансий, конкуренция растет; когда вакансий очень много, рекрутеры не справляются с потоком резюме, и качество подбора падает. Дейл Мортенсен доказал, что безработица может сосуществовать с множеством открытых позиций просто потому, что совпадение конкретного человека и конкретной вакансии требует времени. Кристофер Писсаридес добавил, что количество вакансий зависит от расчета выгоды компании: если затраты на поиск и наём выше ожидаемой прибыли, вакансия не открывается. На практике это означает: когда разработчиков вдруг много (после волны сокращений), каждый конкретный кандидат теряется в потоке похожих резюме и вынужден отправлять больше откликов, хотя формально предложений стало больше.
Выводы автора:
- Безработица и вакансии могут сосуществовать из-за поисковых трений — временные и ресурсные затраты на поиск и сопоставление работника с вакансией не исчезают автоматически при росте количества предложений.
- Индивидуально логичные решения участников (открытие вакансий, поиск работы) создают внешние эффекты и не гарантируют хороший результат для рынка в целом.
- Количество вакансий определяется расчетом компании о выгодности найма, а не просто потребностью в сотрудниках — если затраты на поиск превышают ожидаемую прибыль, вакансия не открывается.
Даже сильный кандидат теперь находится в бесконечной ленте с сотней похожих резюме. Ему приходится отправлять больше откликов, быстрее отвечать и проходить больше этапов — как в Алисе Льюиса Кэрролла: чтобы стоять на месте, надо бежать, а чтобы сдвин
Оригиналы:Рынок IT-вакансий сломался и ничего не понятно? А ведь за изучение таких процессов в 2010 году дали Нобелевскую премию · Исследования и прогнозы в IT
«Оземпик» и экономика похудения: рынок, труд и социальные эффекты
Экономика · РЭШ · 7/10
Подкаст Высшей школы экономики разбирает феномен препаратов для похудения вроде «Оземпика» и их влияние на экономику и общество. Преподаватель Анастасия Деева, изучающая экономические проблемы ожирения, сравнивает эти лекарства с философским камнем – они вызывают ожидания чудес, но реальность сложнее. В материале освещаются ключевые вопросы: какой экономический «штраф» несут люди с избыточным весом на рынке труда; почему в России эти препараты стоят дешевле, чем в США, несмотря на двойную монополию производителей; какие долгосрочные последствия применения этих лекарств для здоровья; как препараты влияют на стандарты красоты и представления об идеальном теле; роль фармкомпаний в раскрутке «оземпик-мании». Автор рассматривает масштабное похудение населения как макроэкономический тренд, способный менять целые сегменты бизнеса и рынки труда.

Выводы автора:
- Препараты для похудения стали мощным социальным явлением, влияющим на представления о красоте, поведение людей и экономические показатели рынка труда.
- Существует парадокс ценообразования: в России эти препараты существенно дешевле, чем в США, хотя рынком правят двое крупнейших производителей.
- Всеобщее похудение с помощью лекарств может переформатировать экономику целых стран и сегментов бизнеса, но главный вопрос — лечим ли мы эпидемию ожирения или строим экономику недостижимого идеала.
От «Оземпика» и подобных препаратов ждут чудес, как когда-то от философского камня вечной жизни и золота.
Оригиналы:«Оземпик» и Дары стройности: экономика волшебной таблетки
MathRoots: визуальная платформа для обучения математике через графы понятий
Продукт и карьера · Habr · 8/10
Автор рассказывает о создании MathRoots — интерактивной образовательной платформы, которая переосмысляет подход к обучению математике. Вместо линейной передачи правил и алгоритмов платформа представляет математические знания как граф зависимостей (dependency graph), где фундаментальные концепции находятся внизу, а более сложные — вверху. Ключевая идея: если ученик не понимает какой-то шаг, нужно спуститься вниз по зависимостям и найти истинный источник непонимания, а не повторять один и тот же материал. Например, при решении уравнения 2x + 4 = 10 вместо правила «перенеси с противоположным знаком» используется модель весов: равенство — это баланс, любое действие выполняется с обеими сторонами одновременно. Платформа включает интерактивный холст с семантическим зумом (детали показываются только при приближении), девять визуальных симуляторов (весы, парабола, тригонометрический круг, производная и др.), и Gap Finder — инструмент для диагностики пробелов в знаниях. Для масштабирования используется AI Decomposer на основе нейросетей, который разлагает произвольные задачи в соответствующие графы понятий.
Выводы автора:
- Математическое знание лучше представляется как граф зависимостей, а не линейная цепочка шагов — это помогает находить истинные причины непонимания
- Физические модели и интерактивные симуляторы (весы, графики) работают эффективнее абстрактных правил, потому что формула должна появляться после возникновения вопроса, а не наоборот
- Когнитивный долг (накопление небольших пробелов в фундаменте) со временем делает конструкцию нестабильной, поэтому важна диагностика и закрытие пробелов на их собственном уровне, а не повторение верхних уровней
Возможно, мне плохо давалась не сама математика. Возможно, мне плохо давался формат передачи математики.
Оригиналы:Как я объяснял племяннику 2x + 4 = 10 и случайно собрал визуальную лабораторию (сайт) · Математика
Как инженеры действительно получают повышение до senior-уровня
Продукт и карьера · Ashish Pratap Singh · 8/10
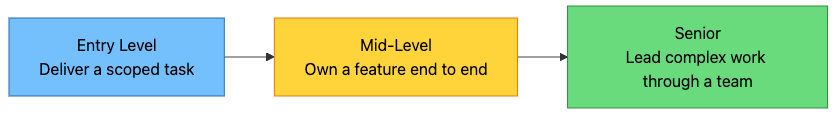
Статья разбирает, как инженеры продвигаются по уровням карьеры, от junior к senior, на примере опыта Senior Software Engineer (SDE-3) из Amazon. Главная идея: повышение происходит не благодаря большему объёму кода, а через постепенный переход к более сложной работе — решению неоднозначных проблем, управлению неопределённостью и большей ответственности. На уровне junior инженер выполняет чётко определённые задачи; на mid-level берёт на себя end-to-end фичи; на senior уровне начинает координировать работу других инженеров и вести крупные проекты.
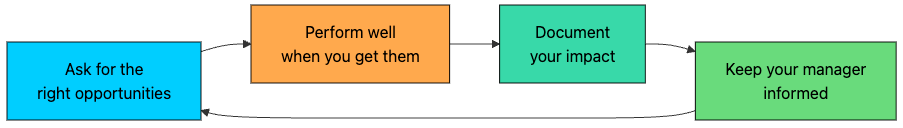
Ключевой совет: не гонитесь за титулом раньше времени — начните работать на следующем уровне до официального повышения, что снизит риск стресса и неуверенности. Коммуникация с менеджером критична: покажите конкретные результаты вместо просьб о титуле, ведите документ проделанной работы и просите возможности взять соответствующие задачи. Также рекомендуется учиться у senior инженеров на вашей команде, наблюдая, как они решают амбиозные проблемы и помогают другим.
Выводы автора:
- Начните работать на уровне senior до официального повышения, чтобы развить необходимые навыки без риска остаться неготовым к титулу
- Ведите документ своих проектов, проблем и их влияния — это облегчит разговоры о повышении и поможет менеджеру защищать вас перед руководством
- Ищите возможности браться за работу senior-уровня (амбиозные проблемы, кросс-командные проекты) и учитесь у опытных инженеров в вашей или других командах
Вместо того чтобы сразу просить повышение, говорите о ответственности, которую вы берёте на себя. Дайте вашим действиям и результатам подтвердить эту беседу.
Пять форм нестандартного потребления россиян: от паники к этике
Продукт и карьера · РЭШ · 8/10
Профессор РЭШ и ВШЭ Вадим Радаев анализирует феномен нестандартного потребления — покупок, которые выходят за рамки рациональной экономической теории. Исследование 6000 россиян показало, что почти каждый второй участник вовлечен в одну из пяти форм такого поведения: статусное потребление (демонстрация успеха через дорогие бренды и услуги), паническое (закупки впрок из страха дефицита, как во время пандемии и санкций), импульсивное (спонтанные покупки для поднятия настроения), компульсивное (шопоголизм, повторяющиеся покупки для снятия стресса) и этичное (выбор товаров на основе моральных норм и забота об окружающей среде). Молодые люди, женщины, горожане и активные интернет-пользователи подвержены таким покупкам сильнее. Интернет и онлайн-шопинг устранили расстояние между желанием и покупкой, а новостной поток и думскроллинг усиливают тревожность, побуждая «заедать» стресс потреблением. Нестандартное потребление увеличивает риск задолженности в 1,5–3 раза, при этом большинство его форм снижает удовлетворённость жизнью — исключение составляет лишь статусное потребление.

Выводы автора:
- Современное потребление всё больше связано с конструированием личной идентичности через вещи и услуги, а не с удовлетворением базовых потребностей.
- Интернет и онлайн-шопинг превратили нестандартное потребление в массовое явление, затрагивающее почти половину населения России и приводящее к финансовым проблемам.
- Этичное потребление и осознанный отказ от лишнего покупок становятся новым статусным ресурсом, особенно среди городской молодёжи.
Чем бы ни были компульсивные покупки, они также являются дневным ритуалом изгнания ужасных призраков неопределённости и отсутствия безопасности, которые продолжают преследовать людей по ночам.
Как ИИ меняет поиск работы: между автоматизацией и иллюзией
Продукт и карьера · РЭШ · 7/10
В подкасте «Карьерный алгоритм» эксперты разбирают, как искусственный интеллект трансформирует процесс поиска работы и найма. Ольга Дмитриева из hh.ru и эксперт по ИИ на рынке труда Николай Писаренко обсуждают реальные возможности и ограничения нейросетей в карьерном контексте. Ключевые темы: два типа автооткликов на платформе, сценарии использования ИИ-помощников при подготовке резюме и к собеседованиям, а также вопрос о том, действительно ли алгоритмы «сплошь» контролируют отбор кандидатов. Спикеры разбирают миф о «волшебной кнопке» и предостерегают от иллюзии полной автоматизации. Обсуждается, где ИИ экономит время и силы (адаптация резюме, подготовка к интервью), а где критически важно человеческое мышление и интуиция. В конце выпуска даны практические рекомендации: что можно доверять алгоритму, как готовиться к собеседованиям и договариваться об обратной связи от работодателя.

Выводы автора:
- ИИ эффективен как помощник в адаптации резюме и подготовке к собеседованиям, но не должен полностью заменять осознанный подход к поиску работы
- На платформах массового найма решение принимают люди, а не только алгоритмы, хотя нейросети фильтруют и сортируют отклики
- Карьерная успешность в эпоху ИИ требует баланса между делегированием рутины алгоритмам и включением человеческой интуиции и стратегического мышления
«Карьерная осознанность в эпоху ИИ — это вообще возможно?» Ответ: да, если знать, что доверять алгоритму, а где включать собственное мышление.
Оригиналы:Выпуск подкаста на сайте РЭШ · Полная расшифровка и гид по составлению резюме
Коротко
Финтех и финансы
- Банк России уточнил требования к операционной надёжности банков – Банк России издал два указания об изменении нормативных документов по административной ответственности и требованиям к операционной надёжности кредитных организаций.
Экономика
- Демография решает все: сможет ли экономика выжить без людей – Российская экономическая школа проводит онлайн-дискуссию 6 октября 2026 года о влиянии демографического кризиса на мировую экономику.
- Климат и экономика: онлайн-дискуссия о цене потепления – РЭШ анонсирует онлайн-мероприятие на 8 октября 2026 года, посвящённое экономическим последствиям изменения климата и путям их решения.
Продукт и карьера
- День новичка в стартапе: как разобраться в контексте и продукте – Джон Катлер делится личным опытом адаптации на новой должности, описывая ежедневные попытки разобраться в продукте, рабочих процессах, истории компании и накопленном командой конте
- Apple представила iPhone Duo — первый складной iPhone за $2000 – Apple анонсировала iPhone Duo, свой первый складной смартфон в формате «книжки» со стоимостью $2000.
Прочее
- Голографические лазеры: как свет движется «задом наперёд» во времени – Статья разбирает принцип работы голографических лазеров — уникальных устройств, которые создают динамичные интерференционные картины внутри кристаллов (ниобат лития) и используют и