Дайджест за 1 сентября 2026 (пересборка)
В фокусе дня — революция в управлении ИИ-агентами с появлением первой полноценной операционной системы Grok Bot и критическая уязвимость в ядре Linux, которая открывает root-доступ всего четырьмя байтами. Кибербезопасность остаётся горячей темой: исследователи раскрыли целый арсенал техник от WMI-подписок до userland-руткитов, а взлом платформы Klue скомпрометировал десятки компаний в сфере информационной безопасности. На фоне этого Россия обсуждает необходимость собственной технологии цифровых депозитариев, а разработчики экспериментируют с неожиданными решениями — от замены Wine на Vodka до использования SQLite вместо традиционного формата исполняемых файлов.
Главное
- Grok Bot: первая полноценная ОС для ИИ-агентов — практическое руководство
- Почему России нужна собственная технология цифровых депозитариев
- Copy Fail: как 4 байта дают root в Linux через уязвимость в ядре
- WMI-подписки как механизм закрепления: детект и защита
- Как восстановить следы удалённых файлов в Windows 11
Подробно
Grok Bot: первая полноценная ОС для ИИ-агентов — практическое руководство
ИИ и агенты · Linas from Linas's Newsletter <linas@substack.com> · 9/10
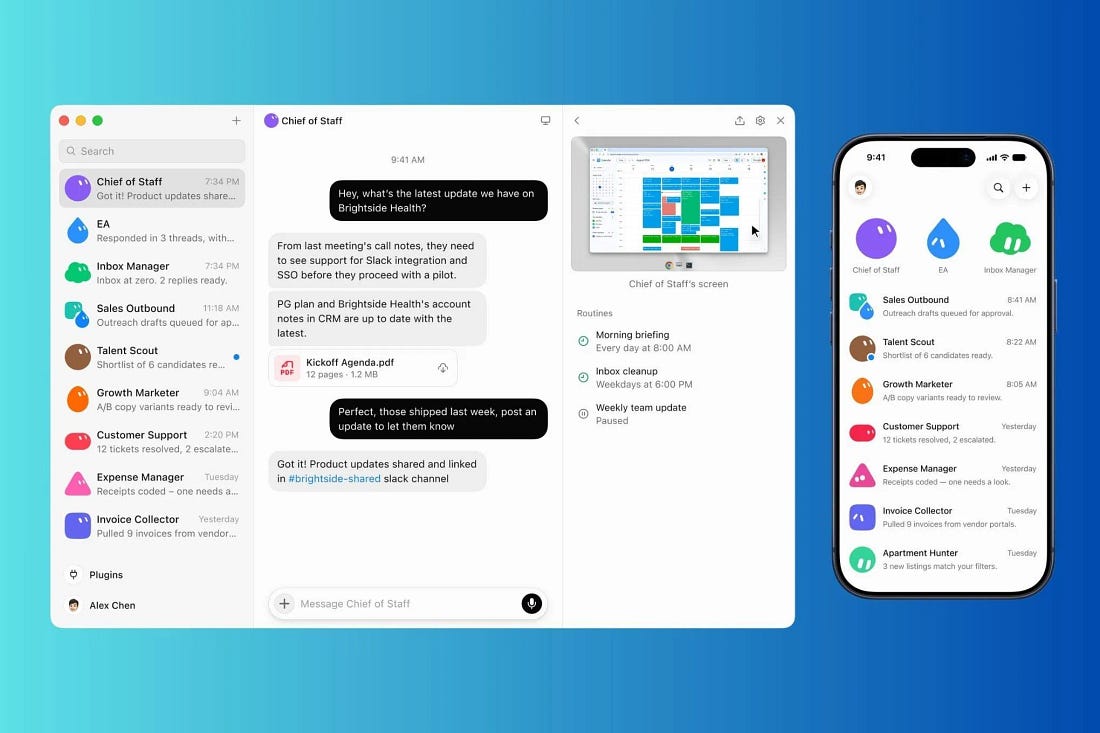
Материал разбирает Grok Bot от SpaceXAI как первый коммерческий продукт, который объединяет компоненты агентной архитектуры (персистентные роли, общие инструменты, планируемые задачи, передача работы между агентами) в одной среде для неспециалистов. После снижения цены с $200 до $20 в месяц (август 2026) продукт стал доступен всем пользователям Cursor и SuperGrok. Ключевая проблема: маркетинг обещает «собственный компьютер для каждого бота», но документация раскрывает, что все боты одного пользователя делят одну машину с общим доступом к файлам, браузеру и учётным данным — это создаёт путаницу в использовании. Автор подчёркивает, что успех зависит не от промптов, а от архитектуры: нужно начинать с одной задачи, доказать её работу, сохранить как навык, только потом добавлять рутины и второго агента. Материал содержит 9-шаговый путь настройки, 11 готовых промптов, 8 сквозных рабочих процессов (от операций основателя до мониторинга портфеля инвесторов), многоагентную архитектуру и 17 типичных ошибок с решениями.
Выводы автора:
- Grok Bot — это не просто чат, а операционная система для агентов с персистентным состоянием, планируемыми задачами и передачей работы между ролями, но успех зависит от правильной архитектуры, а не от амбициозности промптов.
- Критическая ошибка пользователей: они воспринимают маркетинговое обещание буквально и создают обобщённых агентов с множеством подключений вместо узких, специализированных ботов с явными границами и измеримыми результатами.
- Рекомендуемый порядок: одна задача → исправленная задача → сохранённый навык → тест со вторым входом → рутина → структурированная передача → координатор → узкое расширение.
Grok Bot — это первая реальная ОС для ИИ-агентов, и именно это делает её легко неправильно использовать.
Оригиналы:The Ultimate Guide to Grok Bot: The First Real AI Agent OS
Как работает текстовый водяной знак в Claude: механизм и детекция
ИИ и агенты · Habr <noreply@habr.com> · 8/10
Статья разбирает механизм встроенного в Claude текстового водяного знака (вотермаркинга) и объясняет, как он влияет на генерацию текста. Водяной знак работает не внутри модели и не в готовом тексте, а в источнике случайности во время сэмплирования токенов. При генерации текста модель выбирает следующий токен из нескольких равновероятных вариантов; вотермаркинг использует секретный ключ вместе с предыдущими токенами для вывода псевдослучайного числа (сида), который детерминирует выбор на каждом шаге. Это делает сэмплирование менее разнообразным, но не ухудшает качество текста, так как выбор остаётся в пределах равноценных вариантов. Детекция водяного знака возможна только при наличии ключа вотермаркинга, который есть только у Anthropic; планируется разработать API для проверки. Удаление водяного знака требует редактирования текста наугад, так как конечные пользователи не знают, на каких позициях находятся помеченные токены.
Выводы автора:
- Водяной знак Claude встроен в механизм случайного сэмплирования токенов и использует секретный ключ для детерминирования выбора между равновероятными вариантами, не ухудшая качество текста.
- Детекция вотермаркинга доступна только обладателям ключа; Anthropic планирует предоставить доступ через API для компаний и возможно конечных пользователей.
- Удаление водяного знака требует случайного редактирования текста, так как пользователи не знают позиции помеченных токенов и не имеют доступа к логитам модели.
С точки зрения конечного пользователя вотермаркинг — это не что иное, как фиксация сида, которая делает сэмплирование в некотором смысле детерминированным.
RTX PRO 6000 BSE vs H100 NVL: детальное сравнение производительности и стоимости
ИИ и агенты · Habr <noreply@habr.com> · 8/10
Статья представляет комплексное сравнение видеокарт NVIDIA RTX PRO 6000 Blackwell Server Edition и H100 NVL на задачах вывода больших языковых моделей. Автор тестирует обе карты на моделях Qwen3.6 (27B и 35B-MoE) и DeepSeek-V4-Flash с использованием vLLM в различных сценариях нагрузки: prefill-heavy (большой контекст, короткий ответ), decode-heavy (короткий контекст, длинный ответ) и balanced. Ключевая особенность RTX PRO 6000 BSE — аппаратная поддержка NVFP4, четырёхбитного формата с двухуровневым масштабированием, который сокращает объём весов вдвое относительно FP8 без потери точности. На тестах AIMO-2025 точность моделей в NVFP4 совпадает с базовой квантизацией до сотых долей. По производительности H100 NVL превосходит RTX PRO 6000 BSE по спецификациям (3341 vs 2000 TFLOPS в FP8), но при анализе экономической эффективности (perf/$) картина более сложная. На decode-heavy и balanced нагрузках RTX PRO 6000 BSE показывает преимущество до 49% по эффективности на MoE-модели Qwen-35B-A3B-NVFP4. На prefill-heavy нагрузках преимущество менее выраженное. Для dense-моделей в FP8 H100 NVL остаётся более эффективным выбором. Автор использовал синтетические профили нагрузки с 100-400 запросами на тест, тестировал в режиме multi-instance с объединением интерфейсов через nginx. Результаты показывают, что выбор карты зависит от типа модели (dense vs MoE), формата квантизации и характера нагрузки.
Выводы автора:
- RTX PRO 6000 BSE с поддержкой NVFP4 демонстрирует до 49% лучшую экономическую эффективность на MoE-моделях при decode-heavy и balanced нагрузках, несмотря на меньшую пиковую производительность.
- Переход на NVFP4-квантизацию не снижает точность моделей на тестовом наборе AIMO-2025, при этом улучшая производительность на decode-heavy нагрузках до 43%.
- На prefill-heavy нагрузках и для dense-моделей в FP8 H100 NVL остаётся более эффективным выбором, что требует учёта конкретного сценария использования при выборе ускорителя.
Переход на NVFP4 квантизацию не снижает точность вплоть до второго знака в округлении на датасете AIME-2025.
Инженеры OpenAI не могут объяснить код, сгенерированный нейросетью для чипа Jalapeño
ИИ и агенты · Habr <noreply@habr.com> · 8/10
Инженеры OpenAI столкнулись с ситуацией, когда не могут построчно объяснить работу кода для кернела AI-ускорителя Jalapeño, хотя код успешно функционирует. Код объёмом около 30 тысяч строк на языке Gluon был сгенерирован с помощью Codex для реализации механизма Multi-head Latent Attention, используемого в DeepSeek R1. Специалисты OpenAI понимают общую архитектуру и принципы работы, но не могут объяснить назначение отдельных строк кода, несмотря на высокий уровень их экспертизы в GPU-программировании. Аналитик SemiAnalysis Джордан Нанос рассматривает это как демонстрацию смены парадигмы в разработке ПО: вместо требования полного понимания кода программистом достаточно определить архитектуру и критерии корректности, а генерацию и оптимизацию можно доверить нейросетям. Сообщество разделилось: одни видят в этом ускорение разработки, другие опасаются потери контроля над проектом, проблем с отладкой граничных случаев и потенциальных уязвимостей безопасности в нечитаемом коде.
Выводы автора:
- OpenAI успешно использует Codex для автоматической генерации эффективных низкоуровневых кернелов GPU, которые работают, но не полностью понимаются разработчиками.
- Смена парадигмы разработки ПО: вместо требования полного понимания кода достаточно определить архитектуру и критерии корректности, а генерацию переложить на ИИ.
- Подход вызывает опасения относительно отладки, поддержки кода и потенциальных уязвимостей безопасности в нечитаемом машинном коде.
Если раньше программисту надо было понимать код, чтобы его написать, протестировать и оптимизировать, то сейчас достаточно определить архитектуру и критерии корректности, а генерацию можно переложить на нейросети.
Vodka: проект универсального слоя совместимости вместо Wine
Разработка и архитектура · Habr <noreply@habr.com> · 8/10
Статья описывает проект Vodka — амбициозную попытку создать универсальный слой совместимости для запуска Windows-приложений на Linux, который должен заменить Wine. Автор, работавший над импортозамещением ПО при миграции компаний на Linux, столкнулся с ограничениями Wine и решил разработать принципиально новый подход. Ключевая идея Vodka — избавить исполняемые файлы от привязки к конкретной операционной системе через универсальный контейнер. Проект включает собственный загрузчик, не уступающий по скорости нативному Linux-загрузчику, и новый формат VDK, способный содержать ELF, PE и Mach-O в едином контейнере. Центральное решение — замена ntdll.dll (граница между User Space и Kernel Space) собственной реализацией через универсальную библиотеку примитивов (HAL), что позволяет реализовать совместимость для любого ПО независимо от его происхождения. Проект предусматривает инструменты дистилляции (преобразование в VDK), редактирования (rectify) и управления зависимостями, позволяя модифицировать исполняемые файлы под единым API. Авторы выбрали путь создания идеального слоя совместимости вместо воссоздания каждой Windows-библиотеки.
Выводы автора:
- Vodka решает проблему непереносимости ПО между ОС через универсальный слой совместимости с собственным загрузчиком и форматом VDK, вместо попытки эмулировать каждую Windows-библиотеку как в Wine.
- Ключевое архитектурное решение — замена ntdll.dll собственной реализацией через универсальную библиотеку примитивов (HAL), что позволяет контролировать все системные вызовы в единой точке.
- Формат VDK позволяет упаковать ELF, PE и Mach-O в единый контейнер и работать с ними через унифицированный API, обеспечивая гибкость модификации исполняемых файлов.
Мы выбрали путь реализации идеального слоя совместимости, а не воссоздания каждой библиотеки Windows, которые меняются день ото дня.
SQLite вместо ELF: исполняемые файлы как базы данных
Разработка и архитектура · Habr <noreply@habr.com> · 8/10
Автор предлагает радикальную идею заменить формат ELF на SQLite для исполняемых файлов, создав прототип SELF (Structured Executable & Linkable Format). ELF уже переизобретает многие примитивы баз данных вручную — интернирование строк (.strtab), индексы (.hash/.gnu.hash), структуры B-дерева — но делает это неэффективно и без самоописываемой схемы. SQLite решает эти проблемы: это самоописываемый, расширяемый формат с поддержкой SQL-запросов. Для работы SELF требуются всего две таблицы: self_meta (заголовок) и segments (загрузочный образ), плюс таблица symbols с индексом для поиска. Все инструменты (readelf, nm, strip, patchelf) становятся SQL-запросами: strip — это DELETE + VACUUM, patchelf — это UPDATE. Файл помечается magic-числом SELF в заголовке SQLite и регистрируется через binfmt_misc для прямого исполнения. Автор реализовал elf2self (конвертер ELF→SELF), self-exec (интерпретатор) и self-ld (динамический компоновщик на SQL). Размер SELF примерно вдвое больше ELF из-за оверхеда B-дерева, но после удаления отладочных таблиц разница составляет менее 1%. Динамическая компоновка реализована через rtld-audit интерфейс glibc, позволяющий перехватывать поиск библиотек и выполнять его SQL-запросами вместо обхода файловой системы.
Выводы автора:
- ELF — это по сути база данных, которая вручную переизобретает индексы, интернирование строк и структуры B-дерева; замена на SQLite устраняет дублирование и упрощает инструментарий.
- Все операции над исполняемыми файлами (чтение символов, удаление отладки, модификация) становятся стандартными SQL-операциями вместо сложных манипуляций со смещениями.
- Прототип SELF работает с динамической компоновкой через SQL-запросы к хранилищу библиотек, демонстрируя практическую жизнеспособность идеи.
ELF — это уже база данных. Он просто вручную реализует многие примитивы баз данных, а также на удивление большое количество структур данных ради производительности.
Linux 7.2: кэш-планирование, USB4STREAM и финальный отказ от i486
Разработка и архитектура · Habr <noreply@habr.com> · 8/10
Вышла новая версия ядра Linux 7.2 с существенными улучшениями производительности и поддержкой новых технологий. Главное нововведение — Cache Aware Scheduling, которое учитывает структуру кэш-памяти процессора при распределении задач между ядрами, особенно полезно для серверов с многоядерными AMD EPYC и Intel Xeon. Файловые системы EXT4 и XFS ускорены примерно на 5% за счёт оптимизации функции iomap_iter(), а чтение /proc/filesystems ускорилось более чем в четыре раза благодаря кэшированию и механизму RCU. Добавлена поддержка протокола USB4STREAM для прямой передачи данных между компьютерами через USB4 или Thunderbolt без настройки IP-сети. Среди аппаратных улучшений — драйвер AMD ISP4 для встроенных камер, начальная поддержка HDMI 2.1 FRL для видеокарт Radeon, оптимизация Intel Arc B390, развитие открытого драйвера Nova для NVIDIA на Rust и начальная поддержка Apple M3. Linux 7.2 окончательно прощается с поддержкой процессоров i486, удалив более 13 тысяч строк кода эмуляции команд, что упростит дальнейшую разработку ядра.
Выводы автора:
- Cache Aware Scheduling значительно улучшает производительность многоядерных серверов, позволяя ядру оставлять задачи там, где нужные данные уже находятся в кэше.
- Оптимизация файловых систем и системных файлов даёт прирост производительности на 5-400% в зависимости от операции, особенно заметно на нагруженных серверах.
- Linux 7.2 завершает поддержку архитектуры i486, удаляя устаревший код, что упростит разработку и тестирование ядра в будущем.
Новый планировщик помогает сократить потери от перемещения задач и повторной загрузки данных, причём дорабатывать сами приложения для этого не придётся.
Оригиналы:Linux 7.2: ускоренная работа с файлами, USB4STREAM и окончательный отказ от i486
Bash с нуля: от команд до сканера сети
Разработка и архитектура · Xakep.ru <news@glc.ru> · 7/10
Статья — практическое введение в Bash для начинающих, охватывающее путь от базовых команд до написания полноценного сканера хостов и портов. Автор объясняет, что Bash — это интерпретатор командного языка для Unix/Linux, а не терминал, и показывает цепочку взаимодействия: терминал → Bash → операционная система. Ключевой концепт — коды завершения команд (0 для успеха, 1–255 для ошибок), на которых строится булева логика операторов && (логическое И) и || (логическое ИЛИ). Статья разбирает различие между одиночным & (фоновый режим) и двойным && (условное выполнение), а также объясняет Bash-скрипты с шебангом #!/bin/bash. Материал включает разделы по перенаправлениям, работе с сетью и управляющим конструкциям, но полный текст доступен только подписчикам.
Выводы автора:
- В Bash код завершения 0 означает успех, а 1–255 — ошибку; это основа булевой логики операторов && и ||.
- Bash — интерпретатор командного языка, отдельный от терминала; его можно использовать как интерактивно, так и в виде скриптов с расширением .sh.
В Bash 0 — это true, а любое число от 1 до 255 — false.
Оригиналы:Bash с самого начала. От простых команд до сканирования сети
FM-приёмник на RDA5807 с RDS: полный DIY-проект от схемы до корпуса
Разработка и архитектура · Xakep.ru <news@glc.ru> · 7/10
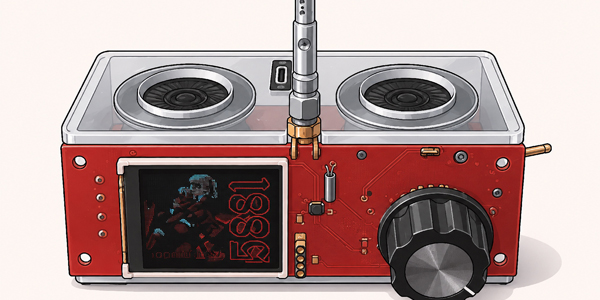
Статья описывает пошаговую разработку полностью автономного FM-приёмника на микросхеме RDA5807 с поддержкой RDS, работающего от одного аккумулятора несколько суток без интернета. Автор добавляет к базовой схеме аудиоусилитель LM4863 (мостовая конфигурация для минимизации потерь), понижающий DC/DC-преобразователь для питания контроллера от литиевого аккумулятора, новый TFT-дисплей 160×128 на ST7735 вместо 128×128. Печатная плата изготавливается традиционным фотолитографическим методом на двусторонней фольгированной стеклотекстолите с ручной металлизацией переходных отверстий медной проволокой 0,5 мм. Корпус выполняется из оргстекла с использованием самодельного приспособления для изгиба пластика нихромовой нитью. В прошивке исправлен баг первичной инициализации путём включения бита seek при старте. Автор подробно описывает все этапы: от доработки схемы и сборки микросхем под микроскопом до финальной сборки и тестирования.
Выводы автора:
- Для питания аудиоусилителя LM4863 эффективнее подавать напряжение напрямую от батареи (4 В), а не через стабилизатор, чтобы повысить КПД и энергоэффективность устройства.
- При инициализации RDA5807 необходимо включать бит seek, иначе приёмник не будет автоматически настраиваться на заданную станцию при включении.
- Для изготовления корпуса из оргстекла можно использовать простую приспособу с нихромовой нитью, подав на неё ток 1,5 А для размягчения пластика перед изгибом.
Главное преимущество радиоприёмника — простота: включил, и он работает, причём безо всякого доступа к интернету.
Оригиналы:Слушаем FM с RDS. Как я сделал автономный приемник на RDA5807
M5Stack Cardputer ADV: карманный терминал для пентеста и сетевого аудита
Разработка и архитектура · Xakep.ru <news@glc.ru> · 7/10
Обзор практического применения карманного компьютера M5Stack Cardputer ADV на базе ESP32-S3 в полевых условиях для задач безопасности и сетевого инжиниринга. Устройство размером с кредитку оснащено двухъядерным процессором на 240 МГц, встроенными Wi-Fi и BLE, механической QWERTY-клавиатурой на 56 клавиш, 1,14-дюймовым дисплеем, аккумулятором 1750 мА·ч и портами расширения (Grove и EXT) для подключения GPS и радиомодулей. Ревизия ADV добавила 6-осевой датчик движения BMI270 и оптимизацию энергопотребления. Автор рассматривает два подхода к разработке: низкоуровневый (C/C++ в Arduino IDE с компиляцией в .bin и перепрошивкой через M5Launcher) и скриптовый (MicroPython через MicroHydra без перекомпиляции). На практике Cardputer успешно выполнил беспроводной аудит: сканирование Wi-Fi сетей, обнаружение открытых хотспотов, перехват EAPOL-пакетов, атаки деаутентификации и развёртывание Captive-порталов. Протестирован в городском автобусе, где обнаружено до 43 точек доступа на маршруте и 4 открытых хотспота. Основной недостаток — недостаточная яркость LCD-экрана на солнце. Рекомендуется использовать качественные MicroSD-карты объёмом 16–32 Гб, так как дешёвые флешки вызывают сбои файловой системы. Альтернативная прошивка Bruce предлагает похожий функционал пентеста с улучшенным графическим интерфейсом.
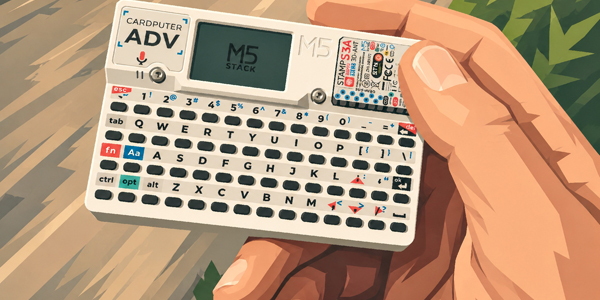
Выводы автора:
- M5Stack Cardputer ADV — полнофункциональный мобильный инструмент для беспроводного аудита и пентеста, способный выполнять сканирование сетей, перехват пакетов и атаки деаутентификации прямо в полевых условиях.
- Выбор между низкоуровневым подходом (C/C++ с перепрошивкой) и скриптовым (MicroPython) определяет баланс между производительностью и удобством разработки.
- Практическое применение требует внимания к деталям: качество MicroSD-карт критично для стабильности, яркость экрана ограничивает использование на солнце, а правильный подбор конфигураций необходим для совместимости с разными устройствами.
Наблюдать за тем, как к привычным названиям улиц добавляется невидимый слой адресации беспроводных сетей, — бесценно. Появляется то самое осязаемое чувство «цифровой суперсилы».
Оригиналы:Карманный терминал. Тестируем M5Stack Cardputer ADV в полевых условиях
Находки в опенсорсе: мир Python за август 2026
Разработка и архитектура · Habr <noreply@habr.com> · 7/10
Дайджест актуальных разработок в экосистеме Python за август, включающий обзор новых PEP'ов, релизов популярных библиотек и проектов сообщества. Ключевой фокус — PEP 805 (Safe Parallel Python) от Марка Шенона, предлагающий систему контроля доступа к объектам из разных потоков через атрибут __shareable__ с четырьмя типами (Immutable, Local, Protected, Synchronized) и введение threading.ThreadGroup для упрощения синхронизации. Автор также разбирает забавный баг в Python 3.14.0 с __conditional_annotations__, вызывающий core-dump при определённых условиях. Среди релизов — wemake-python-styleguide@1.8.0 с поддержкой Python 3.15, улучшениями для t-строк и интеграцией с ИИ-агентами через MCP; django-modern-rest@0.14.0 с поддержкой нового тайпчекера ty и упрощением Router; django-stubs@6.1.0 с поддержкой Django 6.1 и альтернативных тайпчекеров. Приведены примеры новых проектов сообщества: rusty (Result как в Rust), serde (сериализация), ropds (OPDS-сервер), JAWL (ИИ-фреймворк для агентов).
Выводы автора:
- PEP 805 предлагает фундаментальные изменения в модели памяти CPython для безопасной работы с free-threading через систему маркировки объектов и управления доступом из разных потоков.
- Экосистема Python активно интегрируется с ИИ-агентами: инструменты разработки добавляют поддержку MCP и специальные режимы для работы с LLM, снижая затраты токенов на исправления.
- Развивается конкуренция тайпчекеров: помимо mypy, официальную поддержку получают ty и pyrefly, хотя с меньшей функциональностью.
Если мы оставим всё как есть сейчас, то Free-Threading будет очень сложно использовать.
Copy Fail: как 4 байта дают root в Linux через уязвимость в ядре
Кибербезопасность · Xakep.ru <news@glc.ru> · 8/10
Статья разбирает техническую реализацию уязвимости Copy Fail (CVE-2026-31431) — критического бага в ядре Linux, позволяющего обычному пользователю получить права root с помощью скрипта на Python размером чуть более 700 байт. Уязвимость работает во всех популярных дистрибутивах с 2017 года и получила оценку 7,8 по CVSS. Механизм эксплуата использует оптимизацию in-place в криптографической подсистеме Linux. Через системный вызов splice() отправляют шифротекст из page cache целевого файла в режиме read-only. Шаблон authencesn воспринимает переданные страницы одновременно как ввод и буфер для вывода, и при неудачной расшифровке успевает перезаписать страницу кеша до отклонения запроса. Это позволяет изменить всего несколько байт в коде — например, заменить условие uid != 0 на uid == 0. Критическая особенность: исходный код, исполняемый файл и его контрольная сумма не меняются — все манипуляции происходят только в page cache, что делает вмешательство невидимым для инструментов форензики. Автор статьи демонстрирует полный цикл эксплуатации: написание целевой программы, создание пейлоада, преобразование в shellcode и внедрение вредоноса через механизм уязвимости.
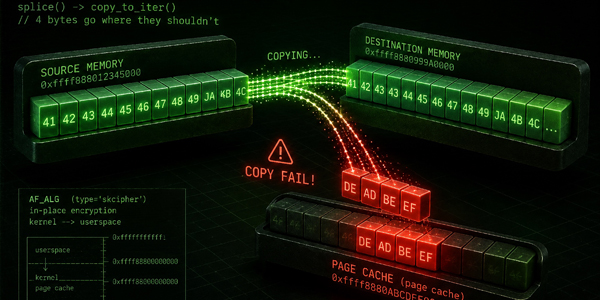
Выводы автора:
- Copy Fail позволяет получить root-доступ изменением всего 4 байт в page cache целевого бинарника без изменения исходного файла и его контрольной суммы.
- Уязвимость эксплуатирует оптимизацию in-place в криптографической подсистеме Linux через системный вызов splice() и AF_ALG сокеты.
- Баг не требует перебора, специфичного окружения или race conditions и работает во всех популярных дистрибутивах, вышедших с 2017 года без патча.
Исходный код программы, исполняемый файл и его контрольная сумма не меняются. Все манипуляции происходят в page cache. Инструменты для форензики не заметят вмешательства в работу программы.
WMI-подписки как механизм закрепления: детект и защита
Кибербезопасность · Xakep.ru <news@glc.ru> · 8/10
Статья разбирает технику MITRE ATT&CK T1546.003 — использование WMI-подписок для создания скрытых «закладок» в Windows, которые могут пережить перезагрузку системы и выполнять действия с повышенными привилегиями. Автор демонстрирует различие между временными подписками (существуют только в процессе PowerShell) и постоянными (сохраняются в WMI Repository в виде трёх объектов: __EventFilter, CommandLineEventConsumer и __FilterToConsumerBinding). Для детектирования используются логи Sysmon (Event ID 19, 20, 21), PowerShell Script Block Logging (Event ID 4104) и анализ артефактов на диске (файл OBJECTS.DATA). Защита включает ASR-правила Microsoft Defender, ограничение прав на WMI через wmimgmt.msc, отключение WMIC и ограничение PowerShell. Статья содержит практические примеры кода для создания подписок, запросы для Splunk и инструкции для SOC-аналитиков по расследованию таких атак.
Выводы автора:
- Постоянные WMI-подписки создают три связанных объекта в root\subscription, которые сохраняются после перезагрузки и могут выполнять действия с админ-правами без отдельного исполняемого файла.
- Основные источники телеметрии для детектирования — Sysmon (события 19–21), PowerShell Script Block Logging (4104) и артефакты на диске (OBJECTS.DATA), каждый из которых требует отдельного анализа.
- Эффективная защита требует комплексного подхода: ASR-правила, ограничение прав на WMI, отключение WMIC и мониторинг через SOC с использованием специализированных запросов.
Постоянная WMI-подписка может пережить завершение пользовательской сессии и перезагрузку системы, а в зависимости от потребителя и контекста выполнения — запускать действия с повышенными привилегиями.
Оригиналы:Охота на призраков. Как работает закрепление в Windows через WMI-подписки
Как восстановить следы удалённых файлов в Windows 11
Кибербезопасность · Xakep.ru <news@glc.ru> · 8/10
Статья разбирает методику форензического анализа Windows 11 для восстановления следов удалённых файлов, даже после очистки корзины и перезагрузки системы. Автор провёл эксперимент с тестовым файлом Test.exe, запущенным тремя способами (через проводник, cmd.exe и PowerShell), и проанализировал, какие артефакты остаются в системе. При удалении файла Windows создаёт объекты $I (метаданные) и $R (содержимое) в каталоге $Recycle.Bin, которые содержат исходный путь, размер и время удаления. Даже после очистки корзины информация сохраняется в системных артефактах: Prefetch-файлы хранят данные о запусках приложений, UserAssist и PCA записывают историю выполнения, $UsnJrnl (журнал изменений файловой системы) и $MFT (главная таблица файлов) содержат метаинформацию о файлах. По этим артефактам можно восстановить хронологию: существование файла, его запуск, путь расположения и последовательность действий. Техника удаления файлов классифицируется в MITRE ATT&CK как T1070.004 File Deletion и используется злоумышленниками для сокрытия следов.
Выводы автора:
- Удаление файла и очистка корзины не стирают информацию полностью — следы остаются в системных артефактах Windows (Prefetch, $UsnJrnl, $MFT и других).
- По сочетанию артефактов можно восстановить полную хронологию: когда файл был создан, запущен, где находился и когда удалён.
- Способ запуска файла (проводник, cmd.exe, PowerShell) оставляет разные паттерны артефактов, что позволяет определить метод выполнения при форензическом анализе.
Даже после удаления файла, очистки корзины и перезагрузки системы в Windows остаётся достаточно информации для форензики.
Оригиналы:Эхо пустоты. Как из Windows вытаскивают следы удаленных файлов
Эволюция sqlmap: от SQL-инъекций к NoSQL, GraphQL и LDAP
Кибербезопасность · Xakep.ru <news@glc.ru> · 8/10
Статья разбирает значительные обновления утилиты sqlmap за последний год (релизы 1.9 и 1.10), которые превратили её из узкоспециализированного инструмента для SQL-инъекций в универсальный движок для тестирования различных типов инъекций. Основные новшества включают поддержку Non-SQL injection — целый блок функций для автоматической детекции и эксплуатации уязвимостей в NoSQL (MongoDB, CouchDB, Elasticsearch, Neo4j, DynamoDB и др.), GraphQL, LDAP-фильтрах и XPath-запросах. Для каждого типа используются соответствующие ключи (--nosql, --xxe, --ldap, --xpath, --graphql), которые взаимоисключающие. Улучшена логика слепого извлечения данных: теперь sqlmap различает три состояния (true, false, inconclusive), что предотвращает попадание испорченных данных в дамп при обрывах соединения, ответах WAF или неоднозначных оракулах. Для GraphQL инструмент интроспектирует эндпоинт и перебирает аргументы всех запросов и мутаций, находя точки инъекции. Для LDAP и XPath реализован полноценный слепой обход каталогов и XML-деревьев с восстановлением имён элементов, атрибутов и содержимого.
Выводы автора:
- sqlmap эволюционировал из инструмента для SQL-инъекций в универсальный движок, поддерживающий NoSQL, GraphQL, LDAP, XPath, SSTI, XXE и другие типы инъекций через новый блок Non-SQL injection.
- Улучшена надёжность слепого извлечения данных за счёт введения состояния inconclusive, которое предотвращает интерпретацию неоднозначных ответов как битов true/false.
- Инструмент теперь может интроспектировать GraphQL-эндпоинты и автоматически находить уязвимости в резолверах, а также полностью обходить LDAP-каталоги и XML-деревья в слепом режиме.
Если сравнить мануал sqlmap годичной давности с текущим, разница бросается в глаза: многие вещи вообще напрямую не связаны с эксплуатацией SQLi.
Оригиналы:Новая мапа. Разбираем, что изменилось в sqlmap за последний год
LD_PRELOAD: от перехвата функций к userland-руткитам на Linux
Кибербезопасность · Xakep.ru <news@glc.ru> · 8/10
Статья разбирает механизм LD_PRELOAD в Linux — технику, которая позволяет перехватывать вызовы стандартных библиотечных функций и подменять их собственной реализацией, создавая основу для userland-руткитов. Автор объясняет, как динамический компоновщик загружает библиотеки, указанные в переменной окружения LD_PRELOAD, до всех остальных, и как это позволяет переписать адреса в таблице GOT (Global Offset Table) на адреса перехватчиков. В практической части показаны примеры перехвата функций (puts, strcmp, getuid, sleep) с использованием GDB для наблюдения изменений в памяти в реальном времени. Рассмотрены ограничения механизма — например, LD_PRELOAD не работает с setuid-программами, но атакующие могут обходить это через уязвимости (CVE-2025-32463 в sudo). Статья включает установку и анализ реального руткита BEURK, методы его обнаружения через strace, статически скомпилированный BusyBox и auditd, а также способы обхода через статическую компиляцию. Материал предназначен для специалистов по безопасности, проводящих тестирование в рамках контракта.
Выводы автора:
- LD_PRELOAD позволяет перехватывать вызовы функций из libc и других библиотек, подменяя их собственной реализацией через переписание адресов в GOT.
- Механизм не работает с setuid-программами, но атакующие могут обходить это ограничение через уязвимости в привилегированных приложениях.
- Обнаружение userland-руткитов основано на выявлении утечек данных и несогласованных ответов через инструменты вроде strace, статически скомпилированного BusyBox и auditd.
Его глаза — ls, ps, netstat — показывают ему не реальность, а то, что им позволено. Чтобы найти правду, нужно смотреть глубже: в механизмы загрузки библиотек, GOT, PLT.
Оригиналы:LD_PRELOAD Reloaded. Закрепляемся в Linux — от перехвата функций до руткита BEURK
Взлом Klue: украденные токены скомпрометировали десятки ИБ-компаний
Кибербезопасность · Xakep.ru <news@glc.ru> · 8/10
В июне 2026 года забытый токен доступа привёл к взлому платформы конкурентной разведки Klue и последующей компрометации Salesforce-инстансов десятков компаний. Злоумышленники внедрили код для кража OAuth-токенов и через доверенные интеграции выгрузили CRM-данные клиентов Klue. Среди пострадавших — известные ИТ- и ИБ-компании: HackerOne, Huntress, LastPass, BeyondTrust, Recorded Future, Snyk, Tanium и другие. Инцидент демонстрирует критическую уязвимость в цепочке доверия между SaaS-платформами и их клиентами: забытый токен администратора стал точкой входа для масштабной атаки на множество организаций через единую интеграцию.
Выводы автора:
- Забытые учётные данные и токены доступа остаются одним из наиболее опасных векторов атак на SaaS-платформы, способные скомпрометировать не только саму платформу, но и всех её клиентов.
- Доверенные интеграции и OAuth-токены могут быть использованы для масштабной кражи данных из CRM-систем множества организаций одновременно.
Всего один забытый токен доступа привел к взлому Salesforce-инстансов десятков компаний
Оригиналы:Веб-версия письма · Взлом
TLS-отпечатки выдают curl и боты раньше, чем HTTP-заголовки
Кибербезопасность · Habr <noreply@habr.com> · 8/10
Статья объясняет, почему подмена User-Agent не помогает обойти фильтры: серверы идентифицируют клиентов по TLS-отпечатку (JA4), который формируется на этапе рукопожатия, до передачи HTTP-заголовков. В сообщении ClientHello клиент раскрывает версию TLS, список поддерживаемых шифров, расширения, кривые и алгоритмы подписи — всё это определяется библиотекой (BoringSSL в Chrome, OpenSSL в curl), а не приложением. JA4 кодирует эти параметры в короткую строку: например, curl отправляет 90 шифров и 13 расширений, а Chrome — 15 и 16 соответственно. Отпечаток стабилен между запусками (в отличие от предшественника JA3), не стирается пользователем и позволяет выявить противоречия между заявленным User-Agent и реальным стеком. Однако признак имеет ограничения: не уникален (одинаков у миллионов пользователей одной версии браузера), меняется при обновлениях, стирается корпоративными прокси, блокирует легальные мобильные приложения и воспроизводим публичными библиотеками. Автор рекомендует использовать TLS-отпечаток как один из признаков в наборе, а не как единственное основание для блокировки, и советует интеграциям вместо подстройки заголовков договариваться с партнёрами через клиентские сертификаты.
Выводы автора:
- Серверы идентифицируют клиентов по TLS-отпечатку на этапе рукопожатия, до разбора HTTP-заголовков, поэтому подмена User-Agent неэффективна.
- TLS-отпечаток (JA4) — полезный, но не универсальный признак: хорош в наборе с другими сигналами, но опасен как единственное основание для блокировки.
- Легальные интеграции должны решать проблему через явную идентификацию (клиентские сертификаты), а не через подстройку под браузер.
Сервер понял, что это не браузер, ещё до того, как увидел хоть один HTTP-заголовок. User-Agent он в тот момент не читал, потому что читать было нечего: HTTP начинается после установления TLS.
Оригиналы:Вы подменили User-Agent, и сервер всё равно знает, что это curl
Квантовые компьютеры и Bitcoin: реальная угроза или научная фантастика?
Кибербезопасность · Habr <noreply@habr.com> · 8/10
Статья разбирает угрозу квантовых компьютеров для Bitcoin и показывает, что сообщество уже разработало технические решения для защиты. Сегодня самые мощные квантовые процессоры имеют 120–150 кубитов, а для взлома ECDSA-256 нужны сотни тысяч кубитов — криптографически релевантный квантовый компьютер (КРКК) пока существует только в теории. Однако в апреле 2026 года Google Quantum AI опубликовала исследование, показав, что алгоритм Шора на 500 тыс. физических кубитов может взломать приватные ключи Bitcoin за 9 минут — это значительно ниже предыдущих оценок в миллионы кубитов. Угроза реальна в окне 10 минут между отправкой транзакции и её подтверждением, когда открытый ключ видим в мемпуле. Для защиты предложены два основных подхода: схема QSB (Quantum-Safe Bitcoin) Авиху Леви, которая модифицирует хэш-функцию без изменения протокола, и BIP 360 с новым форматом выходов P2MR, устойчивым к атакам длительного воздействия. Оба решения требуют только софтфорка, не хардфорка. Основная проблема — около 6,9 млн BTC на уязвимых адресах старого формата, включая 1,7 млн на P2PK, где открытый ключ хранится прямо в блокчейне.
Выводы автора:
- Криптографически релевантный квантовый компьютер требует сотен тысяч кубитов, но Google показала, что для взлома Bitcoin достаточно 500 тыс. физических кубитов, работающих за 9 минут в окне подтверждения транзакции.
- Bitcoin уже имеет готовые технические решения (QSB и BIP 360), требующие только софтфорка, без необходимости в хардфорке или изменении основного протокола.
- Главный риск — массовый взлом старых забытых кошельков с известными открытыми ключами (6,9 млн BTC), что может привести к обвалу курса и вопросам о целостности сети.
Если говорить в общем, всё, что нужно сделать крипте, — это перейти на квантово-устойчивые алгоритмы. Так что паниковать не стоит.
Оригиналы:Защита биткоина от несуществующих квантовых компьютеров
HTB Cobblestone: цепочка XSS и SSTI для получения RCE
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Материал — пошаговый разбор взлома учебной машины Hack The Box уровня сложности «безумный» с использованием цепочки уязвимостей. Автор демонстрирует, как через SQL-инъекцию получить доступ к файлам сервера, затем применить хранимый XSS для обращения к функциям администратора и превратить инъекцию в Twig-шаблоне в выполнение произвольных команд (RCE). После получения оболочки показывается, как вытащить учетные данные, подключиться по SSH, пробросить локальный порт внутреннего сервиса и повысить привилегии до суперпользователя через обход аутентификации и инъекцию команды. В разведке обнаружены открытые порты 22 (OpenSSH 9.2p1) и 80 (Apache 2.4.62), найдены поддомены vote.cobblestone.htb и deploy.cobblestone.htb. На странице Vote после авторизации доступна функция добавления сервиса по URL, где обнаружена SQL-инъекция, позволяющая различать ответы сервера при условиях 1=1 и 1=2. Материал содержит практические примеры команд и скриптов для сканирования портов Nmap.
Выводы автора:
- Хранимый XSS можно использовать для доступа к функциям, доступным только администратору, заставляя его браузер отправить нужный запрос.
- SQL-инъекция в параметрах запроса может быть использована для чтения файлов сервера и обнаружения скрытых функций рендеринга шаблонов.
- Инъекция в Twig-шаблоне может быть превращена в выполнение произвольных команд на сервере (RCE).
Если уязвимый обработчик доступен только администратору, до него можно добраться через хранимый XSS: заставить браузер админа отправить нужный запрос и вернуть нам результат.
Оригиналы:HTB Cobblestone. Используем XSS и превращаем SSTI в RCE
Взлом ПЛК ядерного реактора: практический разбор HTB Helix
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Статья разбирает методику компрометации промышленной IoT-системы на примере учебной машины Hack The Box уровня сложности «средний». Ключевая особенность: в промышленных системах привилегированные операции часто завязаны не на права ОС, а на состояние оборудования — режим работы, флаги тестирования и показания датчиков. Автор демонстрирует пошаговый процесс атаки, начиная с разведки через сканирование портов Nmap (найдены OpenSSH 22 и Nginx 80), перебора поддоменов с помощью ffuf и обнаружения скрытого сервиса flow.helix.htb. Дальнейшие этапы включают получение первичной сессии через уязвимую конфигурацию Apache NiFi с H2/JDBC, извлечение SSH-ключей из служебных файлов, анализ защищённого PDF с инструкциями оператора и проброс внутренних портов к панели управления. Финальная цель — получение прав суперпользователя на машине. Материал предназначен для специалистов по безопасности, проводящих тестирование в рамках контракта.
Выводы автора:
- В промышленных и IoT-системах привилегии часто определяются состоянием оборудования, а не правами ОС, что требует специфического подхода к тестированию безопасности.
- Стандартная методология разведки (сканирование портов, перебор поддоменов, анализ веб-приложений) остаётся эффективной и для промышленных систем.
В промышленных и IoT-системах привилегированные операции часто завязаны не на обычные права в ОС, а на состояние оборудования: режим работы, флаги тестирования и показания датчиков.
Оригиналы:HTB Helix. Получаем рут через ПЛК ядерного реактора
Devman: как вымогатель сам рассказывал о своих атаках исследователю
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Статья рассказывает об необычном случае в истории расследований ransomware: оператор криптовымогательской группировки Devman сам вышел на контакт с исследователем Джоном Ди Маджо и в течение нескольких месяцев добровольно делился информацией о своих атаках в реальном времени. За десять месяцев (апрель 2025 — февраль 2026) Devman атаковал 187 организаций в двадцати странах, требуя выкупы от 60 тысяч до 91 миллиона долларов. Автор объясняет структуру современной ransomware-индустрии, работающей по модели RaaS (ransomware-as-a-service): разработчик создаёт вредонос и сдаёт его в аренду аффилиатам, которые находят жертв и проводят атаки, разделяя добычу в пропорции 80/20. Devman прошёл путь от простого аффилиата до владельца собственной преступной платформы менее чем за полгода, что является редким достижением в этой среде. История началась после утечки исходного кода Conti в феврале 2022 года, который стал основой для множества других ransomware-операций, включая Black Basta и DragonForce.
Выводы автора:
- Современная ransomware-индустрия организована как франшиза с чётким разделением труда между разработчиками, аффилиатами и операторами инфраструктуры.
- Devman демонстрирует редкий случай, когда преступник сознательно делился информацией о своей деятельности с исследователем, что сделало его одной из самых задокументированных фигур в истории ransomware-расследований.
Преступники обычно не любят, когда их деятельность расследуют, но этот написал сам.
Оригиналы:Вымогатель-болтун. Как Devman прошел путь от новичка до преступника в розыске Интерпола
Текстовая стеганография в LLM: как прятать сообщения в обычном тексте
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Материал рассказывает о двух технологиях скрытой передачи информации через языковые модели: водяных знаках (вотермарках) и стеганографии. Anthropic внедрила в Claude технологию SynthID-Text для соответствия требованиям EU AI Act — вотермарка формируется не добавлением символов, а через статистический рисунок в выборе слов при генерации текста. На каждом шаге модель выбирает подходящее продолжение с учётом секретного ключа и предыдущих слов, создавая повторяющийся паттерн, который детектор может проверить без знания исходного промпта. Полная переписка текста уничтожит вотермарку, но частичная редактура, вероятно, не повлияет на детектирование. Существует проблема: модели, обученные на Claude через дистилляцию, могут выдавать текст с той же вотермаркой, что создаст путаницу в атрибуции в будущем. Отдельно существует инструмент Conversation Steganography на GitHub, позволяющий передавать секретные сообщения в обычной переписке, выбирая из нескольких вариантов токенов те, которые кодируют части скрытого послания.
Выводы автора:
- Вотермарки Claude работают через статистический паттерн выбора слов, управляемый секретным ключом, а не через добавление видимых или невидимых символов.
- Технология уязвима для дистилляции: модели, обученные на Claude, могут воспроизводить ту же вотермарку, что усложнит атрибуцию текстов в будущем.
- Существуют инструменты для стеганографии в LLM, позволяющие кодировать секретные сообщения в обычной переписке через выбор токенов.
На каждом шаге модель предлагает несколько подходящих продолжений и выбирает одно из них с учётом вероятностей. При использовании вотермарки на выбор также влияют секретный ключ и несколько предыдущих слов.
Оригиналы:Тайные послания. Как работает текстовая стеганография с LLM
Фишинг как вектор атак на Windows: разбор техник доставки вредоноса
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Статья разбирает технические приёмы фишинговых атак на Windows, которые остаются лидирующим способом получения первоначального доступа к системам. Фишинг популярен потому, что при зрелой ИБ и защищённом периметре атакующим остаётся социальная инженерия, а одну кампанию легко масштабировать под разные цели. Вместо прямой отправки исполняемых файлов злоумышленники используют вложения-дропперы, которые маскируются под популярные приложения или документы и скачивают основной вредонос с удалённого сервера. Статья сосредоточена на технической стороне и рассматривает популярные типы вредоносных вложений, встречающихся в письмах APT-групп и операций red team. Основные векторы доставки — файлы с расширениями .scr (скринсейверы), .lnk (ярлыки), .hta (HTML-приложения) и установщики NSIS. Каждый такой файл работает как первая ступень в цепочке доставки вредоноса, обходя почтовые фильтры, SmartScreen и UAC.
Выводы автора:
- Фишинг остаётся эффективным вектором атак благодаря социальной инженерии, особенно когда внешний периметр хорошо защищён.
- Злоумышленники используют дропперы (файлы .scr, .lnk, .hta, NSIS), маскирующиеся под документы, чтобы обойти почтовые фильтры и системные защиты Windows.
Если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия.
Оригиналы:Пишите письма. Разбираем приемы атак на Windows через фишинг
HTB Kobold: эскалация привилегий через Docker-панель управления
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Статья разбирает учебную задачу Hack The Box по захвату хоста Linux через уязвимую веб-панель управления Docker (Arcane v1.13.0). Автор демонстрирует методику разведки: сканирование портов Nmap выявило открытые порты 22 (SSH), 80/443 (Nginx) и 3552 (Go-сервер с Arcane). На основном домене kobold.htb найдены два скрытых поддомена через перебор с ffuf: bin.kobold.htb (PrivateBin 2.0.2) и mcp.kobold.htb (MCPJam Inspector). Ключевая уязвимость заключается в том, что если веб-панель управления контейнерами имеет право создавать привилегированные контейнеры, захват хоста часто сводится к одному опасному действию. В процессе разведки используются стандартные инструменты: Nmap для сканирования портов, feroxbuster для перебора путей, ffuf для поиска поддоменов. Статья содержит справки по использованию каждого инструмента и объясняет методологию тестирования безопасности веб-приложений.
Выводы автора:
- Веб-панель управления Docker с правом создания привилегированных контейнеров представляет критическую угрозу для безопасности хоста и часто позволяет захватить систему одним действием.
- Стандартная методика разведки (сканирование портов, перебор путей и поддоменов) эффективна для обнаружения скрытых сервисов и точек входа в целевую систему.
Если у веб-панели управления контейнерами есть право создавать привилегированные контейнеры, захват хоста часто сводится к одному опасному действию.
Оригиналы:HTB Kobold. Используем панель управления Docker для захвата хоста
Взлом NFS через подделку прав: от контейнера к домену
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Материал описывает уязвимость NFS при использовании AUTH_SYS, когда сервер доверяет UID и GID, сообщаемым клиентом, что позволяет обойти контроль доступа. Автор демонстрирует практический сценарий атаки: через туннель получить доступ к внутреннему NFS-ресурсу, выдать себя за нужную группу пользователей, извлечь сертификаты Docker и подделать клиентский сертификат для дальнейшего проникновения в домен. Это типичный вектор атаки в сценариях, где контейнер скомпрометирован и используется как точка входа во внутреннюю инфраструктуру. Материал полезен для понимания цепочки эксплуатации и защиты NFS-ресурсов в корпоративной среде.
Выводы автора:
- AUTH_SYS в NFS критически уязвим, так как доверяет UID/GID от клиента без проверки, позволяя подделать права доступа.
- Компрометированный контейнер может служить плацдармом для атаки на внутренние NFS-ресурсы и извлечения учётных данных.
- Необходимо использовать более безопасные механизмы аутентификации NFS (Kerberos) вместо AUTH_SYS.
Когда NFS использует AUTH_SYS, сервер доверяет UID и GID, которые сообщает клиент, что можно превратить в обход прав доступа.
Оригиналы:Веб-версия письма
SSTI-уязвимость в RAGFlow: инъекция шаблонов с полным RCE
Кибербезопасность · Xakep.ru <news@glc.ru> · 7/10
Материал разбирает уязвимость Server-Side Template Injection (SSTI) в популярном генеративном движке RAGFlow, которая позволяет достичь полного удалённого выполнения кода (RCE) всего одной строкой кода. Это практический разбор реальной CVE, демонстрирующий, как инъекция в шаблоны может привести к критическому компрометированию системы. Статья предназначена для специалистов по безопасности и разработчиков, работающих с генеративными системами и требующих понимания векторов атак на такие платформы.
Выводы автора:
- SSTI-уязвимость в RAGFlow позволяет достичь полного удалённого выполнения кода через инъекцию в шаблоны
- Эксплуатация требует минимального кода — всего одной строки для взлома системы
Результатом будет взлом одной строкой кода
Оригиналы:Веб-версия письма
Минцифры требует выделить IP-адреса белого списка в отдельные подсети
Кибербезопасность · Habr <noreply@habr.com> · 7/10
Минцифры попросило российские хостинг- и CDN-провайдеров выделить IP-адреса из белого списка сайтов в отдельные подсети, чтобы исключить использование этих адресов ресурсами с запрещённым контентом и сервисами обхода блокировок. Белый список — мера для снижения неудобств от отключений мобильного интернета; в июле 2026 года в Центральной России только 30,5% пользовательских сессий происходило без ограничений. Проблема в том, что один IP-адрес может обслуживать несколько сайтов через хостинг или CDN, а сайты могут менять содержание после проверки без автоматического контроля. При добавлении ресурса в белый список туда попадает блок минимум из 256 адресов; аренда такой сети стоит около 30 тыс. руб. в месяц. Перенос IP-адресов требует серьёзной перенастройки инфраструктуры — на них могут быть завязаны DNS, API, платёжные системы и интеграции, что способно привести к временным сбоям. Роскомнадзор уже запретил облачным провайдерам сдавать в аренду IP-адреса из белого списка, чтобы предотвратить их использование VPN-сервисами для обхода ограничений.
Выводы автора:
- Выделение отдельных подсетей для белого списка позволит предотвратить использование разрешённых IP-адресов ресурсами с запрещённым контентом и сервисами обхода блокировок.
- Реализация требования потребует значительных затрат от провайдеров и может привести к временным сбоям в работе сервисов клиентов из-за необходимости перенастройки инфраструктуры.
Один IP-адрес может обслуживать несколько сайтов через хостинг, CDN или сервис защиты от DDoS-атак, и уже прошедший проверку сайт впоследствии может изменить содержание.
Как строят ботов для накруток и тестирования: практический разбор
Кибербезопасность · Xakep.ru <news@glc.ru> · 6/10
Статья рассказывает о создании ботов с использованием чистого кода и конструкторов вроде ZennoPoster на примере OWASP Juice Shop. По данным Cloudflare Radar, в 2026 году доля ботов в интернет-трафике составила 57,4% против 42,6% человеческого трафика. Боты используются как в белых целях (нагрузочное тестирование, проверка фильтров), так и в серых и чёрных (накрутки лайков, арбитраж, DDoS-атаки, распространение малвари). Автор демонстрирует создание тестового бота на Python, который работает без прокси и обхода защиты, используя перехват HTTP-запросов через Burp Suite. Ключевой момент: для защиты от ботоферм нужно учитывать особенности почтовиков — например, Gmail игнорирует точки в логинах, что спамеры активно эксплуатируют. Статья предназначена для специалистов по безопасности, проводящих тестирование в рамках контракта.
Выводы автора:
- Боты составляют более половины интернет-трафика, и отличить их от человеческого трафика сложно даже с учётом всех механизмов отслеживания.
- При разработке защиты от ботов нужно учитывать особенности работы почтовых сервисов и механизмы валидации данных, иначе спамеры легко обойдут защиту.
По данным Cloudflare Radar, в 2026 году доля человеческого трафика в интернете составила менее половины — 42,6%. Остальные 57,4% — боты.
Оригиналы:Основы ботоводства. Как строят ботов для накруток, арбитража и прочего
Обход проверки лицензии через анализ JavaScript фронтенда
Кибербезопасность · Xakep.ru <news@glc.ru> · 6/10
Материал рассказывает о методе обхода лицензионной защиты Java-приложения с веб-интерфейсом путём анализа JavaScript вместо традиционного дизассемблирования байт-кода. Автор демонстрирует, что часто достаточно открыть DevTools браузера и изучить логику фронтенда, чтобы понять механизм принятия решений о блокировке приложения. В исследовании разбирается архитектура Angular и NgRx, используемые в приложении. Также проверяется практическая полезность искусственного интеллекта при анализе минифицированного JavaScript-кода. Материал показывает уязвимость подхода, когда критическая логика защиты реализуется на клиентской стороне.
Выводы автора:
- Анализ JavaScript фронтенда может быть эффективнее дизассемблирования для обхода некоторых защит, если логика проверки лицензии реализована на клиенте.
- Понимание архитектуры фреймворков (Angular, NgRx) помогает быстрее разобраться в механизме работы приложения и найти точки уязвимости.
Не всякую защиту нужно ломать с помощью дизассемблера. Иногда достаточно открыть DevTools, изучить JavaScript фронтенда и понять, как приложение принимает решение о блокировке.
Оригиналы:Веб-версия письма
Новый способ эксплуатации прототипов в JavaScript без загрязнения
Кибербезопасность · Xakep.ru <news@glc.ru> · 6/10
Материал посвящён атаке prototype pollution в JavaScript и Python — уязвимости, которая позволяет злоумышленнику модифицировать прототипы объектов и приводит к серьёзным последствиям. Автор исследовал популярный проект и обнаружил новый способ эксплуатации прототипов, отличающийся от классического подхода загрязнения прототипов. Статья предназначена для специалистов по безопасности и разработчиков, интересующихся глубоким пониманием уязвимостей в JavaScript. Материал обещает поделиться оригинальной идеей эксплуатации, которая может быть полезна для тестирования безопасности и понимания рисков.
Выводы автора:
- Prototype pollution — серьёзная уязвимость в JavaScript и Python, которая может быть эксплуатирована новыми способами, отличными от классических методов.
Prototype pollution — довольно известная атака в таких языках, как JavaScript или Python, которая приводит к серьезным последствиям.
Оригиналы:Веб-версия письма
Рубашка Digital Camouflage: как обмануть ИИ-камеры видеонаблюдения
Кибербезопасность · Habr <noreply@habr.com> · 6/10
Немецкий художник Саймон Веккерт создал рубашку в гавайском стиле с беспорядочными розовыми, зелёными и оранжевыми узорами, которая способна сбить с толку системы видеонаблюдения на основе ИИ. Рубашка разработана в ответ на пилотный проект автоматизированного видеонаблюдения в Берлине на площади Коттбуссер Тор. Принцип работы основан на перегрузке первого этапа обнаружения ИИ — момента, когда программа пытается обвести контур человека. Резкие цвета и перекрывающиеся формы разбивают контуры тела, мешая алгоритму объединить руки, туловище и голову в единую узнаваемую фигуру. Веккерт использовал открытую модель YOLO для разработки и тестирования рубашки в июне 2026 года перед работающей камерой на площади Коттбуссер Тор с успешными результатами. Стоимость разработки составила $88. Ранее исследователь кибербезопасности Билл Сверинген разработал компьютерный рисунок на плёнке для защиты автомобилей, который обманул 11 алгоритмов обнаружения с открытым исходным кодом и даже специализированные системы Flock и Axon.
Выводы автора:
- Простые визуальные паттерны могут эффективно нарушать работу ИИ-систем обнаружения на этапе сегментации объектов, не требуя сложных технологий.
- Методы защиты от видеонаблюдения становятся доступными и дешёвыми (рубашка обошлась в $88), что создаёт вызовы для систем массового наблюдения.
Узор, по сути, заглушает тихий шёпот, который говорит: «Человек»
Оригиналы:Художник представил рубашку Digital Camouflage, которая сбивает с толку камеры с ИИ
В сеть слили 12 ТБ архива Steam с редкими версиями игр Valve
Кибербезопасность · Habr <noreply@habr.com> · 6/10
В интернет утёк массивный архив объёмом 12 ТБ с серверов Steam, содержащий контент периода 2003–2013 годов. Дамп включает тысячи единиц материала: вырезанные сцены, предметы, а также ранние и тестовые сборки игр от Valve и сторонних издателей — в том числе поздние версии Half-Life 2, Counter-Strike: Source и ранние билды Left 4 Dead, Portal, Portal 2, CS:GO и Dota 2. Исследователи уже обнаружили удалённые эпизоды Portal 2 с новыми диалогами GLaDOS и сценой с гендиректором Aperture Кейвом Джонсоном, а также файлы ep3, вероятно связанные с Half-Life 3. Найдены бета-версии Left 4 Dead 2 и CS:GO с вырезанным контентом, а также материалы отменённой игры F-Stop. Часть контента считалась утерянной даже самой Valve. Автор утечки, назвавший себя на Discord-сервере VCC, указал, что выпуск информации потребовал значительных усилий, и призвал активнее распространять архив.
Выводы автора:
- Утёк беспрецедентный по объёму архив внутренних материалов Steam с редкими и считавшимися утерянными версиями культовых игр Valve.
- В дампе найдены удалённые сцены, диалоги и файлы, связанные с неопубликованными проектами, включая намёки на Half-Life 3.
Выпуск этой информации потребовал от меня значительных усилий, и я хотел бы, чтобы они не пропали даром.
Оригиналы:В сеть слили 12 ТБ контента со старых серверов Steam
Банк России утвердил порядок предоставления данных клиентов по запросам
Кибербезопасность · Вестник Банка России · 5/10
Банк России издал нормативный акт, регулирующий процедуру передачи кредитными организациями и филиалами иностранных банков информации о клиентах по запросам уполномоченных органов, занимающихся противодействием отмыванию денег и финансированию терроризма. Указание № 7310-У от 25 марта 2026 года устанавливает требования к формированию и передаче электронных сообщений с информацией об операциях клиентов, их бенефициарных владельцах и движении средств по счетам. Банки должны направлять данные в электронной форме через личный кабинет на сайте уполномоченного органа в сроки, указанные в запросе, или альтернативно — на электронном носителе по почте. Документ определяет форматы предоставления различных типов информации: выписки по счетам, данные по банковским картам, информацию о переводах без открытия счёта, валютно-обменные операции и копии договоров. Указание вступает в силу с 1 апреля 2027 года и заменяет ранее действовавшие нормативные акты от 2017 и 2021 годов.
Выводы автора:
- Кредитные организации обязаны предоставлять информацию о клиентах по запросам органов финмониторинга в электронной форме через личный кабинет или по почте в установленные сроки.
- Документ определяет единые форматы и структуру предоставления различных типов информации: выписок, копий договоров, данных по картам и валютным операциям.
- Новое указание вступает в силу 1 апреля 2027 года и отменяет действовавшие с 2017 года нормативные акты.
Кредитная организация должна сформировать электронное сообщение не позднее срока, указанного в запросе, в соответствии с форматами и структурой, определёнными Банком России.
Почему России нужна собственная технология цифровых депозитариев
Финтех и финансы · Б.О: Технологии · 9/10
Статья разбирает критическую проблему российского рынка цифровых активов после принятия закона о цифровых валютах: отсутствие промышленных технологических решений для кастодиального хранения криптографических ключей. Цифровой депозитарий — это не просто «депозитарий для крипты», а принципиально иная профессия, где ключ является самим активом, и его утрата необратима, в отличие от классических бумажных активов. Автор выделяет три мировых подхода к хранению: аппаратные криптографические модули, пороговые схемы с разделением секрета и мультиподпись в сети. Ключевая проблема России — коллизия между требованиями национальных стандартов криптографии (ГОСТ) и математикой открытых сетей (Bitcoin, Ethereum), которые не знают российских стандартов подписи. Решение предложено через гибридный подход: защита ключевого материала отечественной криптографией в состоянии покоя, а подпись — по правилам внешней сети. Автор подчёркивает, что импортозамещение здесь — не идеология, а операционная надежность: иностранные решения уязвимы к санкциям, не поддаются независимому аудиту и не сертифицируются в российском контуре. Текущие нормативные документы (757-П, 779-П, ГОСТ Р 57580) не предусматривают пороговые схемы и децентрализованные конструкции, так как писались для банковского контура, где всё восстанавливается из резервных копий. Автор предлагает пять первоочередных шагов: разработать отраслевой стандарт кастодиального хранения, создать рабочую группу по признанию пороговых схем, организовать инфраструктурный консорциум для узлов открытых сетей, запустить песочницу для децентрализованных операций и ввести обязательный внешний криптографический аудит. Развитие должно идти в сторону децентрализованных финансов, которые снижают контрагентский риск, обеспечивают атомарность расчётов во внешней торговле, повышают ликвидность и устойчивость системы.
Выводы автора:
- Цифровой депозитарий требует принципиально новых подходов к криптографии и архитектуре, так как ключ — это сам актив, и его утрата необратима, в отличие от классических финансовых инструментов.
- Импортировать готовые зарубежные решения невозможно из-за санкционной уязвимости, отсутствия доступа к исходному коду, несовместимости с российской сертификацией и вопросов юрисдикции ключевого материала.
- Россия должна разработать собственный технологический стек, совмещающий национальные стандарты криптографии (ГОСТ) с математикой открытых сетей, и создать нормативную базу для пороговых схем и гибридных конструкций.
Здесь либо построено правильно, либо не построено вовсе. В этой конструкции нельзя запуститься и доделать по ходу.
Оригиналы:Почему у цифровых депозитариев нет технологии и куда рынку двигаться дальше
Рынок факторинга России: двузначный рост, но с подвохом
Финтех и финансы · Б.О: Не банки · 8/10
Рынок факторинга России в первом полугодии 2026 года вернулся к двузначному росту после замедления прошлого года, однако за позитивными цифрами скрываются противоречивые тренды. Выплаченное финансирование выросло на 22,6% до 5,6 трлн рублей, портфель — на 17,4% до 2,8 трлн рублей, но темпы выплат опережают рост портфеля, что указывает на интенсивное использование уже выданных лимитов, а не на расширение клиентской базы. Концентрация рынка усилась: топ-9 факторов контролируют 91% портфеля (против 88% годом ранее), при этом 90% прироста обеспечили всего пять участников — Группа ПСБ, Альфа-Банк, Совкомбанк, СберФакторинг и Т-Факторинг. Сегмент малого и среднего бизнеса практически не растёт в реальном выражении (13,3% номинально, но с учётом инфляции это нулевой рост), число активных клиентов упало на 5,2%, а доход факторов снизился на 12,1% из-за падения ключевой ставки ЦБ с 21% до 14,6%. Средневзвешенная комиссия факторинга упала с 25,9% до 19,9% годовых, что хорошо для клиентов, но плохо для маржинальности бизнеса факторов. АФК прогнозирует умеренный рост портфеля на 10% до конца 2026 года.
Выводы автора:
- Рост рынка факторинга в первом полугодии 2026 года обеспечен интенсивным использованием существующих лимитов, а не расширением клиентской базы, что указывает на восстановление после спада, а не на экстенсивный рост.
- Концентрация рынка достигла критического уровня: топ-9 факторов контролируют 91% портфеля, а 90% прироста выплат обеспечили всего пять крупных участников.
- Доходы факторов упали на 12,1% из-за снижения ключевой ставки ЦБ, и рынок переходит в фазу нормализации маржи после аномально высокодоходного периода 2024–2025 годов.
Финансирование опережает портфель именно в периоды после спада, когда участники рынка начинают интенсивнее «прогонять» уже выданные лимиты, прежде чем наращивать сам портфель заново.
Оригиналы:Рынок факторинга России в первом полугодии 2026 года
Криптокошельки: как они устроены и почему seed-фраза важнее приложения
Финтех и финансы · Xakep.ru <news@glc.ru> · 7/10
Статья объясняет устройство криптокошельков с технической точки зрения, развенчивая распространённое заблуждение, что они хранят монеты. На самом деле кошельки управляют приватными ключами, которые дают право распоряжаться активами, остающимися в блокчейне. Ключевой элемент — приватный ключ, длинное случайное число, которое невозможно запомнить, поэтому современные кошельки используют seed-фразу из 12 или 24 слов (стандарт BIP-39). Эта мнемоническая фраза преобразуется в 512-битный seed, из которого по стандарту BIP-32 строится иерархическое дерево ключей, позволяя восстановить все адреса из одного исходного секрета. Потеря seed-фразы означает необратимую потерю доступа к средствам — в отличие от банковского счёта, никто не сможет помочь восстановить доступ. Кошельки делятся на горячие (подключены к интернету, удобны для регулярных операций, но уязвимы к компрометации) и холодные (хранят ключи офлайн, безопаснее, но менее удобны). Также существуют кастодиальные кошельки (третья сторона управляет ключами) и некастодиальные (пользователь сам отвечает за ключи).
Выводы автора:
- Криптокошелек — это не хранилище монет, а инструмент управления доступом к активам через приватные ключи, сами монеты остаются в блокчейне.
- Seed-фраза из 12 или 24 слов — это мнемоническое представление исходного секрета, из которого восстанавливается вся иерархия ключей; её потеря означает необратимую потерю доступа к средствам.
- Горячие кошельки удобны для регулярных операций, но уязвимы к компрометации устройства; холодные кошельки безопаснее, но менее удобны для частых транзакций.
Если потерять пароль от банковского приложения, существует банк, который после проверки личности может восстановить доступ. Если потерять единственную копию секретов некастодиального кошелька, обращаться за восстановлением будет не к кому.
Белый майнинг биткоина: 4 млн в год, налоги и автоматика
Финтех и финансы · Habr <noreply@habr.com> · 7/10
Автор делится опытом организации легального майнинга биткоина как зарегистрированный ИП с инвестицией 6 млн рублей в 20 гидро-асиков S21+ Hydro. Установка размещена на хостинге с тарифом 5 рублей за кВтч, потребление около 120,5 кВт, месячный доход составляет примерно 343 тысячи рублей (4,1 млн в год) при текущем курсе биткоина $79 тысяч. Ключевая особенность — автоматизированная стойка с удалённым управлением, которая самостоятельно заправляет контур охлаждения, выгоняет воздух, прогревает систему перед запуском и выключает асики по расписанию. Налогообложение двухуровневое: первый налог (НДФЛ 13%) начисляется при получении крипты на пул по рыночному курсу дня с возможностью дисконта до 20%, второй — при продаже с разницы между ценой получения и продажи. При доходе ~9,6 млн рублей в год расходы (электричество, амортизация оборудования, комиссии) позволяют снизить налоговую базу до 2,06 млн, итоговый налог составляет около 338 тысяч в год. Автор подчёркивает, что белый майнинг менее выгоден, чем серый, но избавляет от проблем с налоговой при наличии основного бизнеса.
Выводы автора:
- Налог на майнинг в России зависит от курса биткоина: при $60k расходы полностью перекрывают доход, при $100k НДФЛ составляет ~588 тысяч в год.
- Автоматизированная гидро-стойка с удалённым управлением критична для масштабирования майнинга без постоянного присутствия на площадке.
- Легальный майнинг через ИП на ОСНО с полным учётом расходов даёт реальный чистый доход ~315 тысяч рублей в месяц при инвестиции 6 млн и текущих условиях.
Я не продаю сразу: количество намайненного битка одинаково при любом курсе, а в рублях разница огромная.
Оригиналы:Майнинг по‑тихому: 4 млн в год. Налог на майнинг в России
ЦБ РФ запустил цифровой рубль: логотип, условия и сроки
Финтех и финансы · Habr <noreply@habr.com> · 7/10
Центральный банк России представил официальный логотип цифрового рубля и объявил о запуске инфраструктуры с 1 сентября 2026 года. Граждане и компании смогут открыть счёт в мобильных приложениях подключённых банков через раздел «Цифровой рубль» на платформе ЦБ. Физические лица получат один счёт с лимитом пополнения 300 тыс. рублей в месяц, ИП смогут открыть два счёта (личный и деловой), компании — без ограничений на пополнение. Доступны будут переводы между участниками, платежи в бюджет, оплата покупок и возвраты. Все платежи граждан бесплатные, для бизнеса действует льготный период до конца 2026 года, затем введут минимальные на рынке тарифы. Некоторые банки уже готовы предоставлять услуги цифрового рубля до официального запуска.
Выводы автора:
- С 1 сентября 2026 года крупнейшие банки и розничные компании РФ откроют инфраструктуру для работы с цифровыми рублями, дав гражданам возможность использовать новую форму национальной валюты.
- Платежи в цифровых рублях для граждан полностью бесплатные, для бизнеса предусмотрен льготный период до конца 2026 года с последующим введением минимальных тарифов.
Человек сможет пополнять счёт цифрового рубля со своих банковских счетов на сумму до 300 тыс. рублей в месяц.
Оригиналы:ЦБ РФ представил логотип цифрового рубля и рассказал, как начать им пользоваться
Расследование краха криптобиржи BitMart и потерь пользователей
Финтех и финансы · Xakep.ru <news@glc.ru> · 6/10
Материал рассказывает о крахе криптобиржи BitMart на примере истории пользователя по имени Кит, который потерял свои сбережения на платформе. Кит пользовался BitMart два года без проблем и в какой-то момент доверил бирже все свои накопления — около 34 тысяч долларов, что для него и его семьи представляло значительную сумму. История служит иллюстрацией более широкого расследования обстоятельств, при которых платформа прекратила работу. Материал поднимает вопросы о надёжности криптобирж и защите средств пользователей в условиях нестабильности рынка.
Выводы автора:
- BitMart, казавшаяся надёжной платформой, привела к потере сбережений пользователей, включая значительные суммы для обычных инвесторов.
- Даже длительное использование платформы без проблем не гарантирует безопасность накопленных средств.
Кит пользовался BitMart уже два года и никогда не сталкивался с проблемами в работе платформы, но в какой-то момент доверил этой бирже все свои сбережения.
Оригиналы:Веб-версия письма
Малые банки должны срочно модернизировать IT для роста кредитования
Финтех и финансы · Б.О: Банки · 6/10
Материал разбирает вызовы, стоящие перед малыми и средними банками в условиях ожидаемого роста кредитования и ужесточения регуляторных требований. В первом квартале 2026 года спрос на кредиты МСП вырос в три раза, а потребительские кредиты выросли на 27,1% (4,76 млн единиц). Банк России последовательно сокращает временные нормативы: теперь банки должны передавать информацию о клиенте в бюро кредитных историй не позднее 30 минут с момента регистрации заявки, а саму регистрацию проводить за 10 минут. Крупные банки уже инвестировали в автоматизацию и скоринговые модели, тогда как МСБ часто сохраняют ручные процессы. Ключевой тренд — переход на платформу «Цифровой профиль гражданина», которая позволяет банкам онлайн получать персональные и финансовые данные клиентов из государственных систем, ускоряя обработку заявок и снижая мошеннические риски. Материал позиционирует решение «Кредитный конвейер» от компании «Диасофт» как инструмент для цифровой трансформации МСБ.
Выводы автора:
- Малые и средние банки, не модернизировавшие IT-инфраструктуру, рискуют потерять долю рынка и не соответствовать ужесточающимся регуляторным требованиям по скорости обработки данных.
- Регулятор последовательно сокращает временные нормативы: передача информации в БКИ должна происходить за 30 минут, регистрация заявки — за 10 минут, что создает критическую нагрузку на банки с устаревшим технологическим стеком.
- Интеграция с платформой «Цифровой профиль гражданина» становится конкурентным преимуществом, позволяя банкам ускорить обработку заявок, снизить операционные затраты и минимизировать мошеннические риски.
В грядущей борьбе за кредитный рынок выиграет тот, кто подойдет к ней с готовой цифровой инфраструктурой, а не тот, кто начнет модернизацию в момент пиковых нагрузок.
Оригиналы:Рост кредитования и новые требования: готовы ли малые банки